שרתי MCP מרוחקים, OAuth ובריאות
Ingot מתחבר לשרתי MCP מרוחקים ב-Streamable HTTP (MCP 2025-11-25), נכנס אליהם עם OAuth בדפדפן, בודק את הבריאות של כל שרת, ושואל לפני שסוכן מריץ כלי, אלא אם התרתם את הכלי הזה. Linear, Atlassian (Jira ו-Confluence), Notion, Sentry ושרתים מתארחים אחרים עובדים בלי mcp-remote ובלי להדביק טוקן.
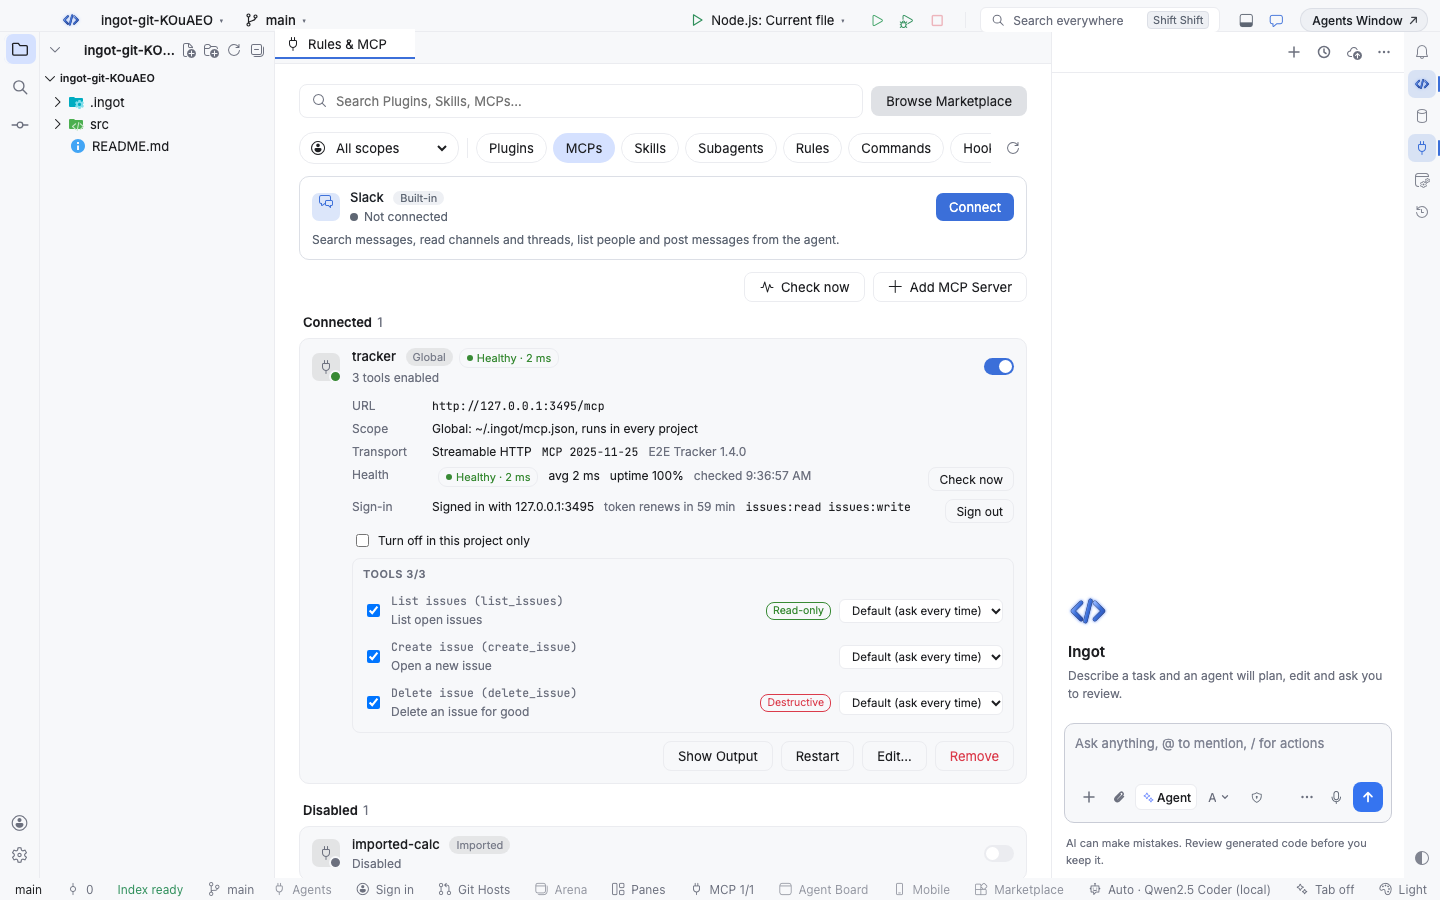
איך מגיעים לזה
MCP פועל כברירת מחדל. יש שלוש דרכים:
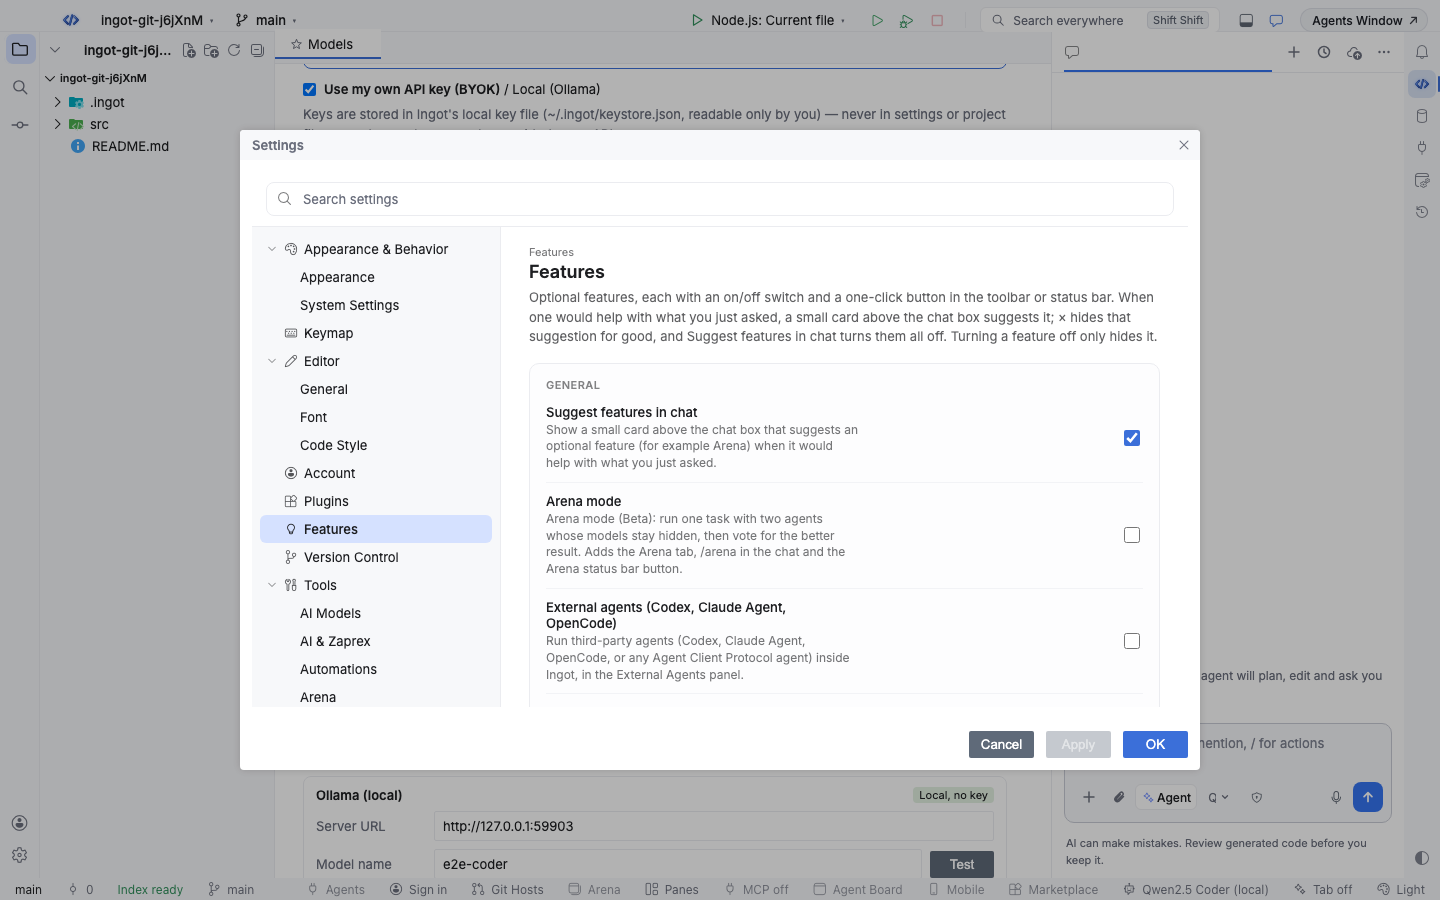
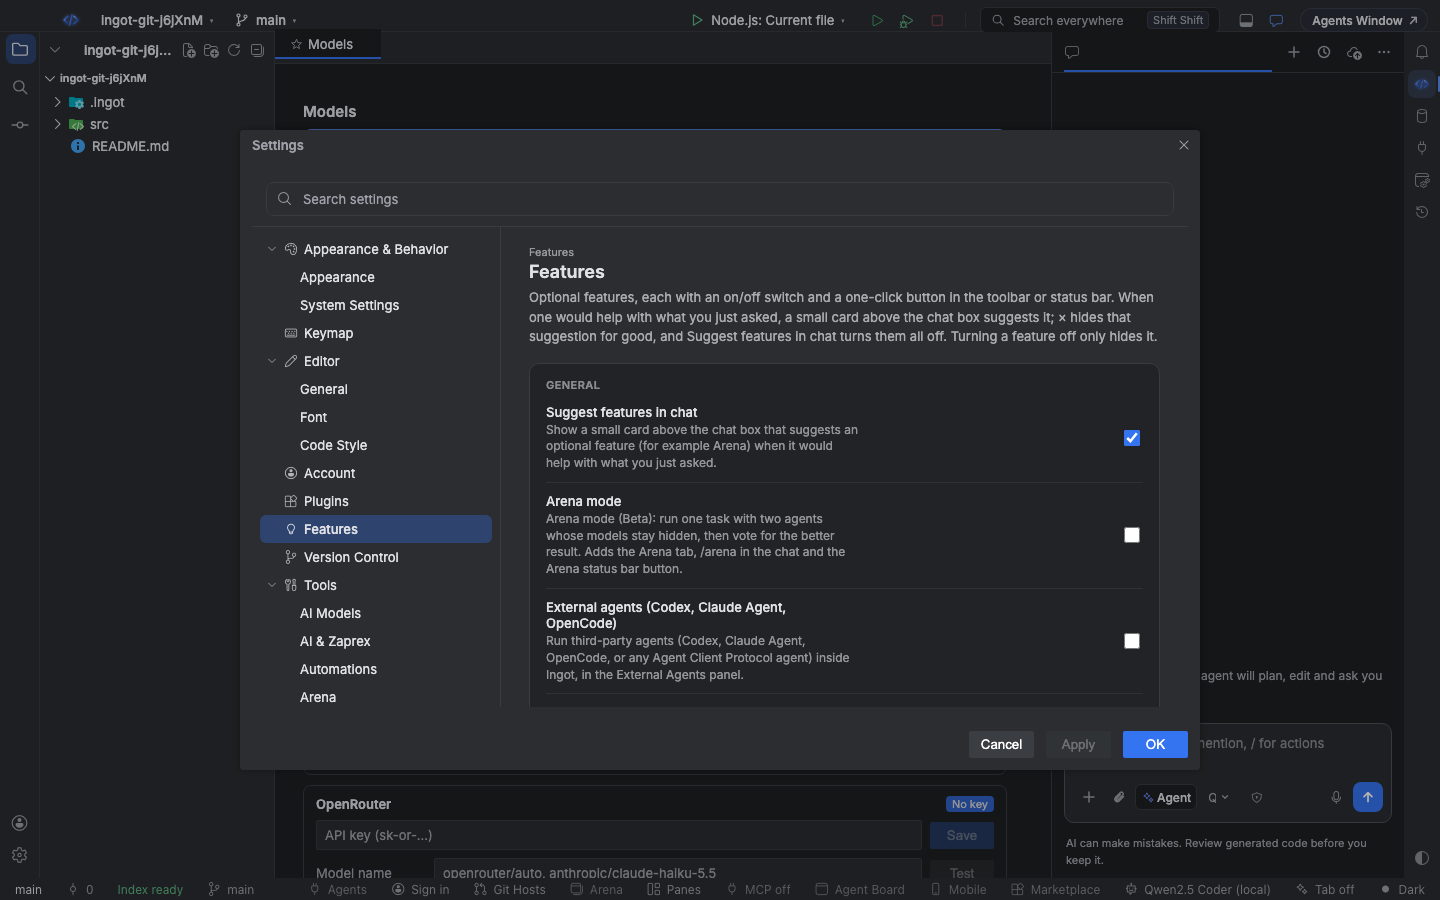
- בצ'אט: כשמזכירים אפליקציה שיש לה שרת MCP מרוחק, כמו Linear או Jira, והיא עדיין לא מחוברת, כרטיס קטן מעל תיבת הצ'אט מציע Connect Linear. הוא פותח את טופס ההוספה עם השרת כבר ממולא. **×** סוגר את הכרטיס לתמיד, ו-Suggest features in chat ב-Settings › Features מכבה את כל הכרטיסים האלה. אין חלון קופץ.
- ב-Settings: Settings › Features › MCP servers מפעיל או מכבה את כל שרתי ה-MCP. כבוי עוצר אותם והסוכנים לא מקבלים כלי MCP; השרתים וההתחברויות נשמרים.
- בשורת המצב: הכפתור MCP מראה כמה שרתים מחוברים ופותח או מסתיר את דף ה-MCP. כש-MCP כבוי כתוב עליו MCP off, ולחיצה אחת מפעילה אותו ופותחת את הדף.
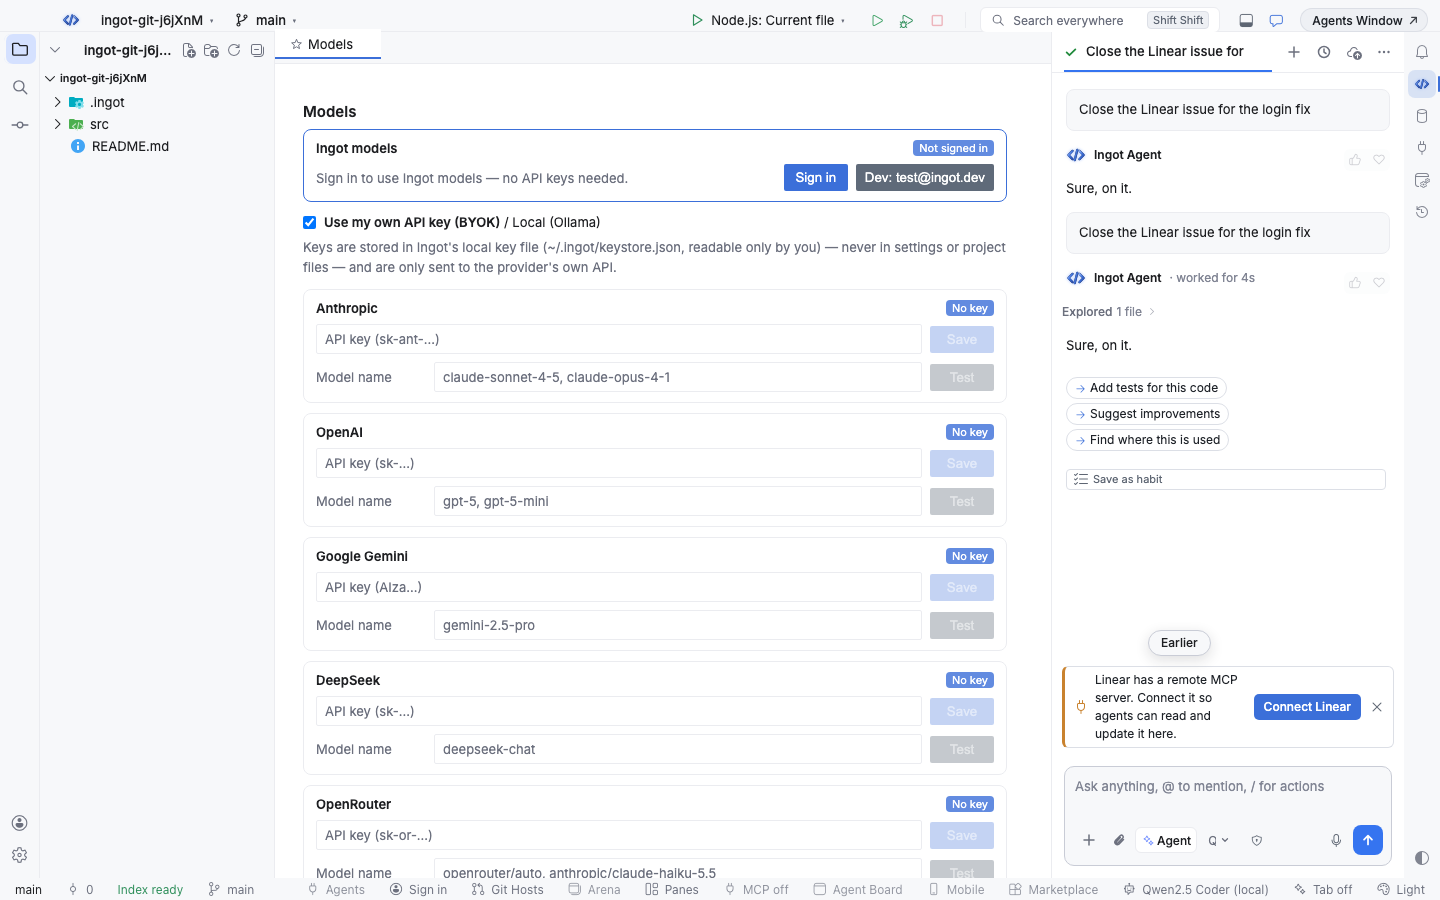
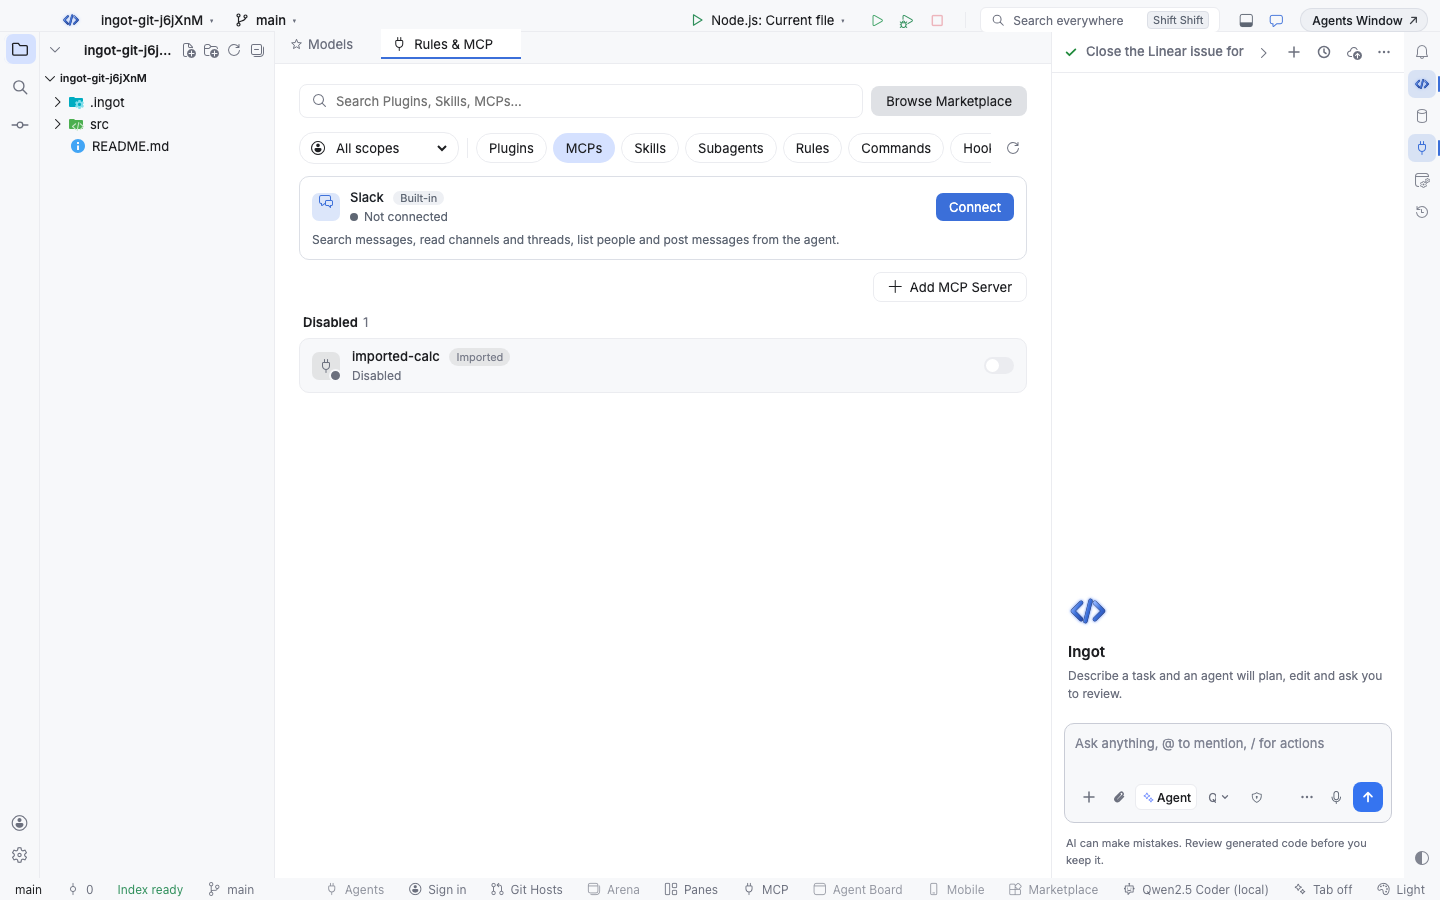
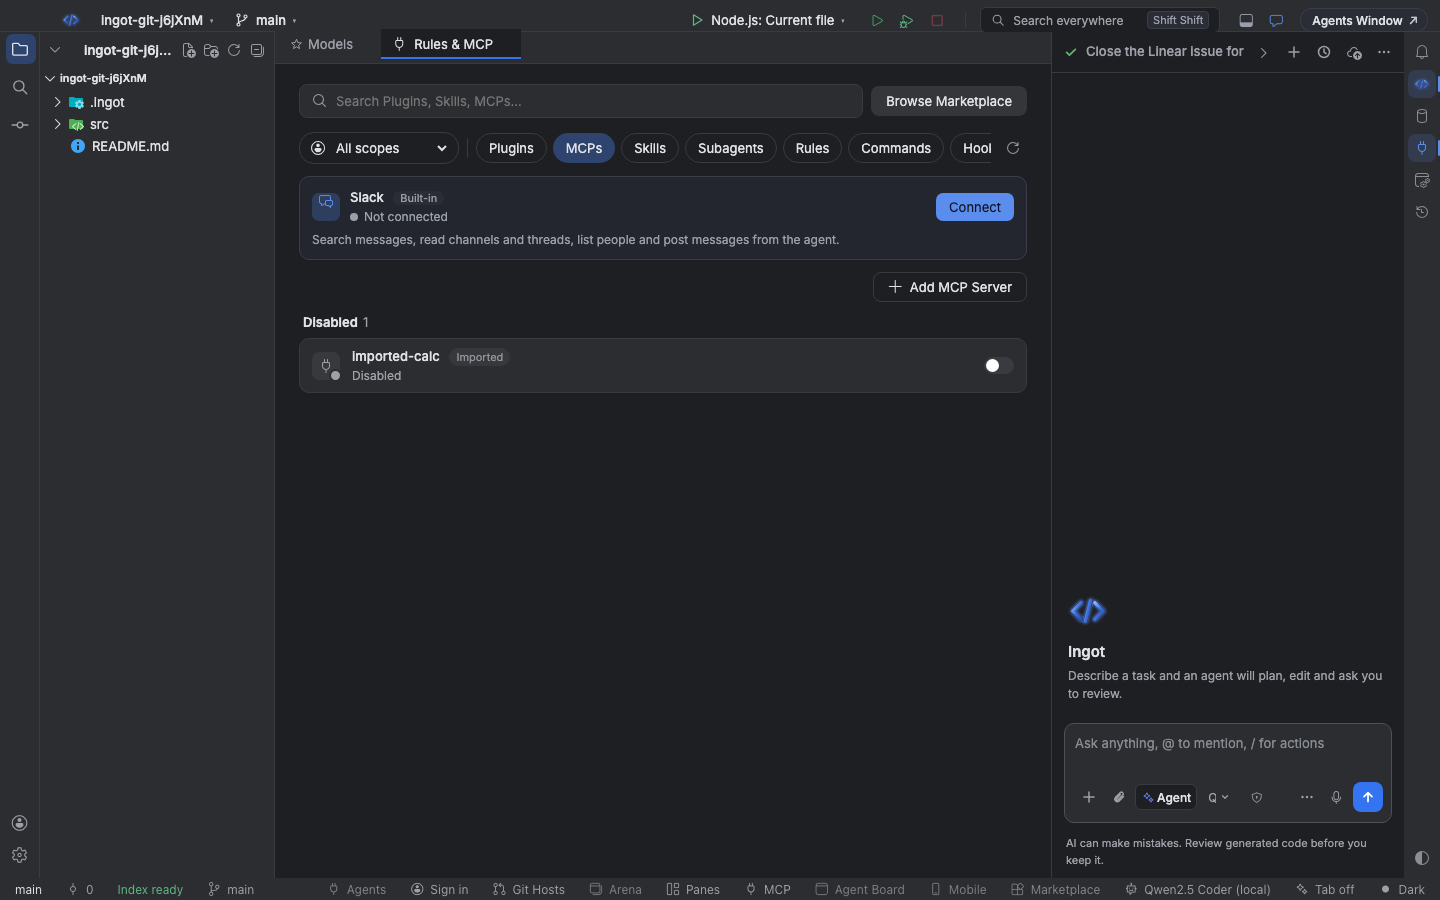
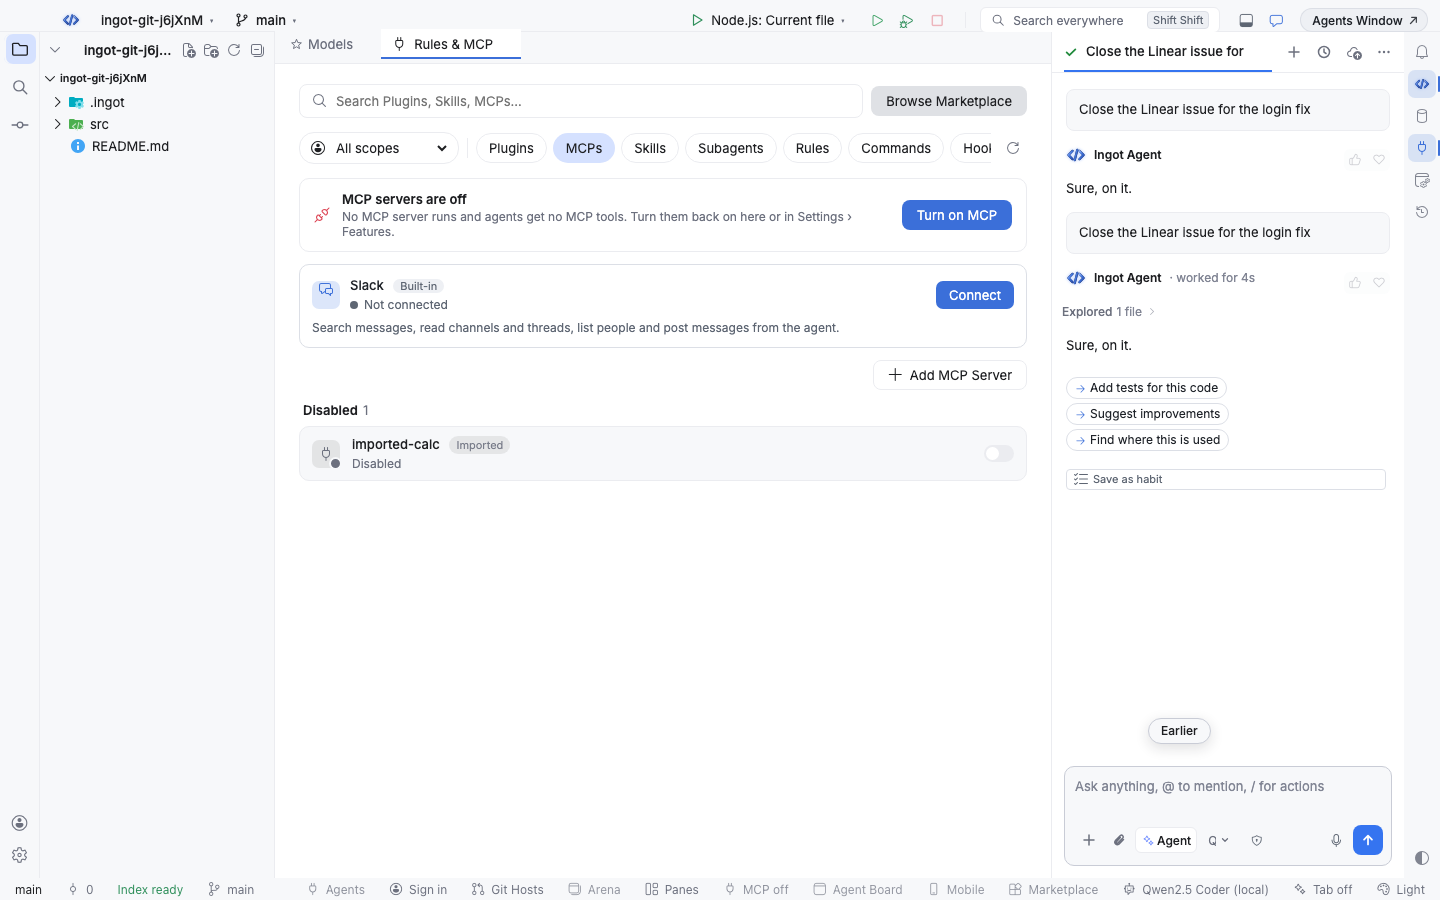
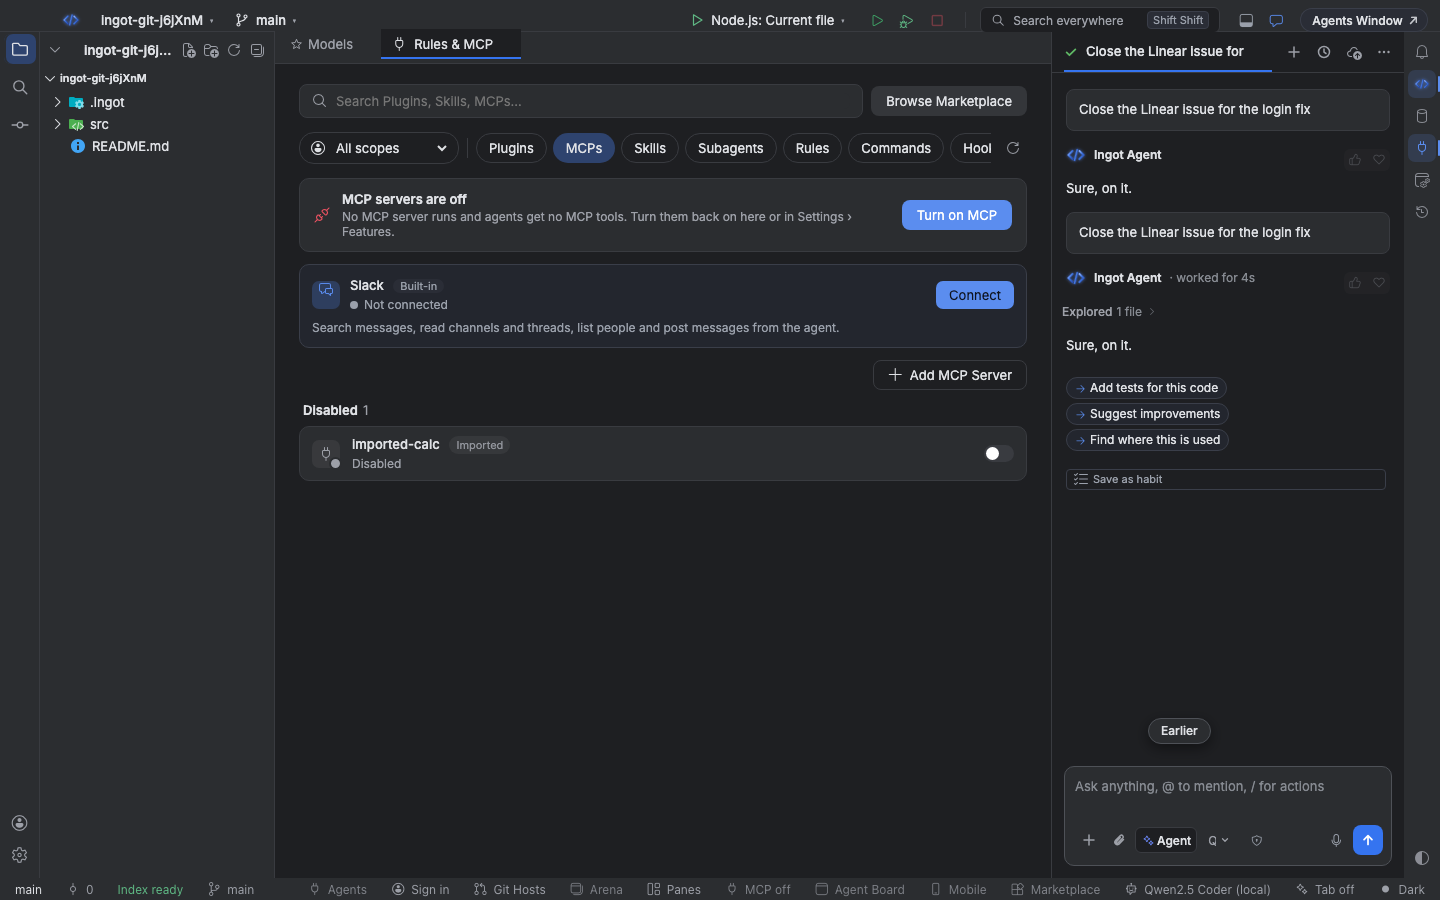
הוספת שרת מרוחק
מריצים MCP: Add Remote Server (OAuth)… מ-Find Action, או בוחרים Linear, Atlassian, Notion או רשומה מרוחקת אחרת בדף ה-MCP. נותנים לשרת שם ואת הכתובת שלו, למשל https://mcp.linear.app/mcp, ובוחרים Add. אז Ingot פותח את הדפדפן לכניסה.
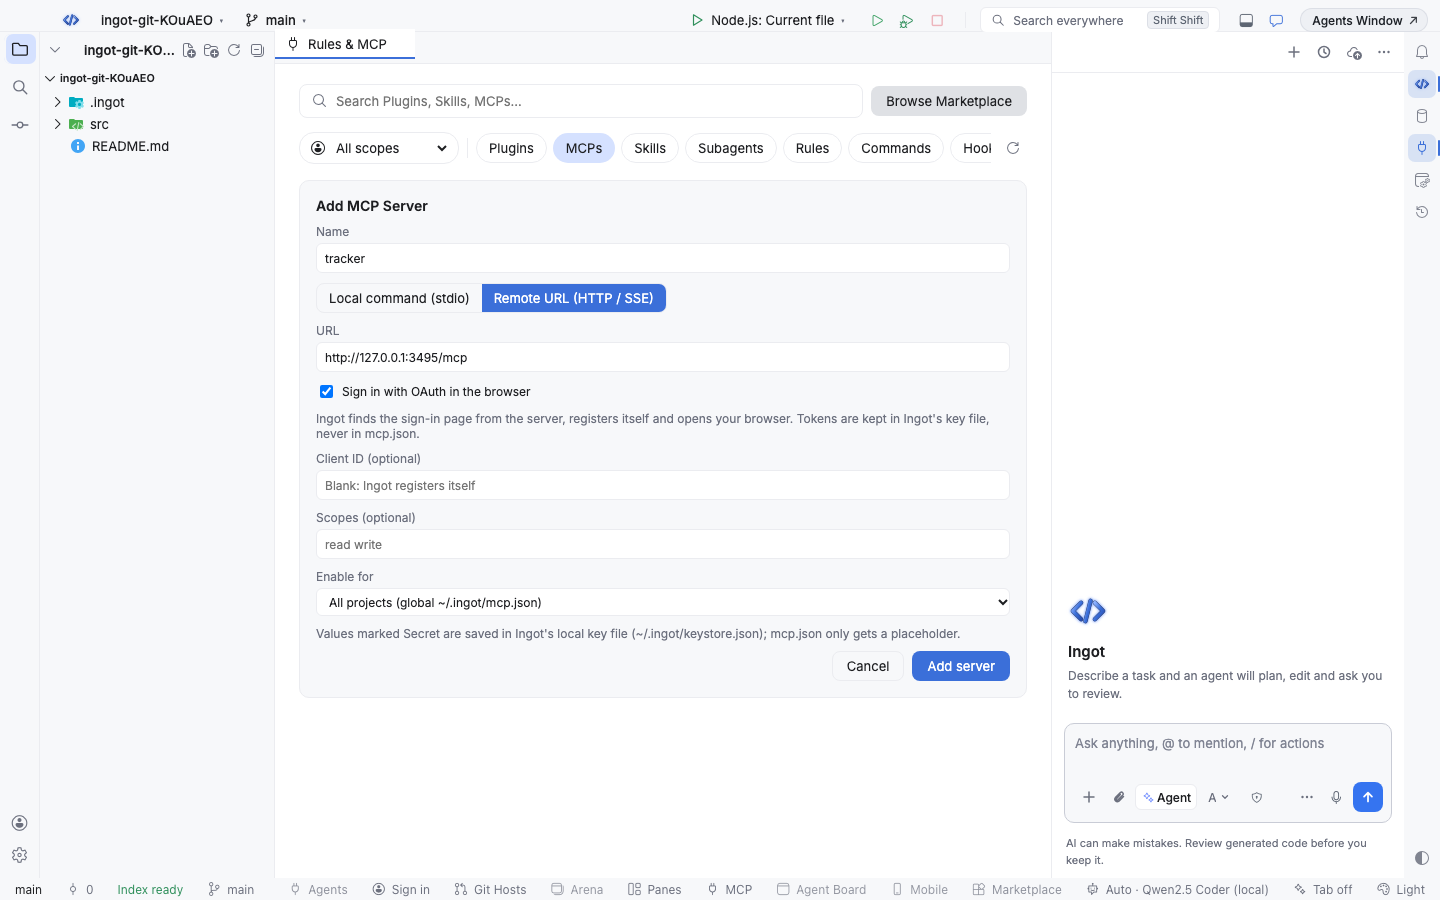
Ingot כותב את השרת ל-mcp.json בפורמט ה-MCP המקובל, כך שגם כלים אחרים יכולים לקרוא אותו. שום טוקן לא נכנס לקובץ:
{
  "mcpServers": {
    "linear": { "url": "https://mcp.linear.app/mcp", "auth": {} }
  }
}
השדות Client ID ו-Scopes אופציונליים. משאירים אותם ריקים ו-Ingot רושם את עצמו בשרת. ממלאים את ה-client ID כשהחברה נתנה לכם אפליקציית OAuth; אז מופיע גם שדה Client secret לאפליקציות שיש להן סוד. הפרטים הופכים ל-"auth": { "CLIENT_ID": "…", "CLIENT_SECRET": "${keychain}", "scopes": ["read"] }, והסוד עצמו נשמר בקובץ המפתחות של Ingot.
שרתים שהוספתם קודם עם npx mcp-remote <url> ממשיכים לעבוד. פותחים אחד עם Edit ושומרים כדי להעביר אותו לחיבור המרוחק המובנה.
כניסה
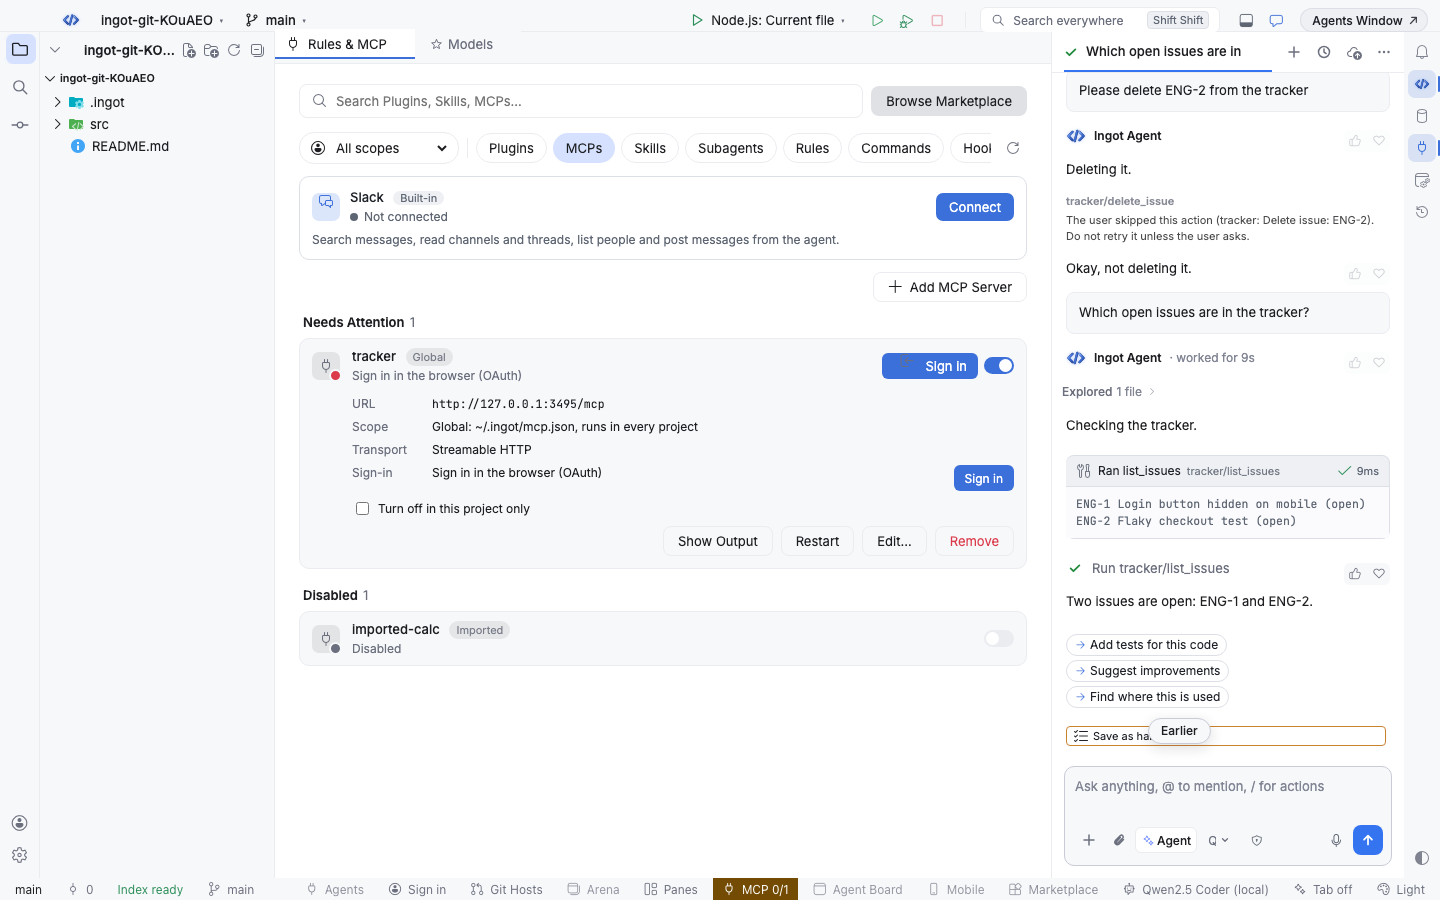
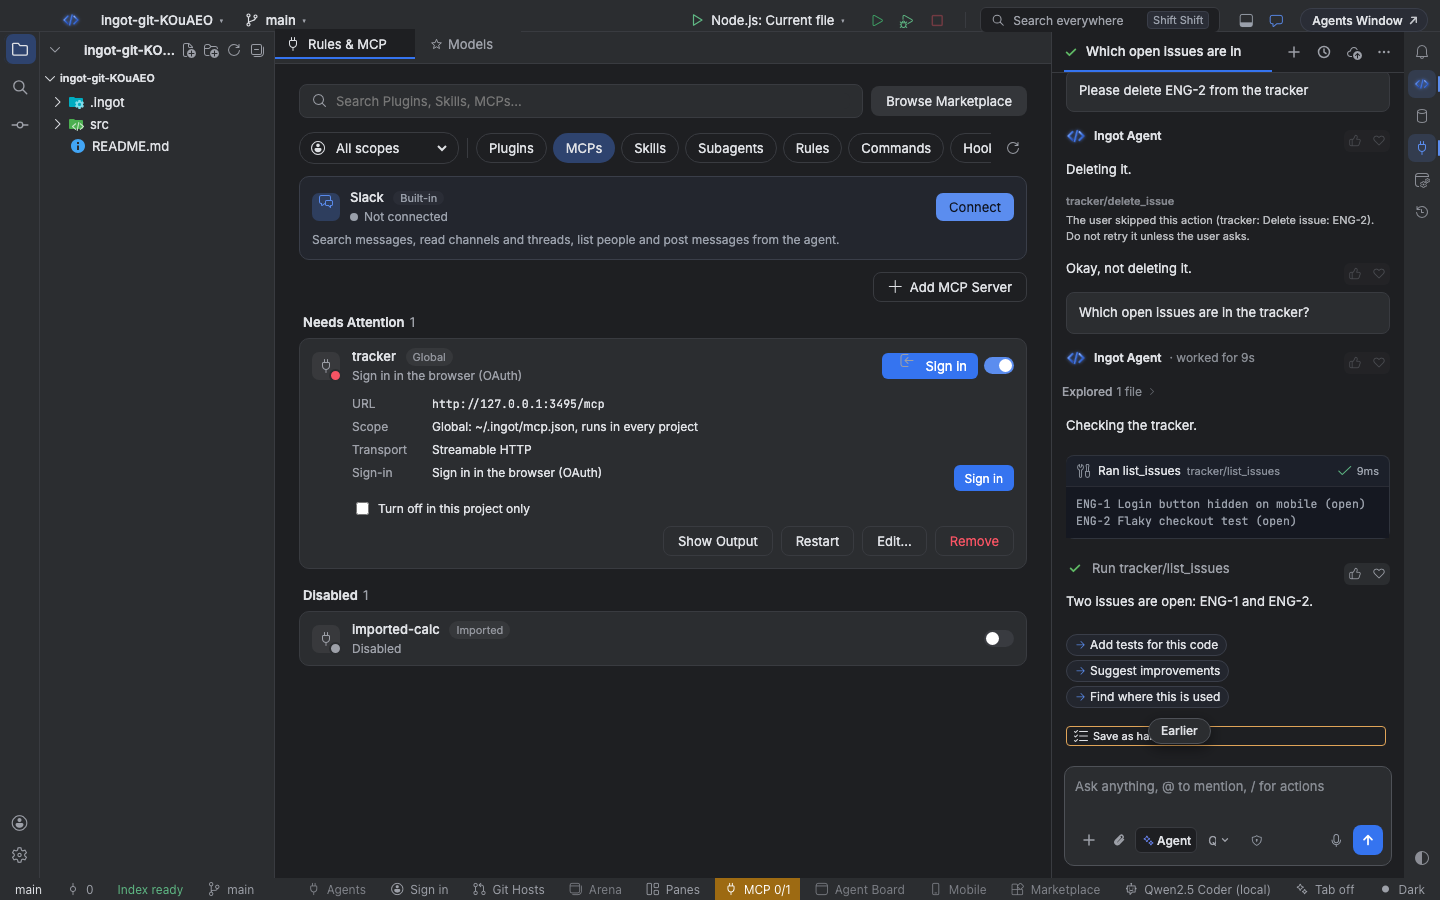
בוחרים Sign in בשורה של השרת, או מריצים MCP: Sign In to a Remote Server…. Ingot פותח בדפדפן את דף הכניסה של השרת. אחרי שמאשרים גישה, הדפדפן מציג "Signed in to linear" והשרת מתחבר. Cancel עוצר כניסה שלא רוצים לסיים.
מה קורה מתחת, לפי מפרט ההרשאות של MCP:
- Ingot שואל את השרת איפה נכנסים (מטא-דאטה של משאב מוגן ב-OAuth, RFC 9728), ואז קורא את ההגדרות של שרת הכניסה (RFC 8414 או גילוי OpenID Connect).
- הוא משתמש ב-client ID שלכם אם יש כזה ב-
mcp.json, אחרת רושם את עצמו (רישום לקוח דינמי, RFC 7591), אחרת משתמש במסמך המטא-דאטה של הלקוח של Ingot כשהשרת מקבל אותו. - הדפדפן חוזר לכתובת חד-פעמית במחשב שלכם,
http://127.0.0.1:<port>/callback. כל כניסה משתמשת ב-PKCE (S256) ומציינת לאיזה שרת היא מיועדת (resource, RFC 8707), כך שטוקן עובד רק מול השרת הזה. - הטוקנים נשמרים בקובץ המפתחות של Ingot,
~/.ingot/keystore.json, שרק המשתמש שלכם יכול לקרוא. Ingot מחדש אותם לפני שהם פגים.
השורה מראה מי הכניס אתכם ומתי הטוקן מתחדש. Sign out סוגר את הסשן בשרת ושוכח את הטוקנים.
בריאות
Ingot שולח פינג לכל שרת פעיל פעם בדקה ומציג את התוצאה בשורה שלו:
| בריאות | המשמעות |
|---|---|
| Healthy | ענה לפינג האחרון |
| Slow | ענה, אבל לקח יותר מ-1.5 שניות |
| Degraded | לא ענה לפינג אחד |
| Down | לא ענה לשני פינגים ברצף |
| Not checked | עדיין לא נשלח פינג |
פותחים שורה כדי לראות את סוג החיבור (Streamable HTTP או stdio), גרסת ה-MCP של השרת, זמן התגובה, הממוצע ואחוז הפינגים האחרונים שהוא ענה עליהם. Check now בשורה, כפתור הבדיקה בראש הדף או MCP: Check Server Health שולחים פינג מיד. כפתור שורת המצב עובר לצבע אזהרה או שגיאה כששרת פגום או נפל.
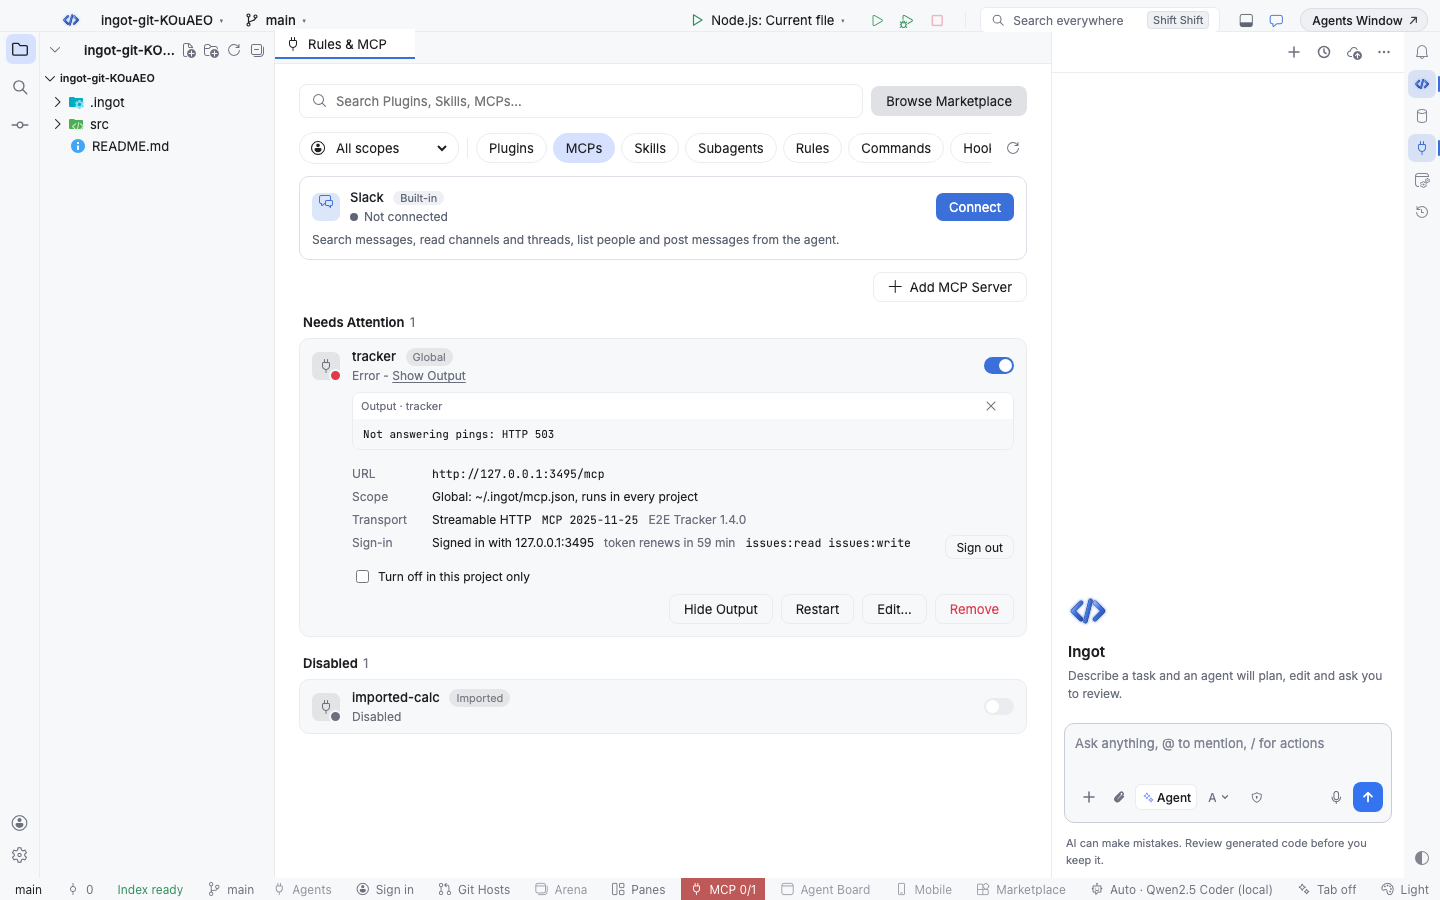
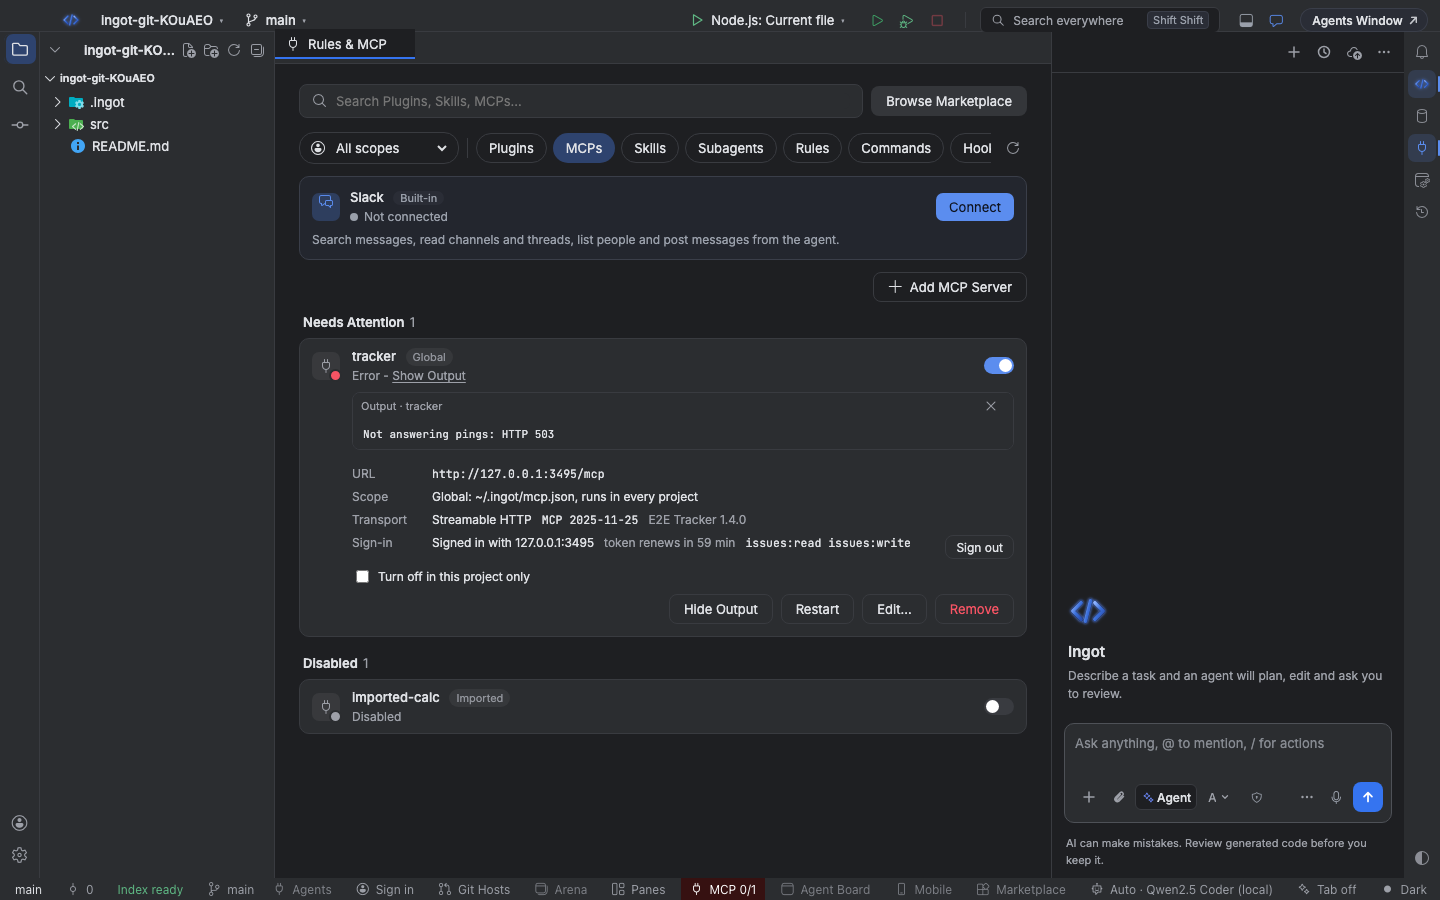
כששרת מפסיק לענות, Ingot מפעיל אותו מחדש בבדיקה הבאה ומחדש את הכניסה שלו כשצריך. כש-Restart servers that stop answering כבוי, שרת שפספס שני פינגים מסומן כנכשל עם "Not answering pings" עד שמפעילים אותו מחדש.
אישור כלים
כל כלי MCP שסוכן רוצה להריץ מציג קודם כרטיס אישור, עם השרת, הכלי ומה הכלי עלול לעשות. Ingot קורא את זה מהסימונים (annotations) של הכלי בשרת:
| תג | מתי |
|---|---|
| Read-only | השרת מסמן את הכלי readOnlyHint |
| Writes | כל מקרה אחר, ברירת המחדל |
| Destructive | השרת מסמן את הכלי destructiveHint |
| Open world | הכלי יוצא מחוץ לשרת, למשל לרשת (openWorldHint) |
Always Allow מריץ את הכלי עכשיו ובכל פעם הבאה בלי הכרטיס. לכלים הרסניים אין אף פעם Always Allow: הם שואלים בכל פעם, ו-Skip אומר לסוכן שסירבתם.
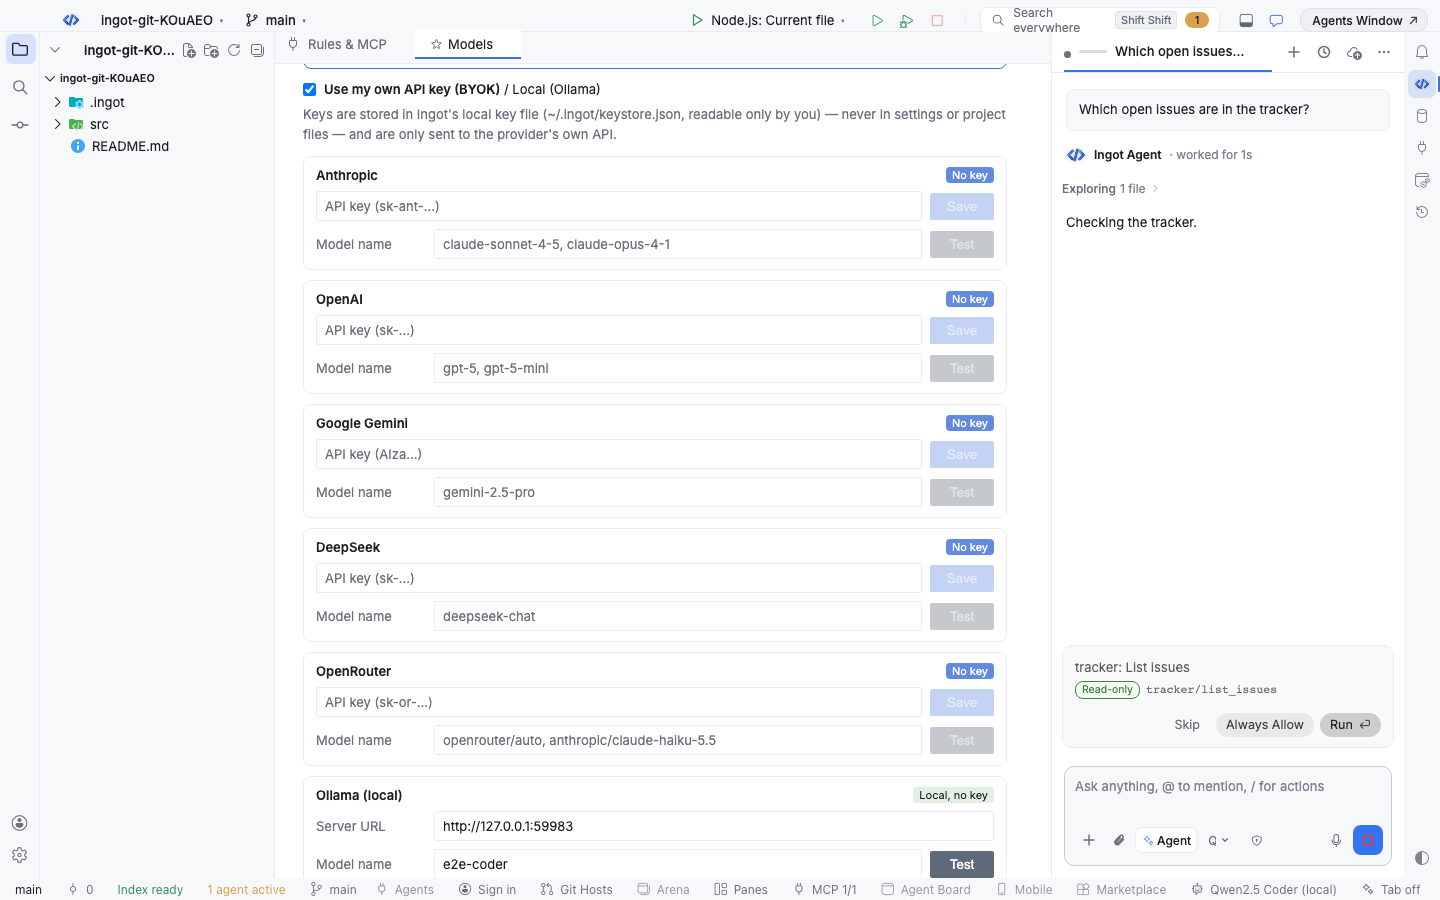
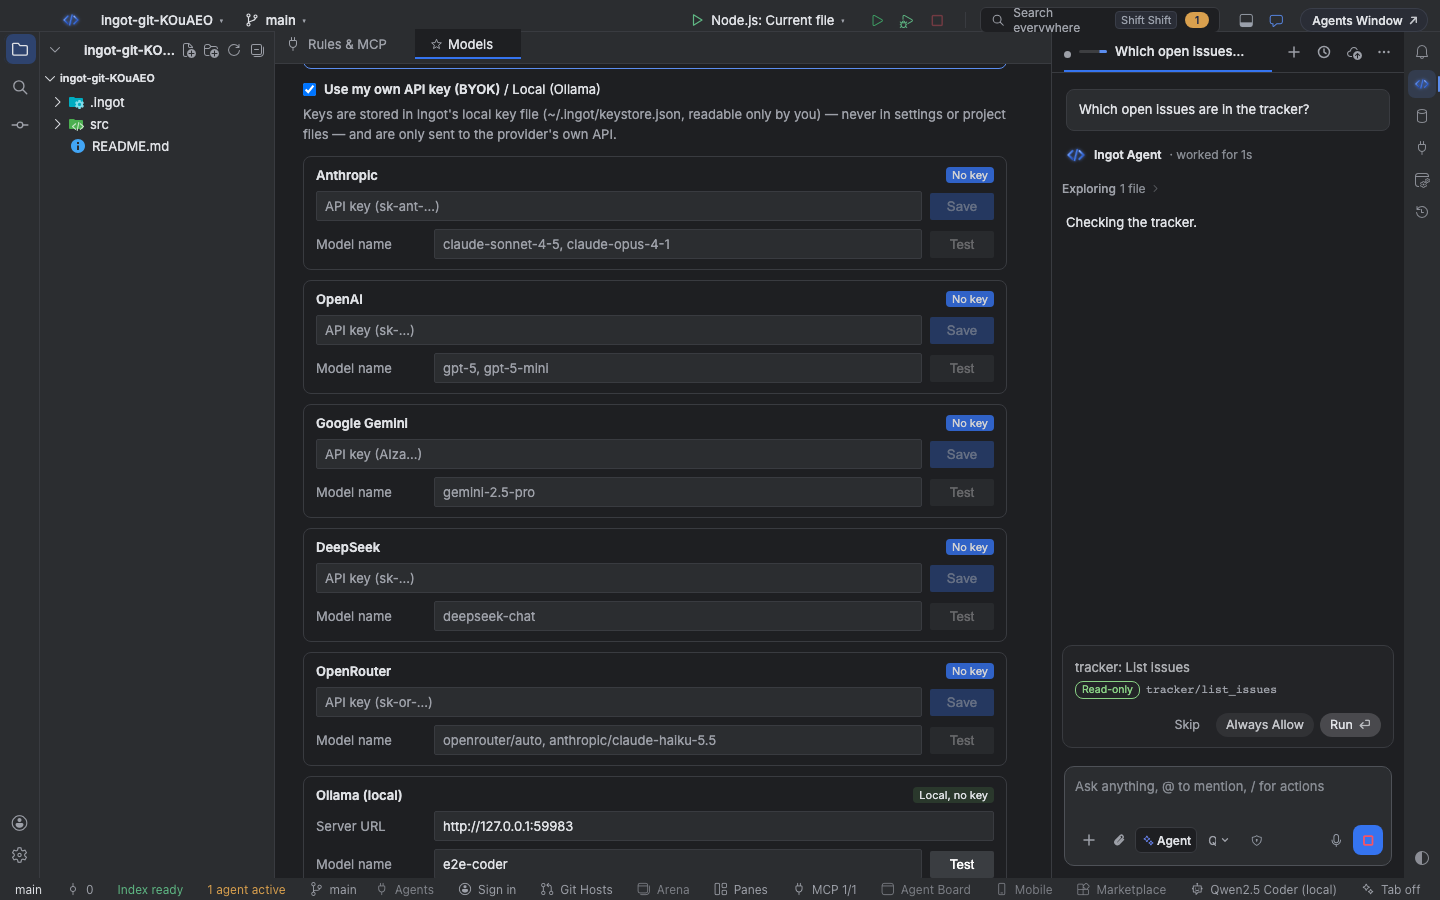
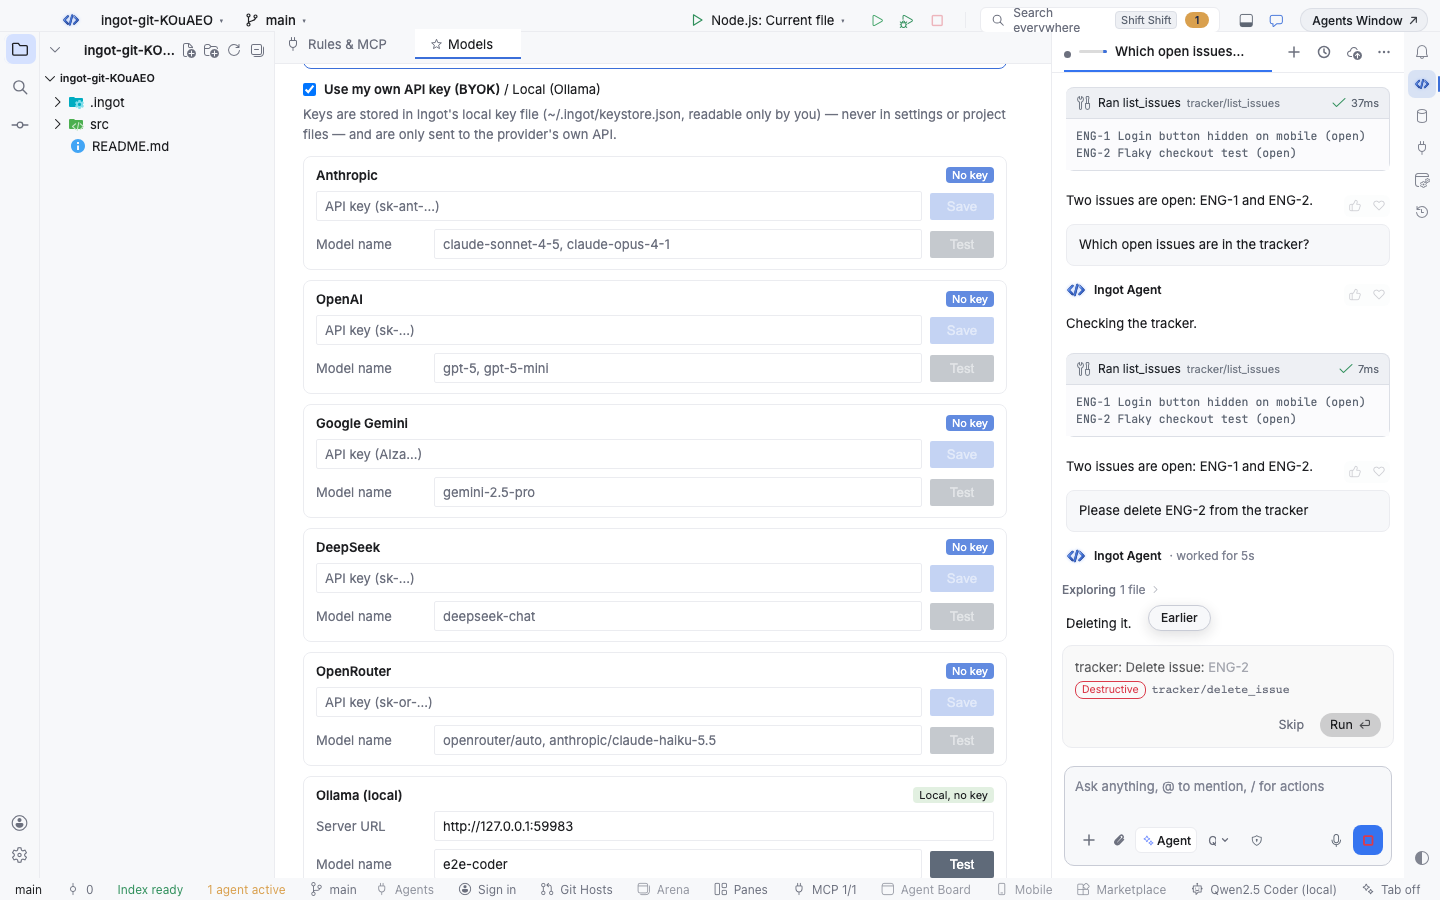
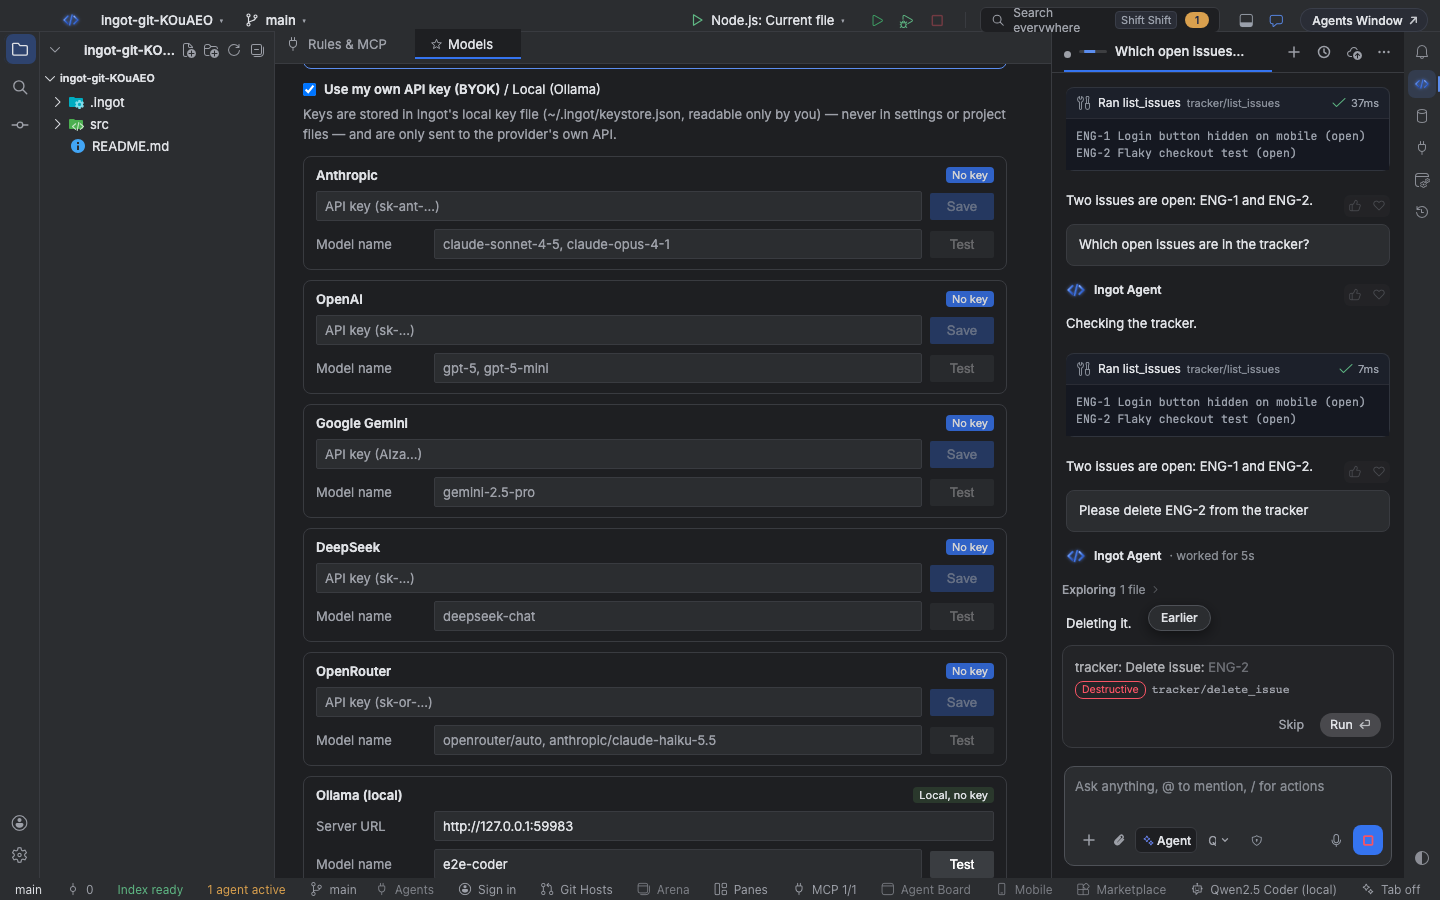
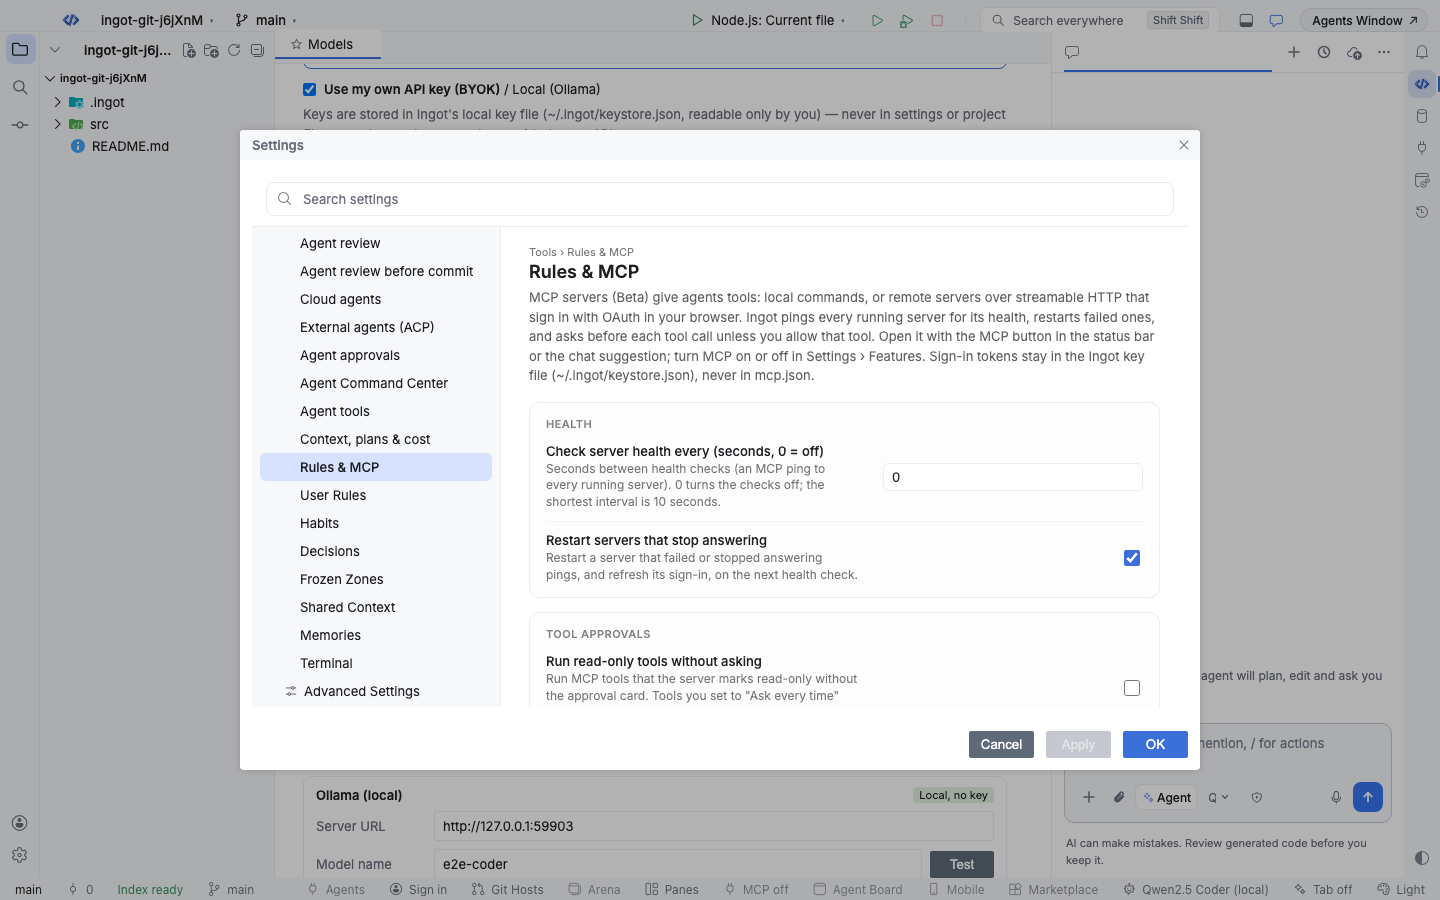
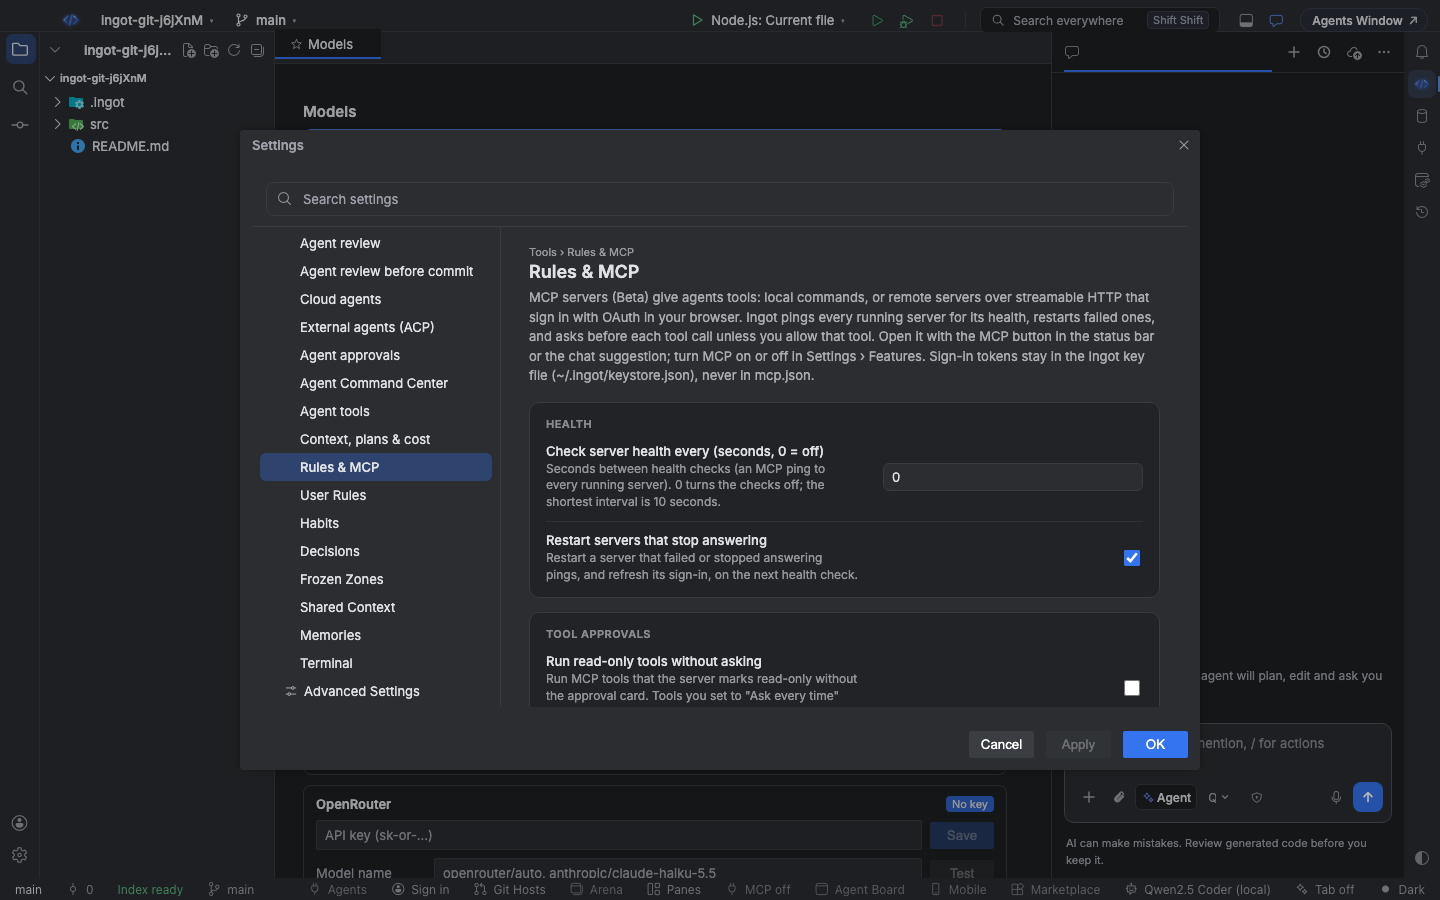
בדף ה-MCP לכל כלי יש בחירת Approval: Default, Ask every time או Always allow. הבחירות נשמרות לכל שרת וכלי ב-ingot.mcp.toolApprovals. Run read-only tools without asking מאפשר לכלים שהשרת מסמן לקריאה בלבד לדלג על הכרטיס, חוץ מאלה שהגדרתם Ask every time. מדיניות פרויקט ו-hooks שדורשים אישור עדיין שואלים.
הגדרות
| הגדרה | ברירת מחדל | מה היא עושה |
|---|---|---|
MCP servers (ingot.mcp.enabled) | true | Settings › Features. כבוי עוצר את כל שרתי ה-MCP והסוכנים לא מקבלים כלי MCP; השרתים וההתחברויות נשמרים |
Check server health every (seconds, 0 = off) (ingot.mcp.health.intervalSeconds) | 60 | Settings › Tools › Rules & MCP. שניות בין פינגים לכל שרת פעיל; 0 מכבה את הבדיקות, המינימום הוא 10 |
Restart servers that stop answering (ingot.mcp.health.autoReconnect) | true | מפעיל מחדש שרת שנכשל או לא ענה לפינגים, ומחדש את הכניסה שלו, בבדיקה הבאה |
Run read-only tools without asking (ingot.mcp.approval.autoRunReadOnly) | false | כלים שהשרת מסמן לקריאה בלבד רצים בלי הכרטיס, אלא אם הגדרתם אותם Ask every time |
Per-tool approvals (ingot.mcp.toolApprovals) | {} | שרת → כלי → "ask" או "allow", מדף ה-MCP או מ-Always Allow |
Suggest features in chat (ingot.suggestions.enabled) | true | מציג את כרטיס ה-Connect כשמזכירים אפליקציה עם שרת MCP מרוחק; אחרי × נשמר mcp-remote ב-ingot.suggestions.dismissed |
פקודות
| פקודה | מה היא עושה |
|---|---|
| MCP: Open Servers | מפעילה את MCP אם צריך ופותחת את דף ה-MCP |
| MCP: Show / Hide Servers | מציגה או מסתירה את דף ה-MCP (כפתור שורת המצב) |
| MCP: Add Remote Server (OAuth)… | פותחת את טופס ההוספה של שרת מרוחק |
| MCP: Sign In to a Remote Server… | נכנסת לשרת שצריך כניסה |
| MCP: Check Server Health | שולחת פינג עכשיו לכל שרת פעיל |
מהטרמינל
ingot mcp קורא את אותם קובצי mcp.json ומדבר באותו פרוטוקול, לסקריפטים ול-CI:
npx @ingotide/cli mcp list                       # שרתים, סוג חיבור, מחובר או לא
npx @ingotide/cli mcp login linear               # OAuth בדפדפן
npx @ingotide/cli mcp check --count 3            # בריאות כל שרת; יציאה עם 1 אם אחד נפל
npx @ingotide/cli mcp tools linear               # כלים עם read-only / write / destructive
npx @ingotide/cli mcp call linear list_issues --args '{"state":"open"}'
npx @ingotide/cli mcp logout linear
ה-CLI שומר טוקנים משלו ב-~/.ingot/cli/mcp-credentials.json (הרשאות 600), אז נכנסים פעם אחת בכל מקום. כלים הרסניים צריכים --yes. ראו דף ה-CLI.
שאלות
האם עדיין צריך mcp-remote? לא. Ingot מתחבר לשרתים מרוחקים בעצמו. רשומות ישנות שמתחילות ב-npx mcp-remote <url> ממשיכות לעבוד.
אילו גרסאות MCP עובדות? Ingot מבקש 2025-11-25 ומקבל גם 2025-06-18, 2025-03-26 ו-2024-11-05. שרתים שעדיין משתמשים בחיבור הישן HTTP+SSE עובדים דרך mcp-remote.
השרת אומר שהוא צריך client ID. הוא לא מאפשר רישום עצמי. יוצרים אפליקציית OAuth בשירות, מוסיפים http://127.0.0.1 כ-redirect URI, ומזינים את ה-client ID (והסוד, אם יש) בטופס Edit של השרת.
איפה הטוקן שלי? ב-~/.ingot/keystore.json תחת mcp:<server>:oauth, אף פעם לא ב-mcp.json. Sign out או הסרת השרת מוחקים אותו.
ראו גם MCP לשרתים מקומיים ול-mcp.json, ו-מציאת תכונות אופציונליות.