Servidores MCP remotos, OAuth y salud
Ingot se conecta a servidores MCP remotos por Streamable HTTP (MCP 2025-11-25), inicia sesión en ellos con OAuth en tu navegador, comprueba la salud de cada servidor y pregunta antes de que un agente ejecute una herramienta, salvo que permitas esa herramienta. Linear, Atlassian (Jira y Confluence), Notion, Sentry y otros servidores alojados funcionan sin mcp-remote y sin pegar un token.
Encontrarlo
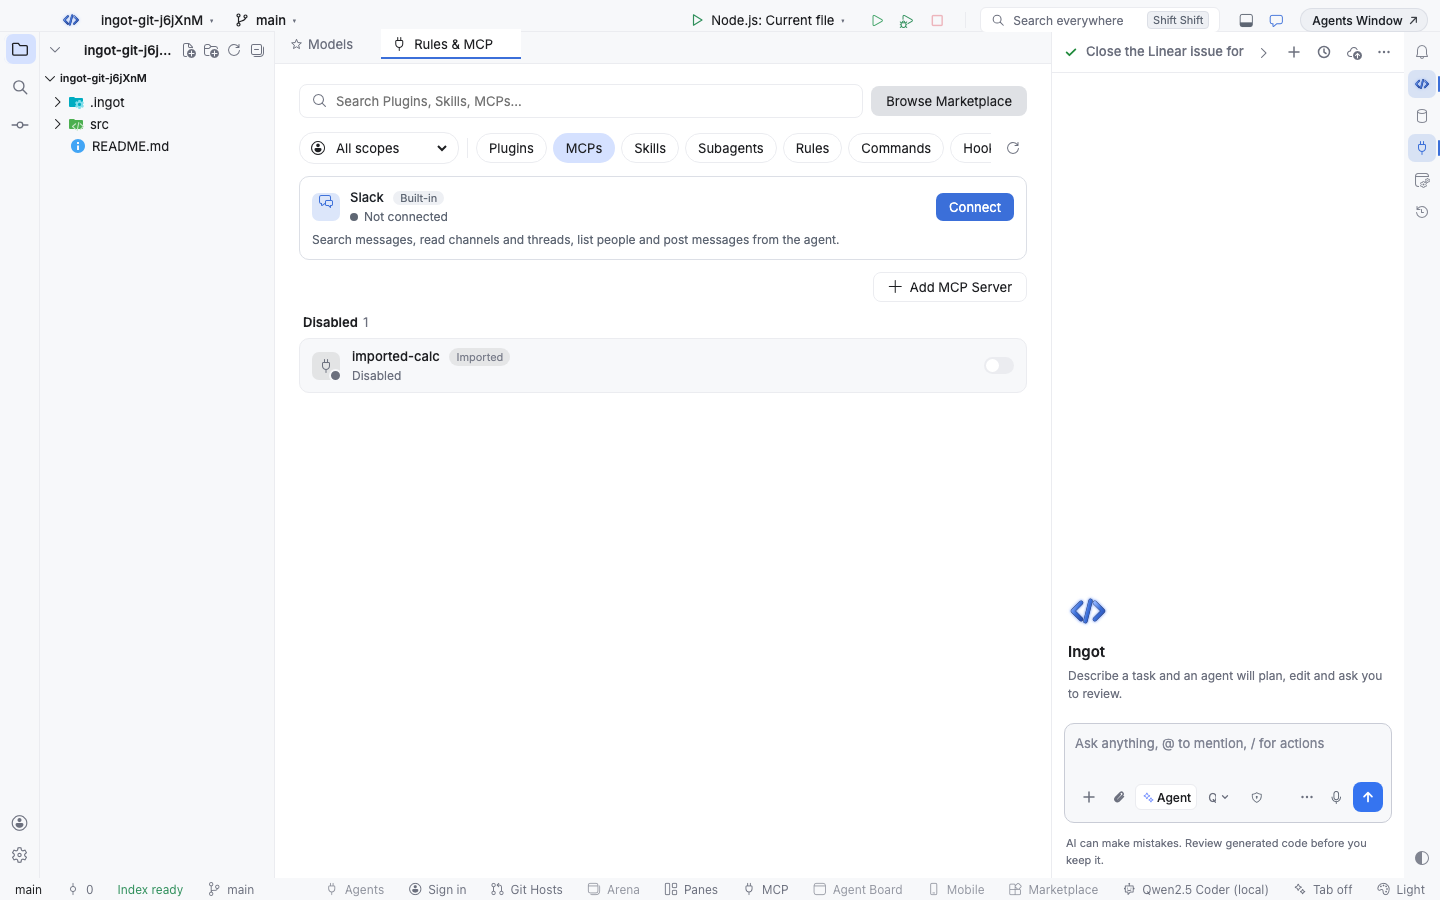
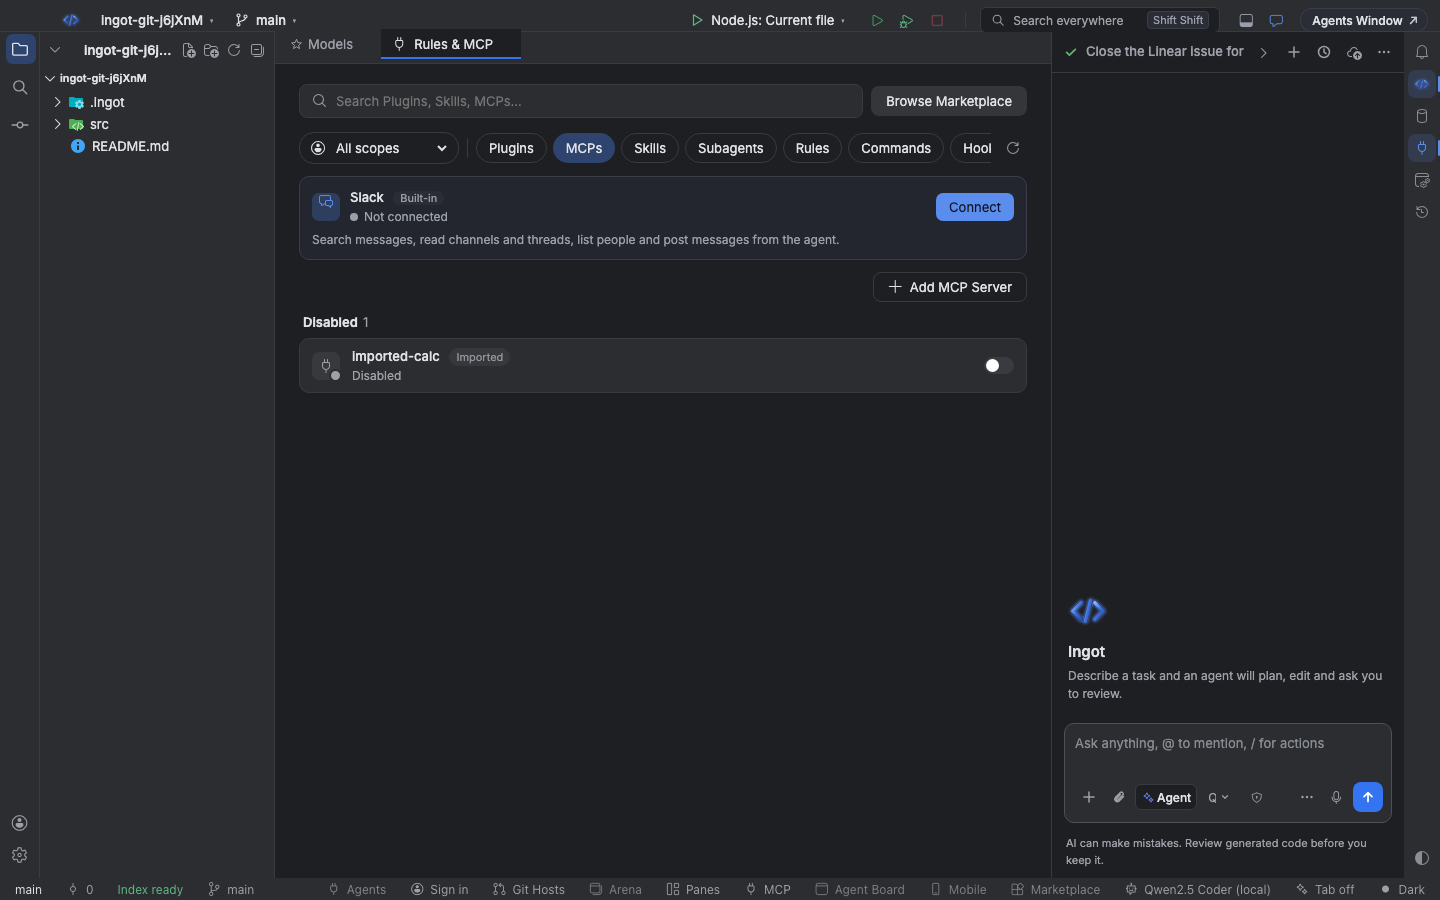
MCP está activado por defecto. Hay tres caminos:
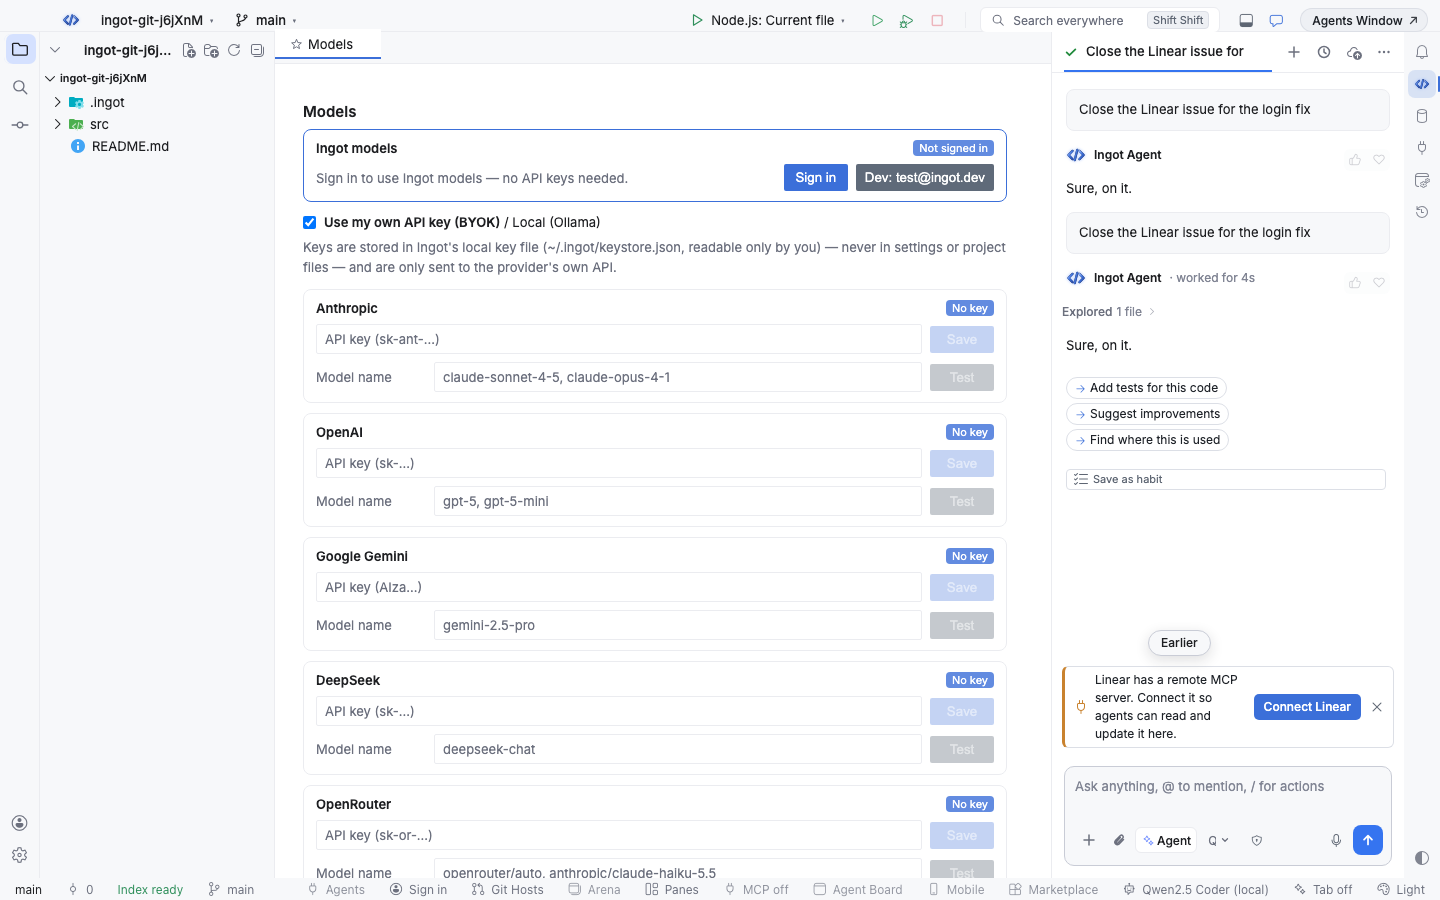
- En el chat: cuando nombras una app que tiene un servidor MCP remoto, como Linear o Jira, y todavía no está conectada, una pequeña tarjeta sobre el cuadro del chat ofrece Connect Linear. Abre el formulario para añadirlo con el servidor ya rellenado. × cierra la tarjeta para siempre y Suggest features in chat en Settings › Features desactiva todas estas tarjetas. No hay ventanas emergentes.
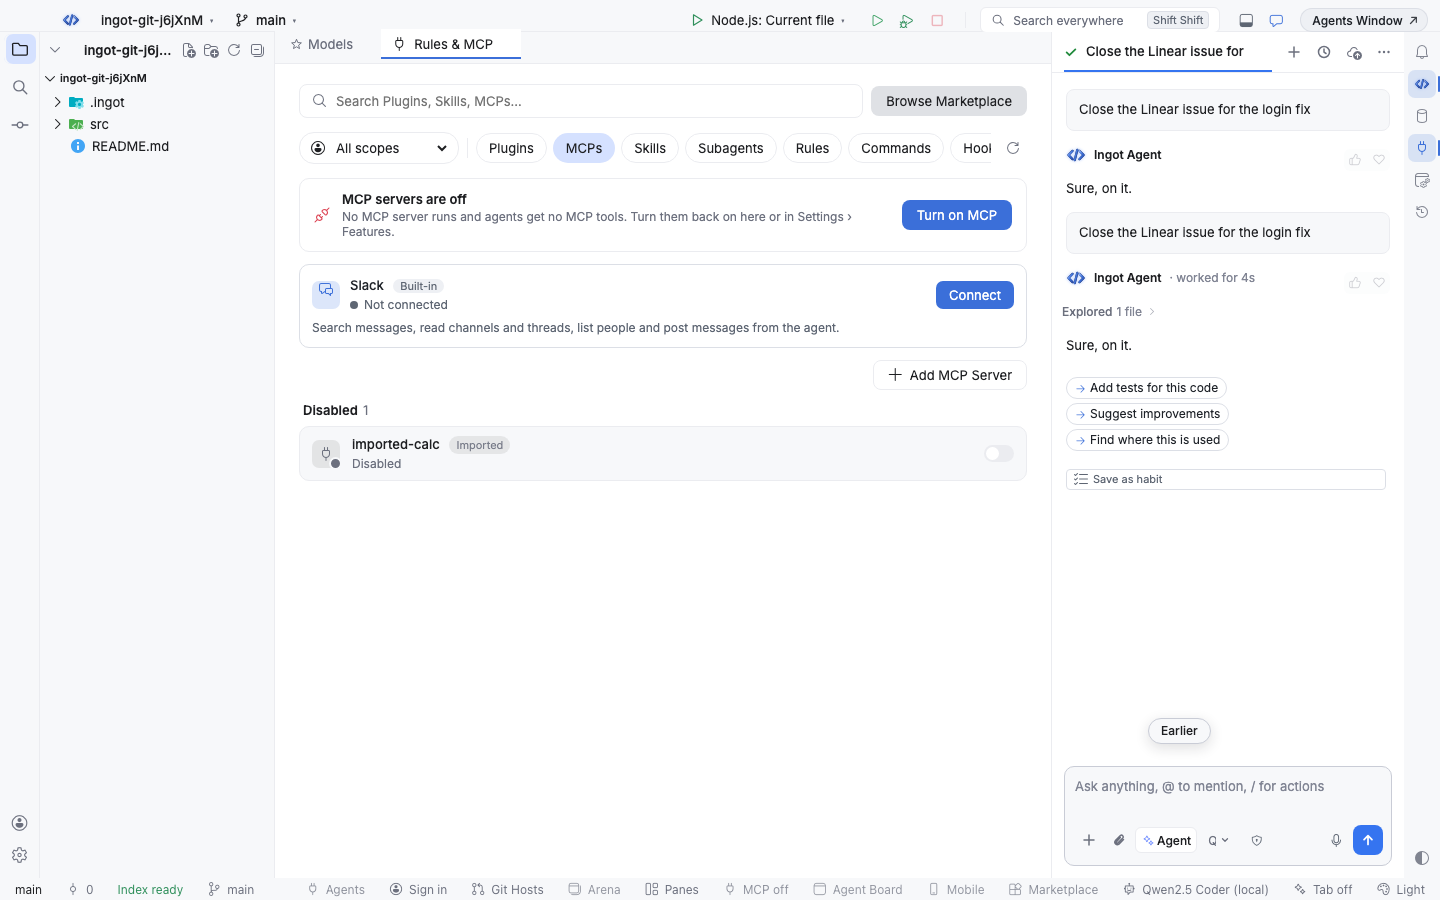
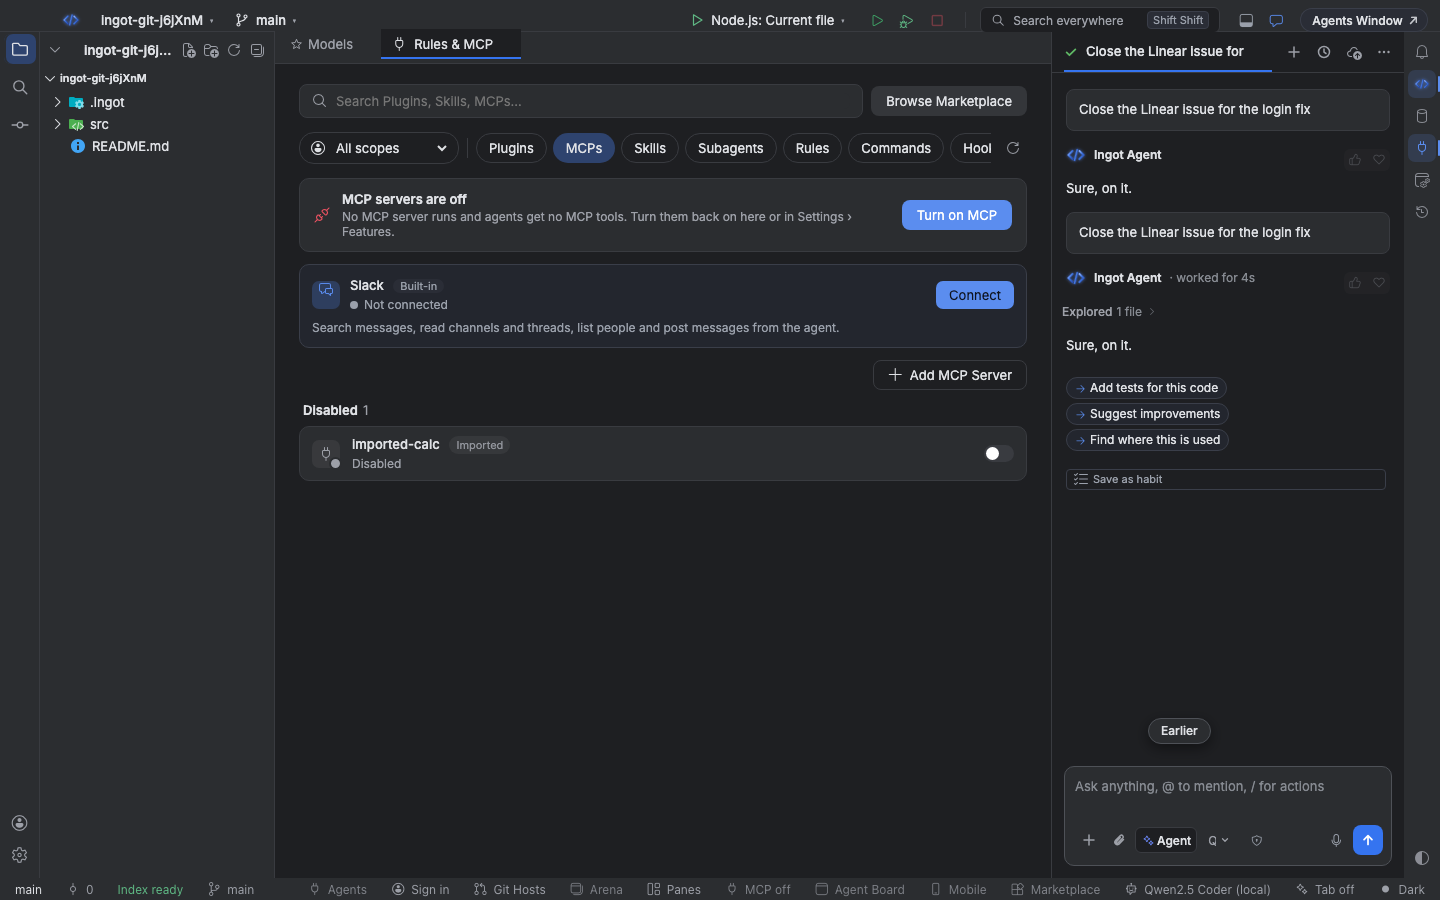
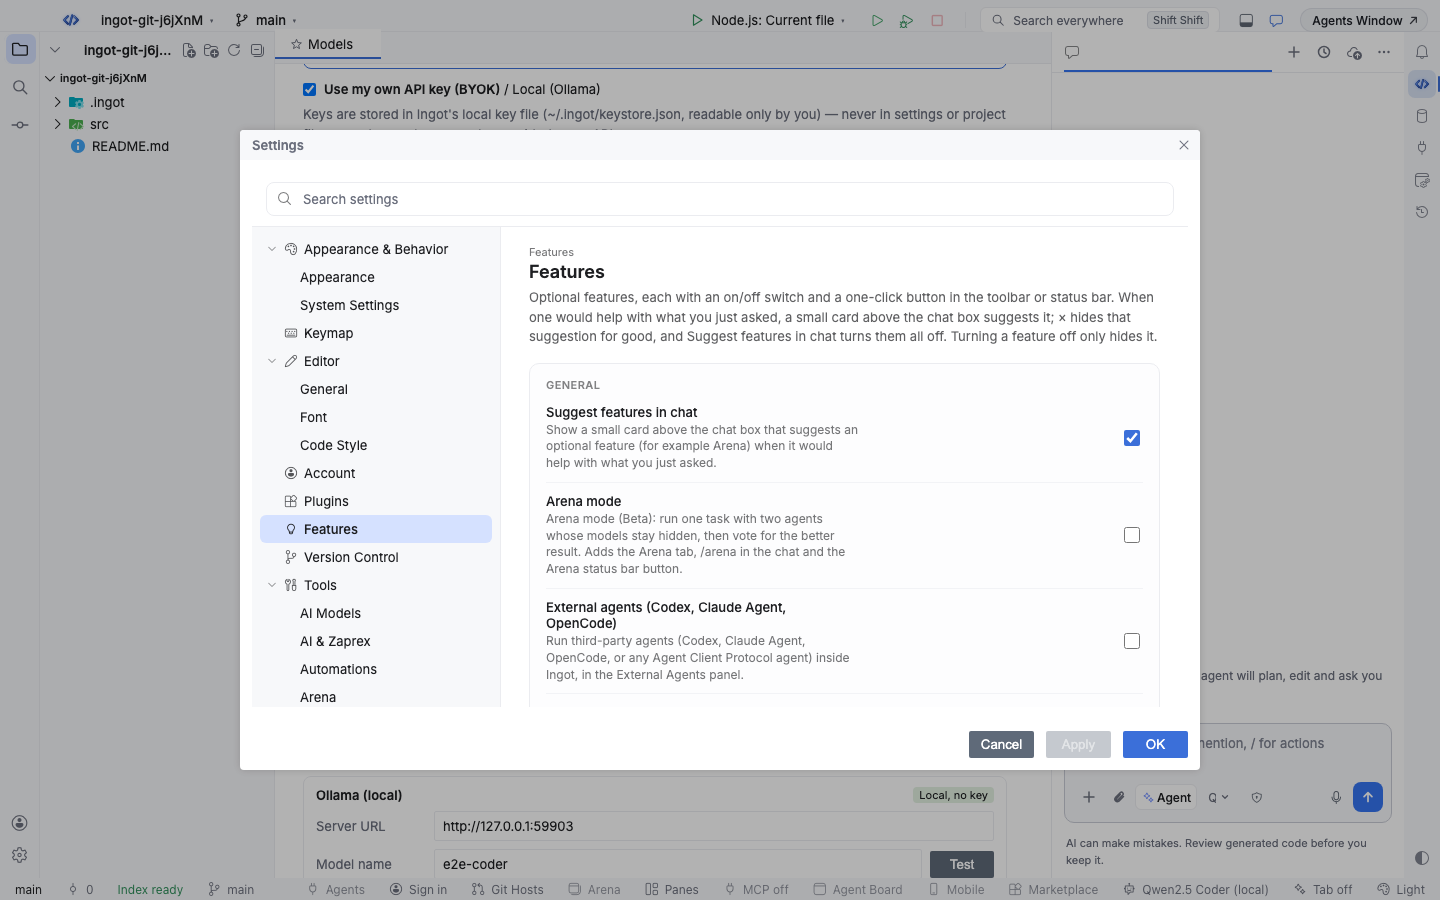
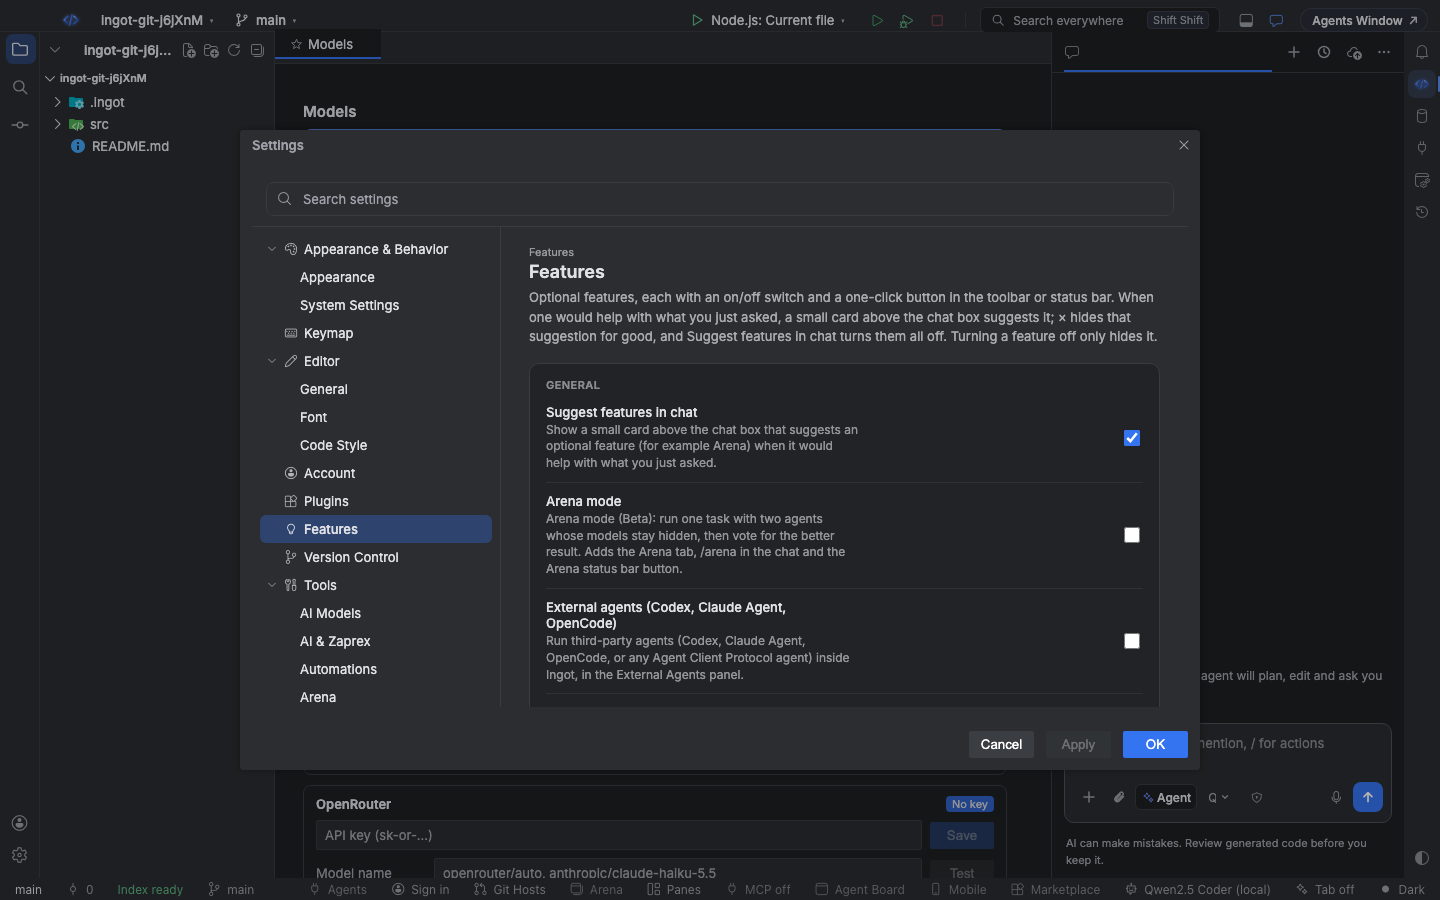
- En Settings: Settings › Features › MCP servers activa o desactiva todos los servidores MCP. Desactivado los detiene y los agentes no reciben herramientas MCP; tus servidores y sesiones se conservan.
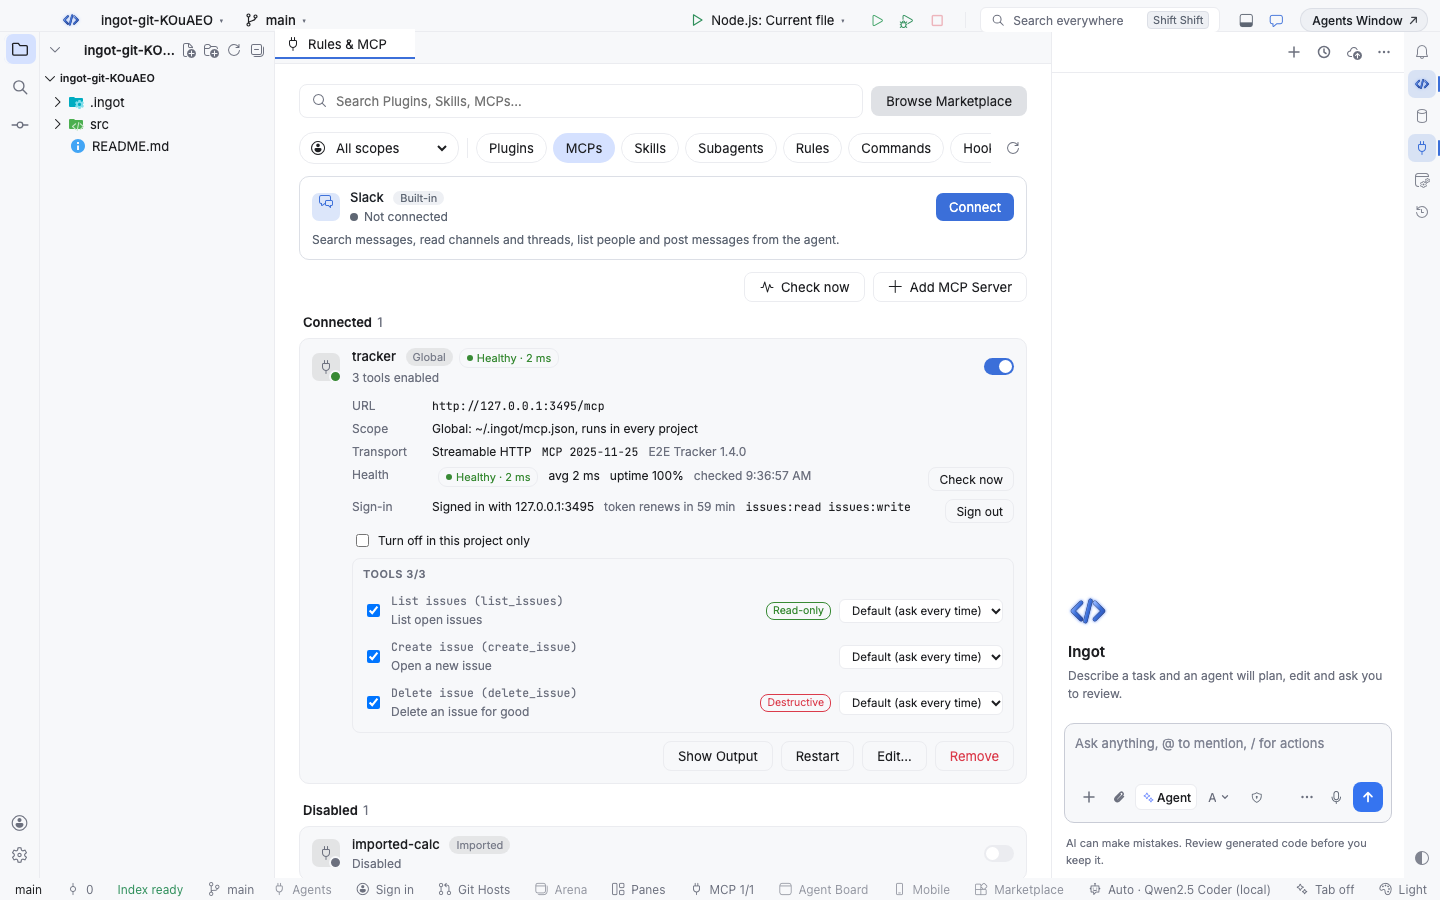
- En la barra de estado: el botón MCP muestra cuántos servidores están conectados y abre u oculta la página MCP. Con MCP desactivado dice MCP off, y un clic lo activa y abre la página.
Añadir un servidor remoto
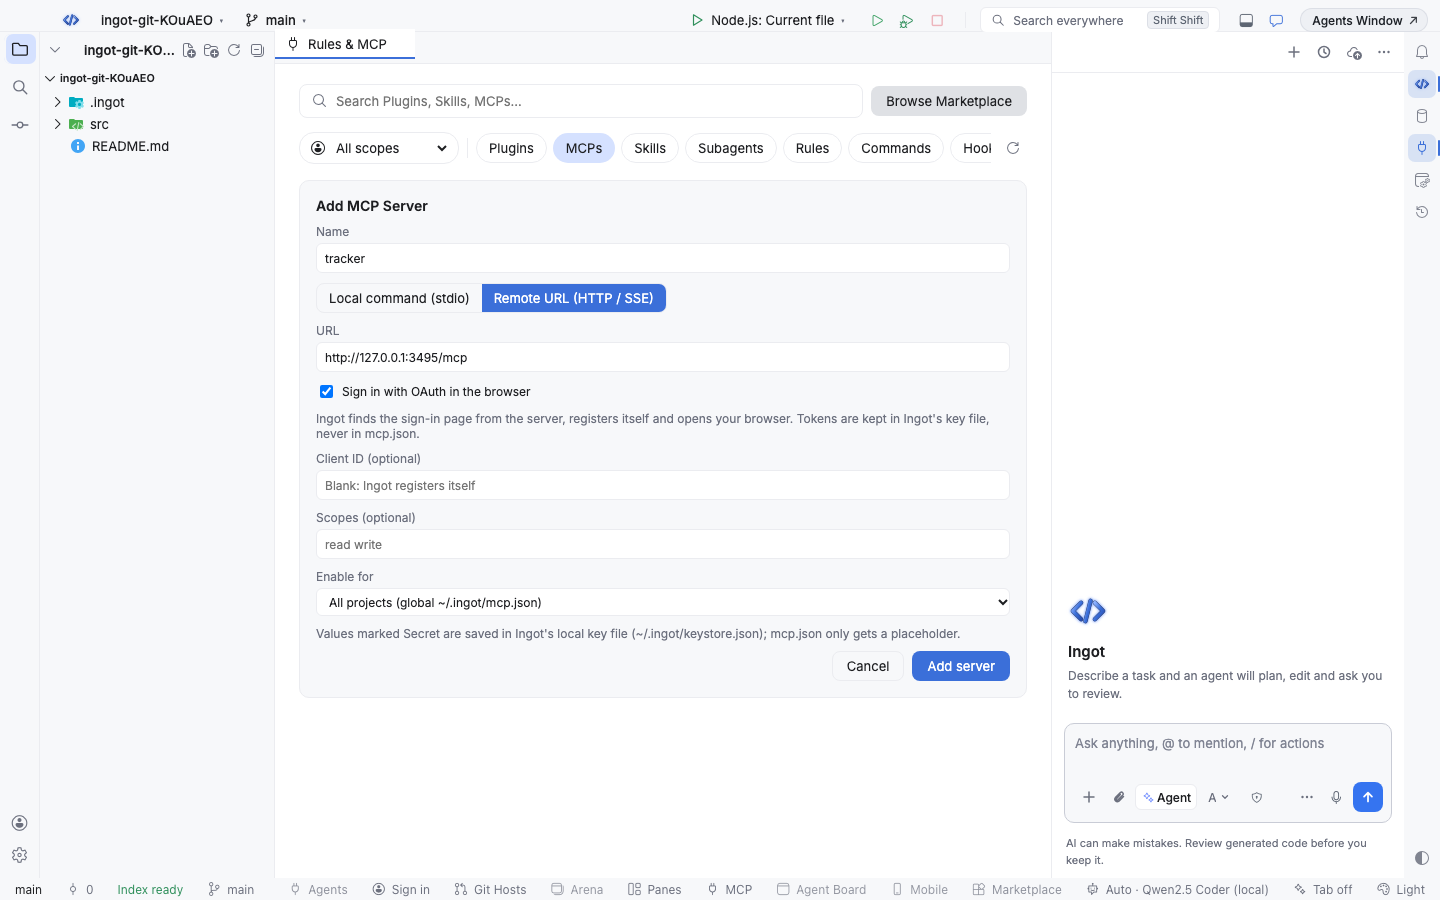
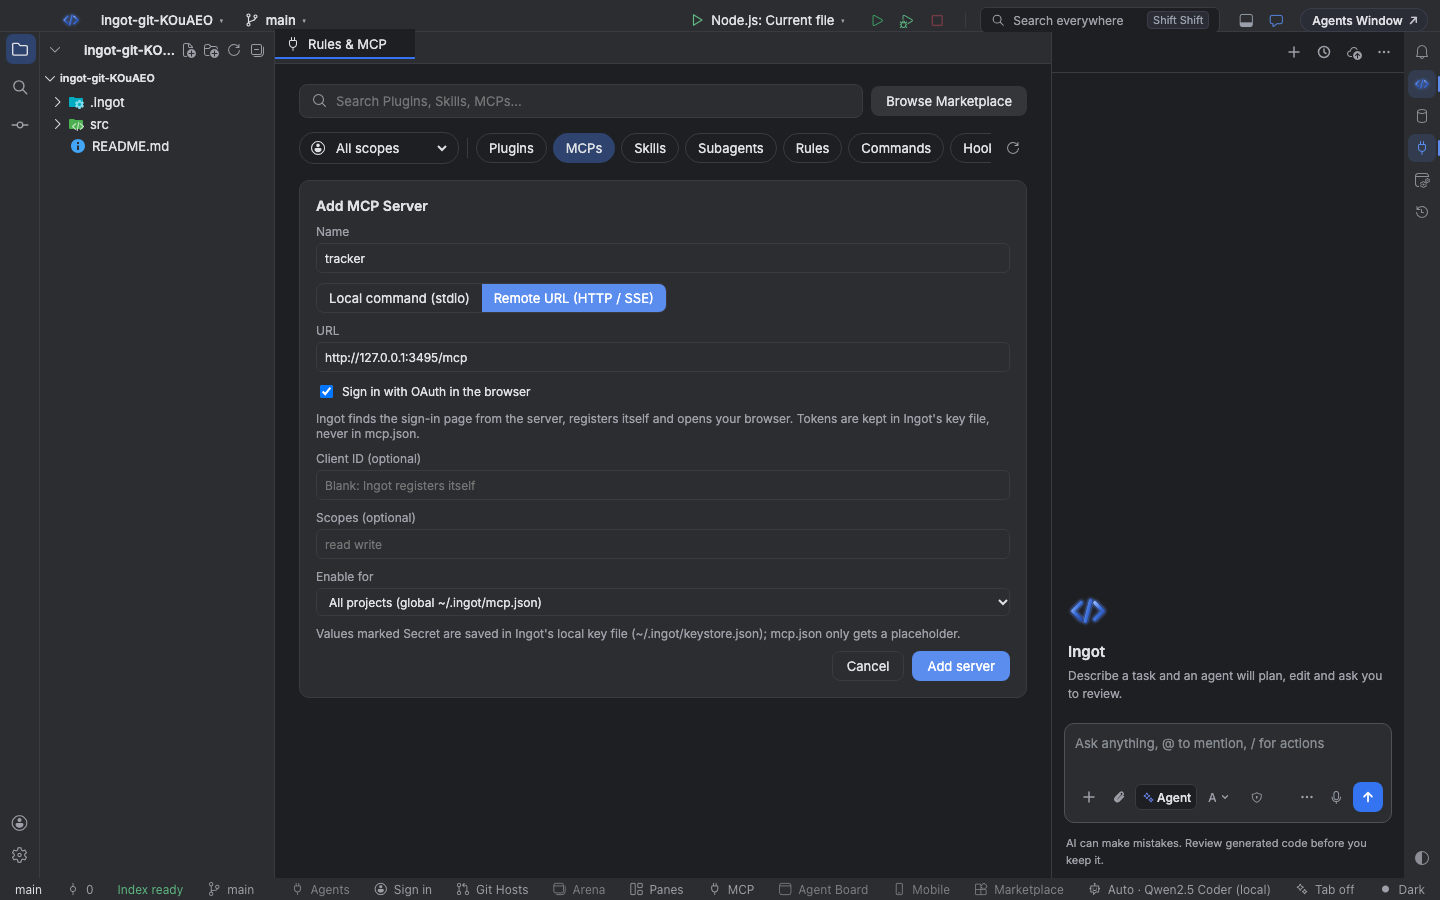
Ejecuta MCP: Add Remote Server (OAuth)… desde Find Action, o elige Linear, Atlassian, Notion u otra entrada remota en la página MCP. Pon un nombre al servidor y su URL, por ejemplo https://mcp.linear.app/mcp, y pulsa Add. Ingot abre entonces tu navegador para iniciar sesión.
Ingot escribe el servidor en mcp.json en el formato MCP habitual, así que otras herramientas también pueden leerlo. Ningún token va al archivo:
{
  "mcpServers": {
    "linear": { "url": "https://mcp.linear.app/mcp", "auth": {} }
  }
}
Los campos Client ID y Scopes son opcionales. Déjalos vacíos e Ingot se registra él mismo en el servidor. Rellena el client ID cuando tu empresa te dio una app OAuth; entonces aparece un campo Client secret para las apps que lo tienen. Los datos se convierten en "auth": { "CLIENT_ID": "…", "CLIENT_SECRET": "${keychain}", "scopes": ["read"] }, y el secreto en sí va al archivo de claves de Ingot.
Los servidores que añadiste antes con npx mcp-remote <url> siguen funcionando. Ábrelos con Edit y guárdalos para pasarlos a la conexión remota integrada.
Iniciar sesión
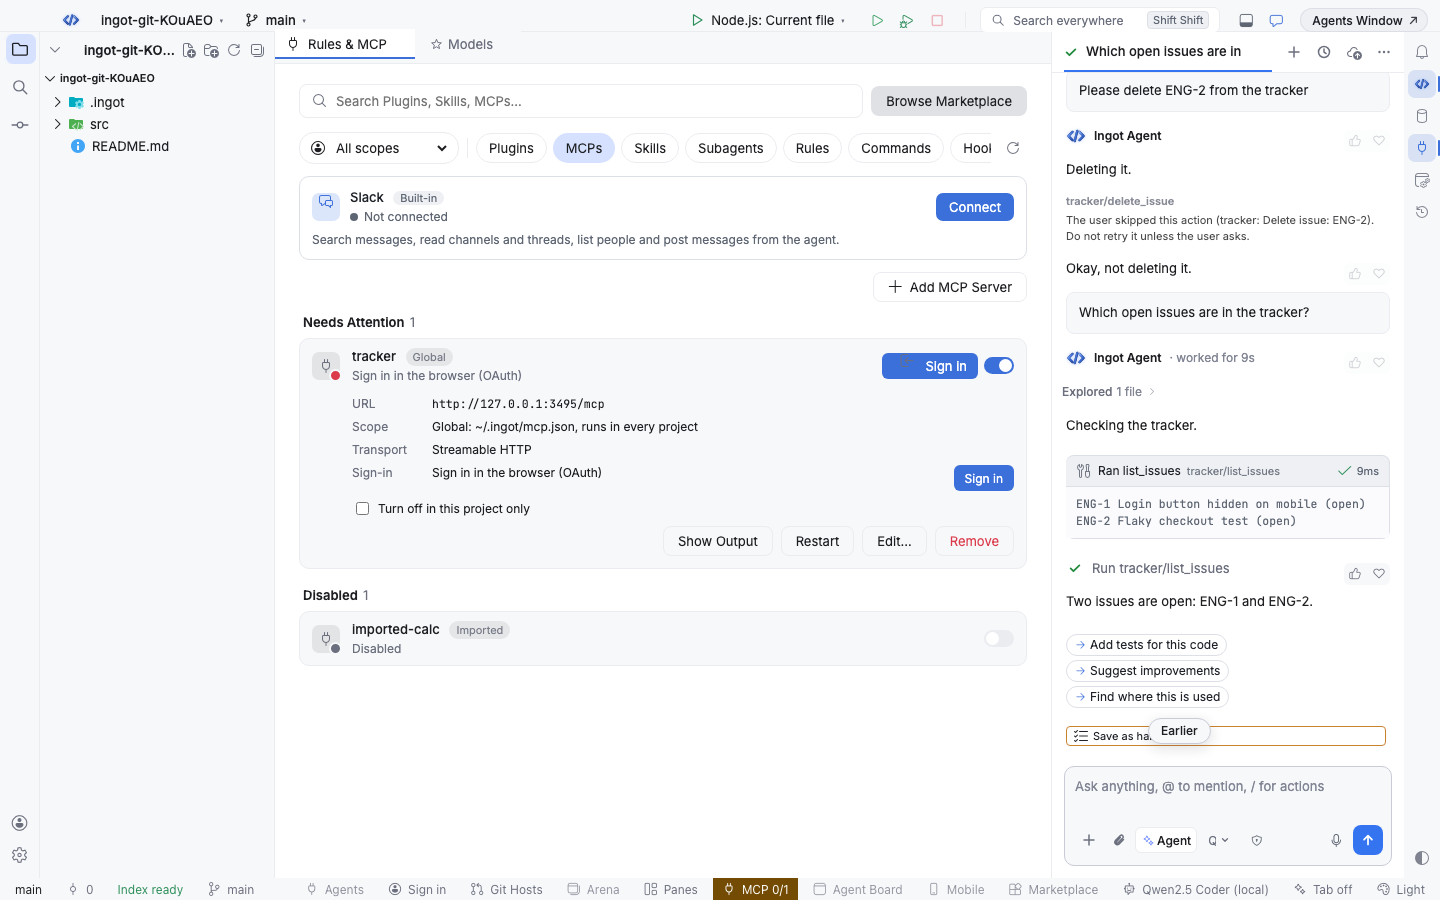
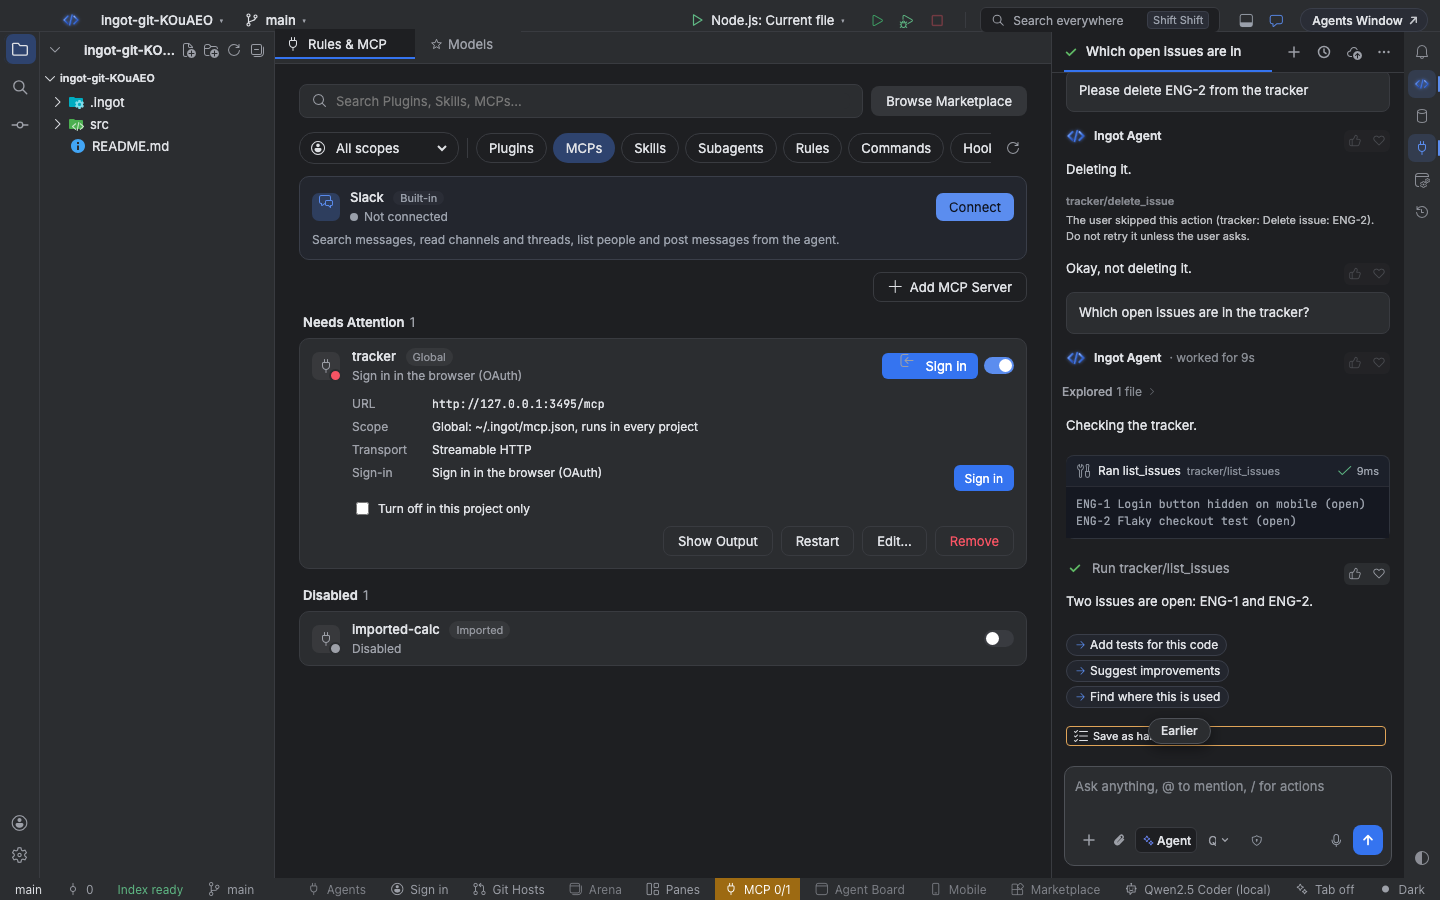
Elige Sign in en la fila del servidor o ejecuta MCP: Sign In to a Remote Server…. Ingot abre la página de inicio de sesión del servidor en tu navegador. Cuando das acceso, el navegador muestra "Signed in to linear" y el servidor se conecta. Cancel detiene un inicio de sesión que no quieres terminar.
Lo que pasa por debajo, según la especificación de autorización de MCP:
- Ingot pregunta al servidor dónde iniciar sesión (metadatos del recurso protegido OAuth, RFC 9728) y luego lee la configuración del servidor de inicio de sesión (RFC 8414 o descubrimiento OpenID Connect).
- Usa tu client ID si
mcp.jsontiene uno; si no, se registra él mismo (registro dinámico de clientes, RFC 7591); si no, usa el documento de metadatos de cliente de Ingot cuando el servidor lo acepta. - El navegador vuelve a una dirección de un solo uso en tu ordenador,
http://127.0.0.1:<puerto>/callback. Cada inicio de sesión usa PKCE (S256) y nombra el servidor al que va dirigido (resource, RFC 8707), así que un token solo sirve para ese servidor. - Los tokens se guardan en el archivo de claves de Ingot,
~/.ingot/keystore.json, que solo tu usuario puede leer. Ingot los renueva antes de que caduquen.
La fila muestra quién te dio acceso y cuándo se renueva el token. Sign out cierra la sesión del servidor y olvida los tokens.
Salud
Ingot hace ping a cada servidor en marcha una vez por minuto y muestra el resultado en su fila:
| Salud | Significa |
|---|---|
| Healthy | respondió al último ping |
| Slow | respondió, pero tardó más de 1,5 segundos |
| Degraded | no respondió a un ping |
| Down | no respondió a dos pings seguidos |
| Not checked | todavía sin ping |
Abre una fila para ver el transporte (Streamable HTTP o stdio), la versión de MCP del servidor, la latencia, la media y la parte de pings recientes que respondió. Check now en una fila, el botón de comprobación arriba de la página o MCP: Check Server Health hacen ping al momento. El botón de la barra de estado cambia al color de aviso o de error mientras un servidor está degradado o caído.
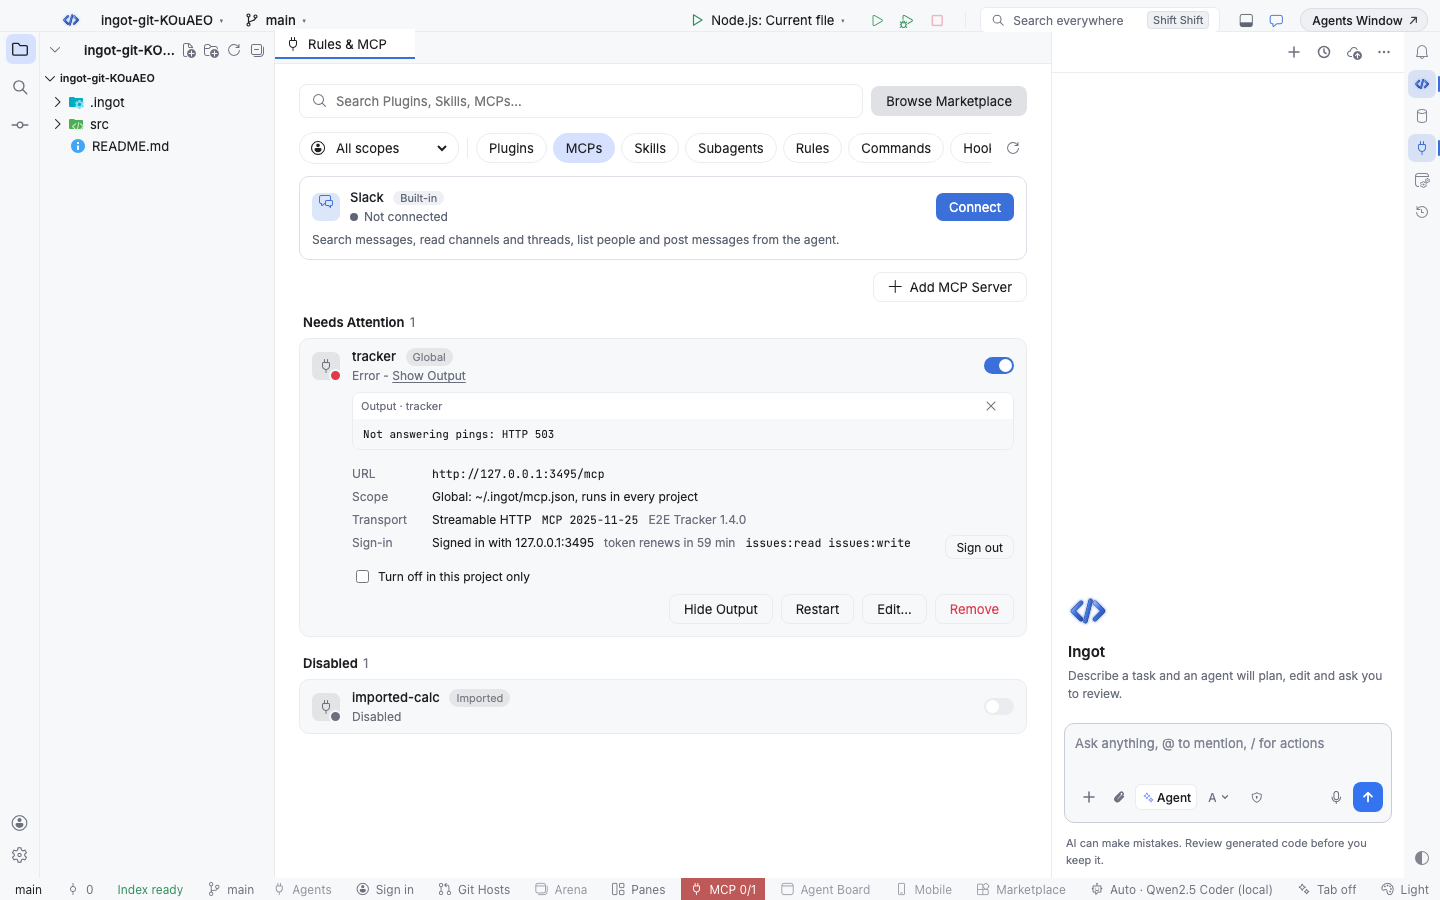
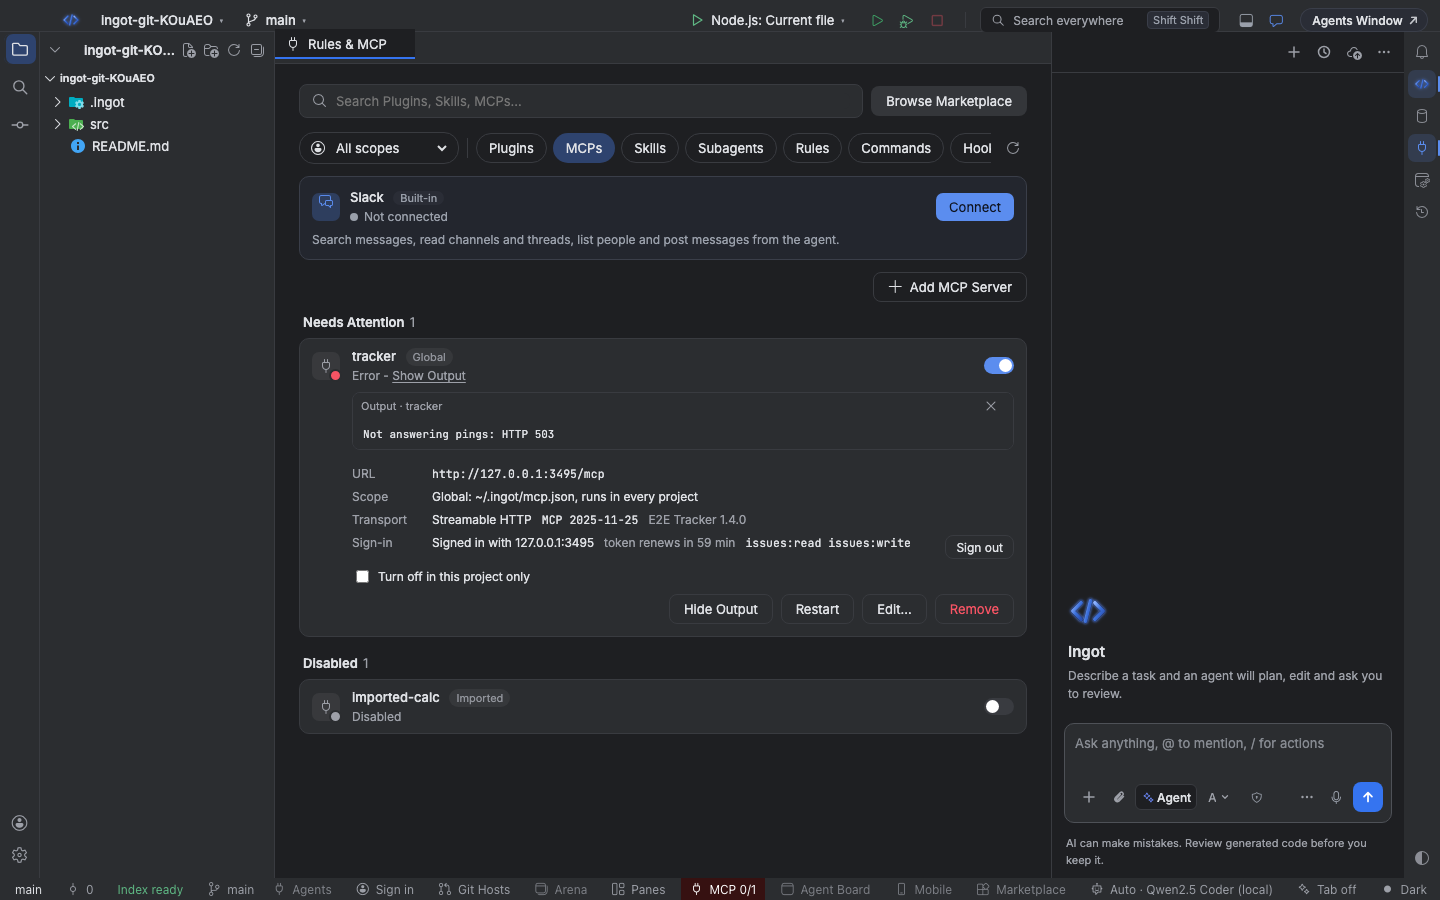
Cuando un servidor deja de responder, Ingot lo reinicia en la siguiente comprobación y renueva su sesión si hace falta. Con Restart servers that stop answering desactivado, un servidor que falla dos pings queda marcado como fallido con "Not answering pings" hasta que lo reinicies.
Aprobación de herramientas
Cada herramienta MCP que un agente quiere ejecutar muestra primero una tarjeta de aprobación, con el servidor, la herramienta y lo que puede hacer. Ingot lo lee de las anotaciones de la herramienta en el servidor:
| Insignia | Cuándo |
|---|---|
| Read-only | el servidor marca la herramienta con readOnlyHint |
| Writes | cualquier otro caso, el valor por defecto |
| Destructive | el servidor marca la herramienta con destructiveHint |
| Open world | la herramienta sale del servidor, por ejemplo a la web (openWorldHint) |
Always Allow ejecuta la herramienta ahora y todas las veces siguientes sin la tarjeta. Las herramientas destructivas nunca tienen Always Allow: preguntan siempre, y Skip le dice al agente que dijiste que no.
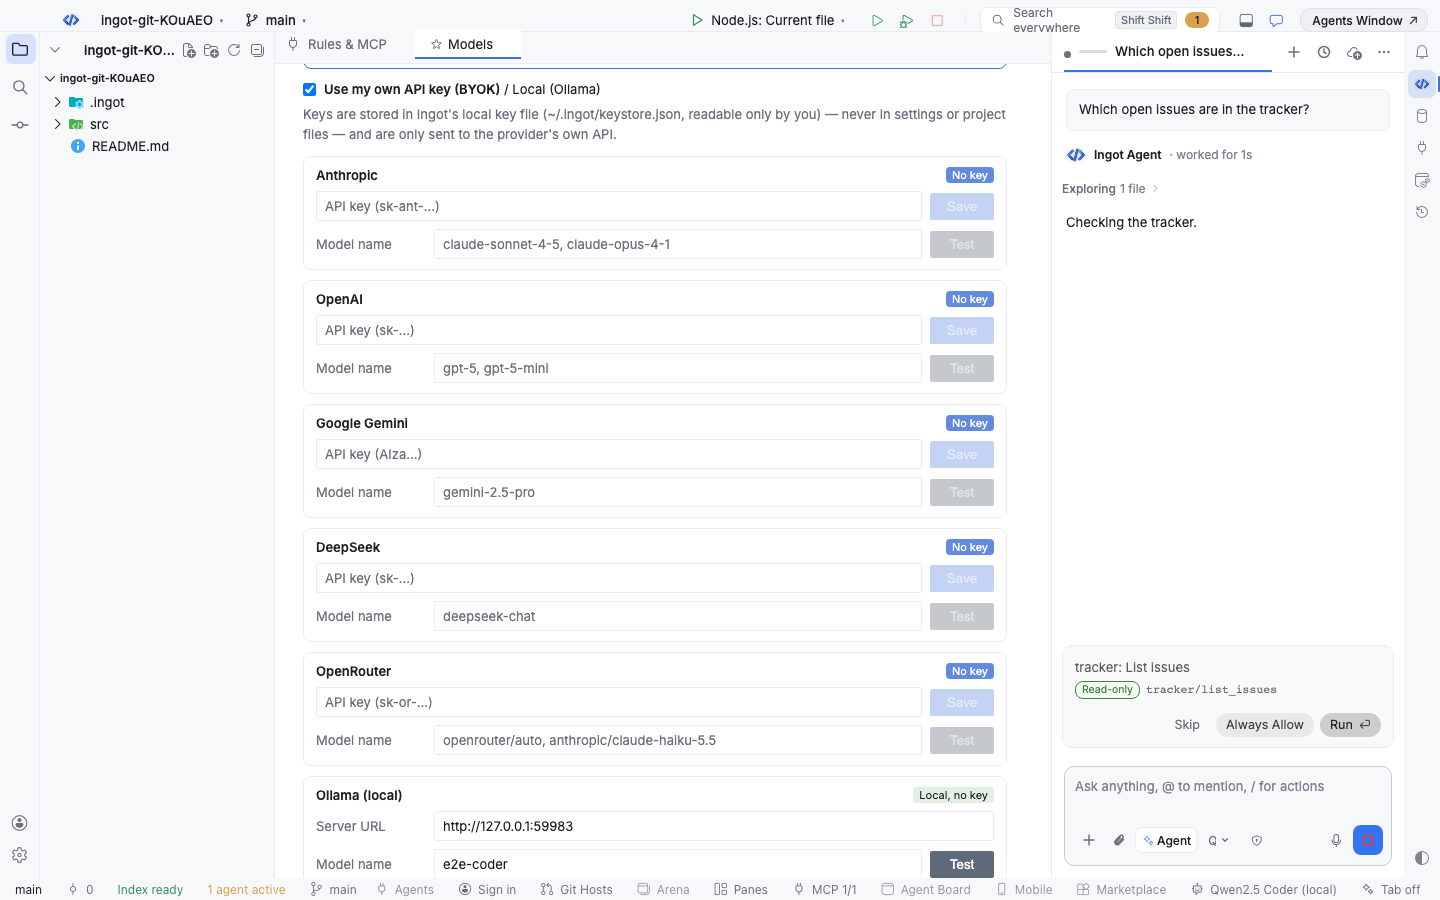
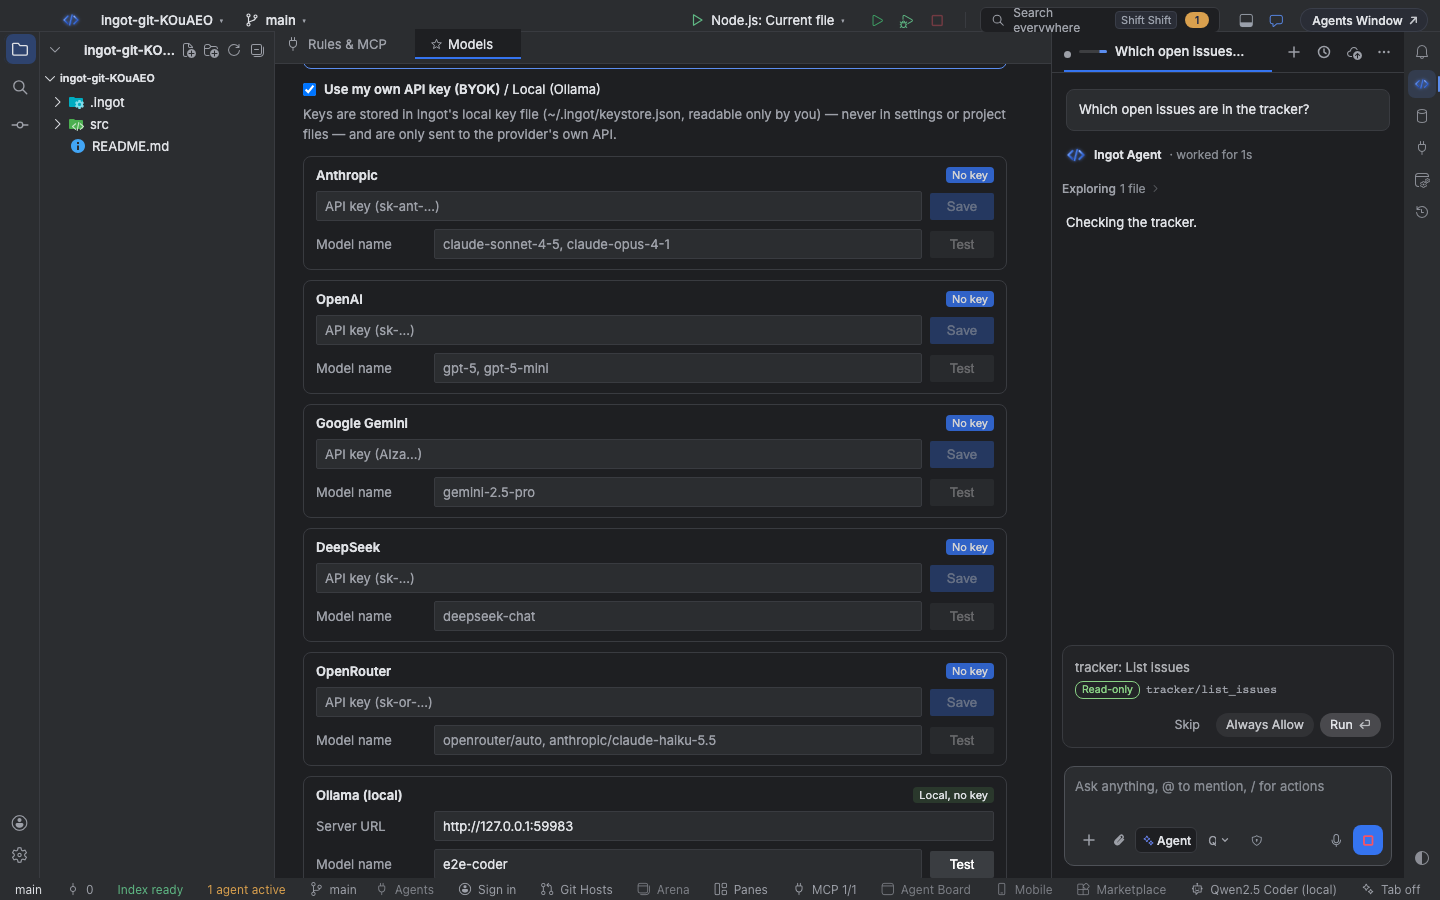
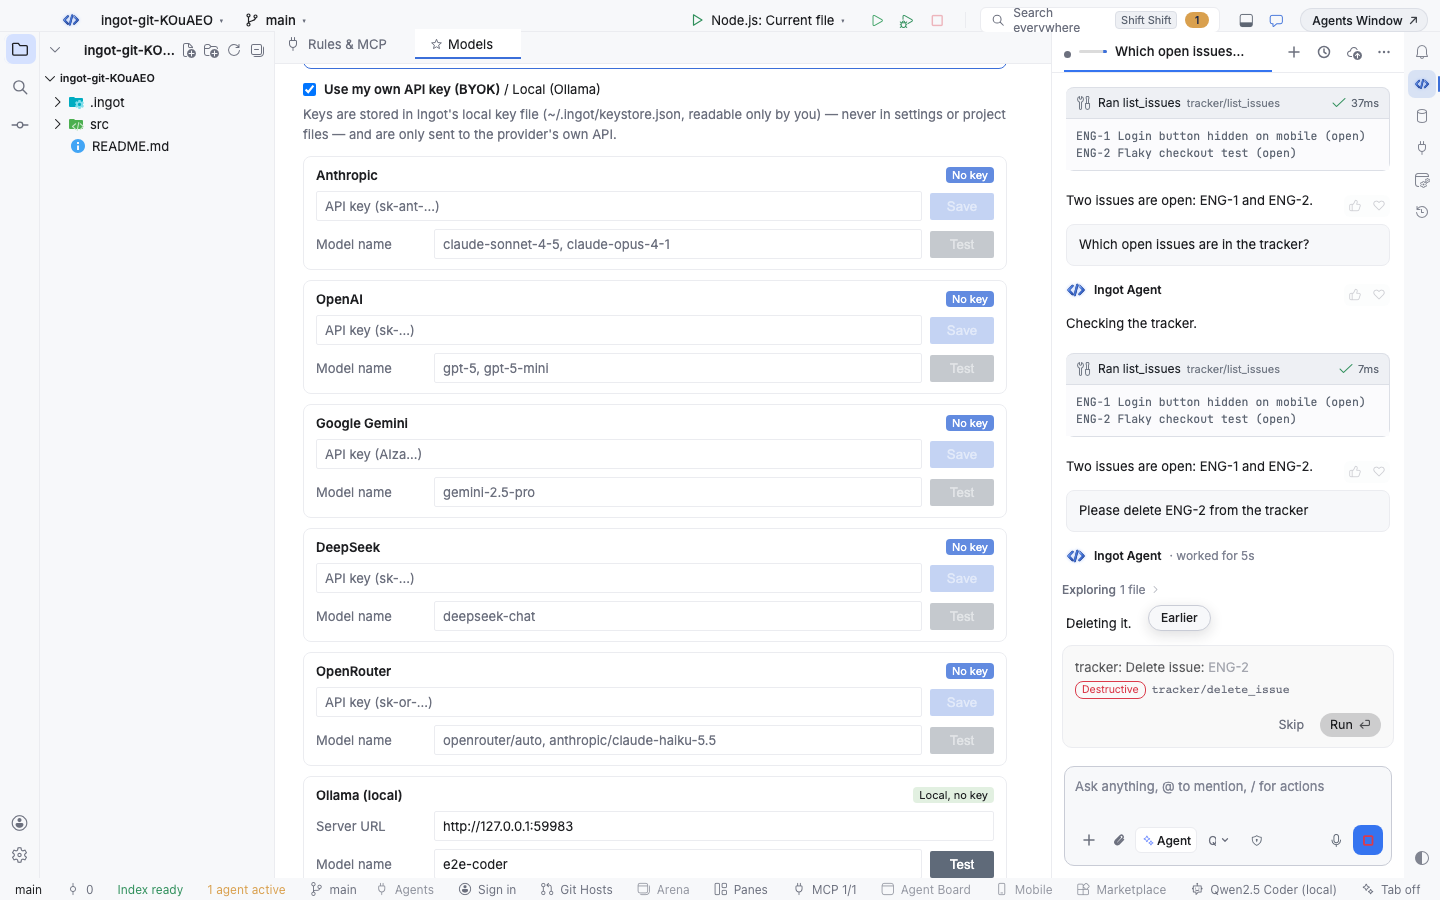
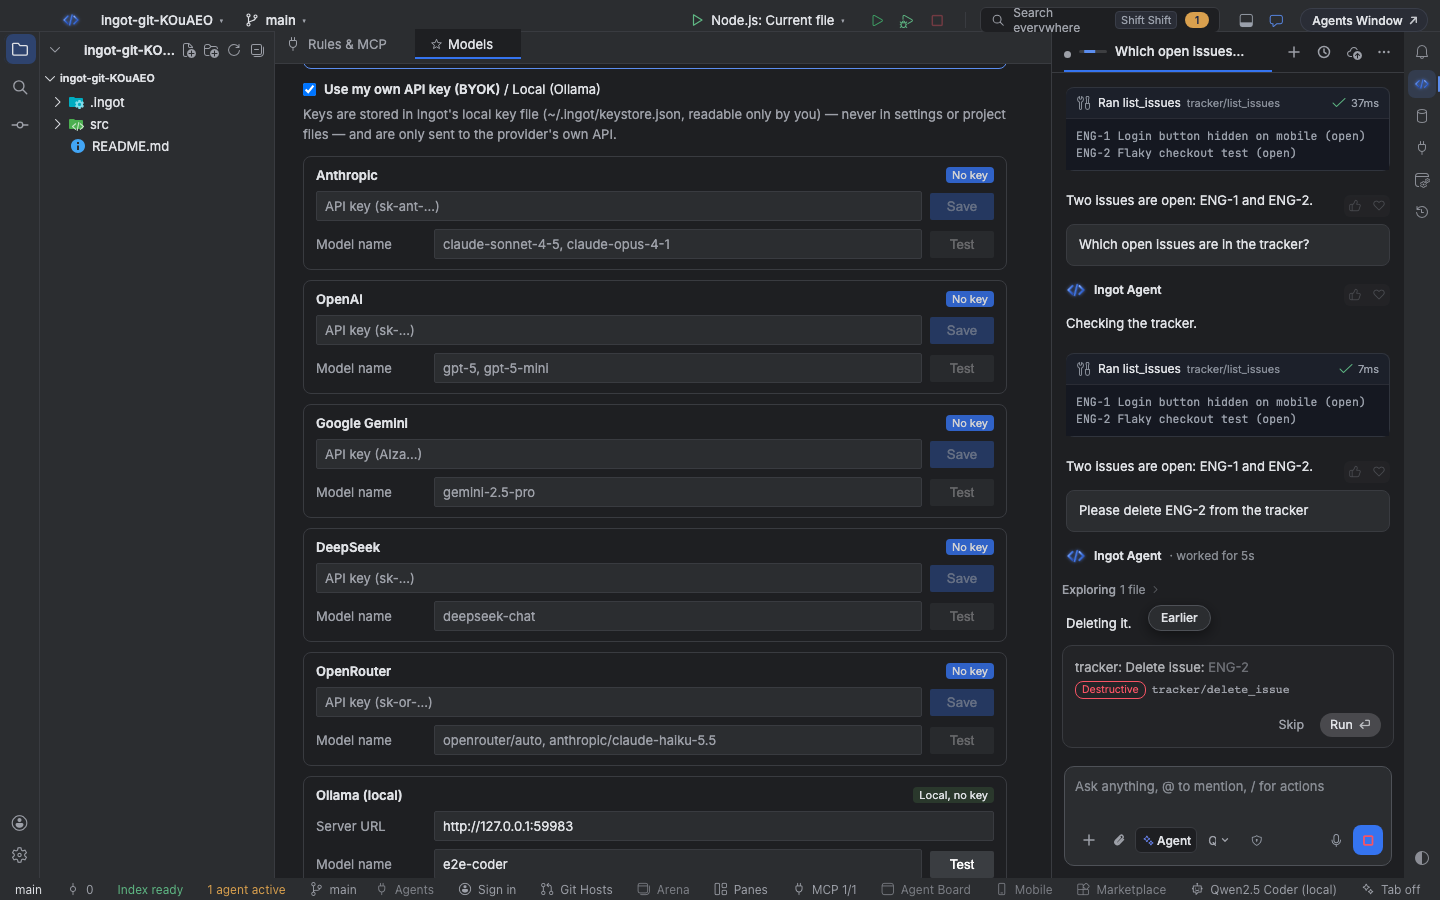
En la página MCP cada herramienta tiene una opción Approval: Default, Ask every time o Always allow. Tus elecciones se guardan por servidor y herramienta en ingot.mcp.toolApprovals. Run read-only tools without asking deja que las herramientas que el servidor marca como de solo lectura se salten la tarjeta, salvo las que pusiste en Ask every time. Las políticas del proyecto y los hooks que exigen aprobación siguen preguntando.
Configuración
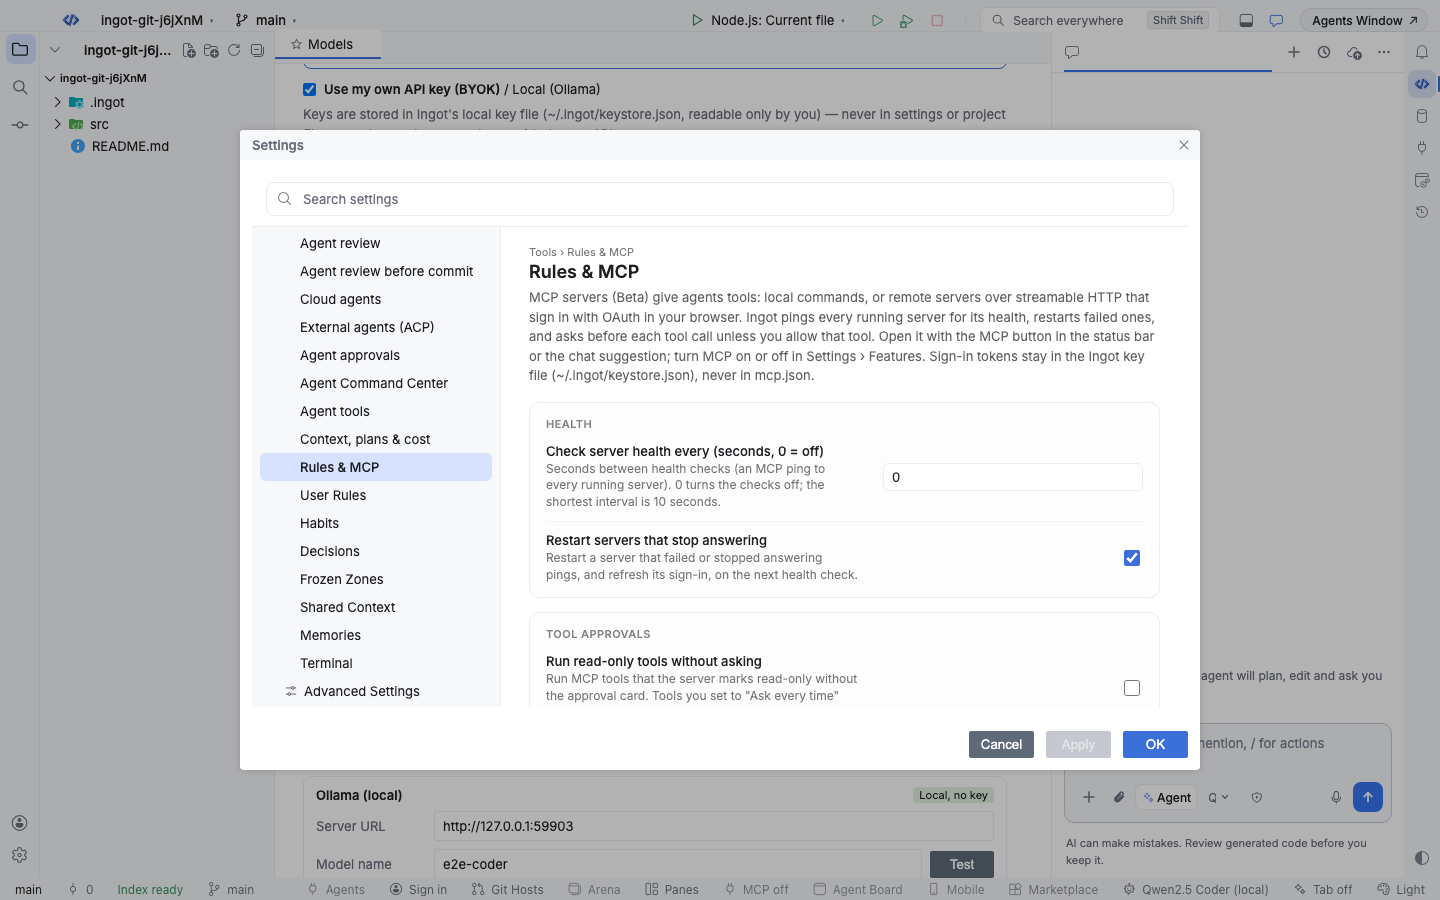
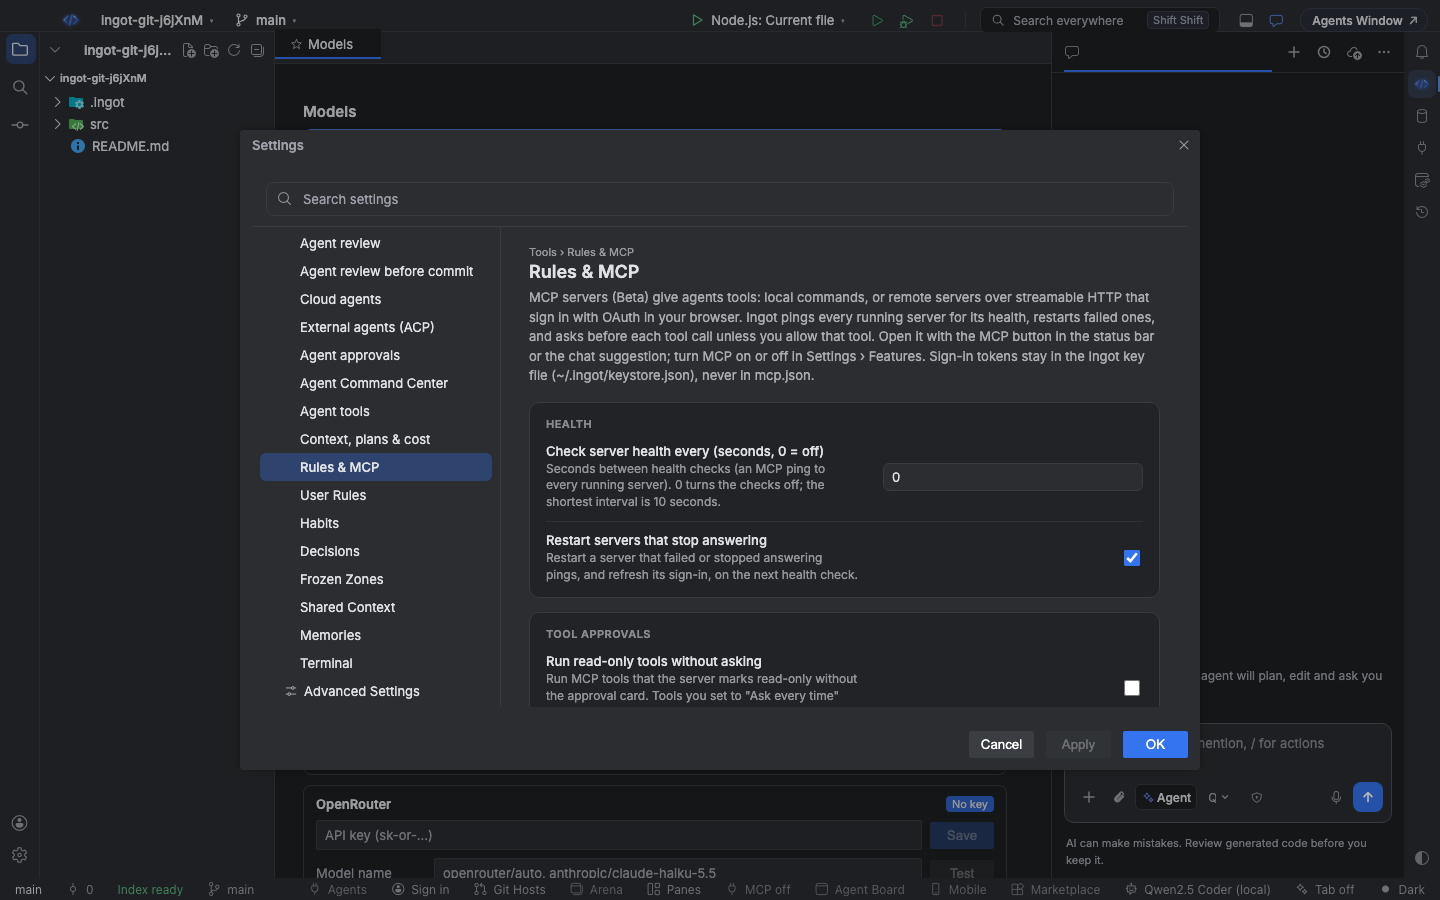
| Ajuste | Por defecto | Qué hace |
|---|---|---|
MCP servers (ingot.mcp.enabled) | true | Settings › Features. Desactivado detiene todos los servidores MCP y los agentes no reciben herramientas MCP; servidores y sesiones se conservan |
Check server health every (seconds, 0 = off) (ingot.mcp.health.intervalSeconds) | 60 | Settings › Tools › Rules & MCP. Segundos entre pings a cada servidor en marcha; 0 desactiva las comprobaciones, el mínimo es 10 |
Restart servers that stop answering (ingot.mcp.health.autoReconnect) | true | Reinicia un servidor que falló o no respondió a los pings, y renueva su sesión, en la siguiente comprobación |
Run read-only tools without asking (ingot.mcp.approval.autoRunReadOnly) | false | Las herramientas que el servidor marca como de solo lectura se ejecutan sin la tarjeta, salvo que las pusieras en Ask every time |
Per-tool approvals (ingot.mcp.toolApprovals) | {} | Servidor → herramienta → "ask" o "allow", desde la página MCP o Always Allow |
Suggest features in chat (ingot.suggestions.enabled) | true | Muestra la tarjeta Connect cuando nombras una app con servidor MCP remoto; mcp-remote queda en ingot.suggestions.dismissed tras × |
Comandos
| Comando | Hace |
|---|---|
| MCP: Open Servers | activa MCP si hace falta y abre la página MCP |
| MCP: Show / Hide Servers | muestra u oculta la página MCP (el botón de la barra de estado) |
| MCP: Add Remote Server (OAuth)… | abre el formulario para añadir un servidor remoto |
| MCP: Sign In to a Remote Server… | inicia sesión en un servidor que lo necesita |
| MCP: Check Server Health | hace ping ahora a cada servidor en marcha |
Desde la terminal
ingot mcp lee los mismos archivos mcp.json y habla el mismo protocolo, para scripts y CI:
npx @ingotide/cli mcp list                       # servidores, transporte, con sesión o no
npx @ingotide/cli mcp login linear               # OAuth en el navegador
npx @ingotide/cli mcp check --count 3            # salud de cada servidor; sale con 1 si uno está caído
npx @ingotide/cli mcp tools linear               # herramientas con read-only / write / destructive
npx @ingotide/cli mcp call linear list_issues --args '{"state":"open"}'
npx @ingotide/cli mcp logout linear
La CLI guarda sus propios tokens en ~/.ingot/cli/mcp-credentials.json (modo 600), así que inicia sesión una vez en cada sitio. Las herramientas destructivas necesitan --yes. Consulta la página de la CLI.
Preguntas
¿Sigo necesitando mcp-remote? No. Ingot se conecta él mismo a los servidores remotos. Las entradas antiguas que empiezan con npx mcp-remote <url> siguen funcionando.
¿Qué versiones de MCP funcionan? Ingot pide 2025-11-25 y también acepta 2025-06-18, 2025-03-26 y 2024-11-05. Los servidores que aún usan el antiguo transporte HTTP+SSE funcionan a través de mcp-remote.
El servidor dice que necesita un client ID. No permite que los clientes se registren solos. Crea una app OAuth en el servicio, añade http://127.0.0.1 como redirect URI e introduce su client ID (y el secreto, si tiene) en el formulario Edit del servidor.
¿Dónde está mi token? En ~/.ingot/keystore.json bajo mcp:<servidor>:oauth, nunca en mcp.json. Sign out o quitar el servidor lo borra.
Consulta también MCP para servidores locales y mcp.json, y Descubrir funciones opcionales.