אוטומציות
אוטומציות מפעילות סוכן על pull request, תגובה, כשל CI, הודעת Slack, webhook או לוח זמנים, ומשאירות אותו לעבוד עד שהמטרה מושגת.
כל אוטומציה היא קובץ Markdown בתיקייה .ingot/automations/, כך שהיא נמצאת במאגר ונסקרת כמו קוד. היא רצה ב-Ingot IDE הפתוח (run: local) או בסוכן ענן של Ingot גם כשה-IDE סגור (run: cloud).
קובץ אוטומציה
---
name: Fix failing CI
on: [ci_failure]
branches: [main]
run: local
goal: CI passes again
done_when: [the failing tests pass locally, no unrelated changes]
check: npm test
max_iterations: 3
---
CI failed: {{title}}.
Find the failing job, reproduce it locally, make the smallest safe fix and run the tests again.
שם הקובץ הוא המזהה של האוטומציה (fix-ci.md הוא fix-ci). הטקסט אחרי ה-frontmatter הוא הפרומפט. {{title}}, {{body}}, {{branch}}, {{base}}, {{url}}, {{author}}, {{number}}, {{repo}}, {{workflow}}, {{sha}} ו-{{channel}} מתמלאים מהאירוע. טקסט מבחוץ (גוף PR, תגובה, הודעת Slack) מסומן כמידע לא מהימן, כך שהסוכן לעולם לא מבצע הוראות שמוסתרות בו.
| מפתח | ברירת מחדל | מה הוא עושה |
|---|---|---|
on | חובה | טריגר אחד או יותר (למטה) |
run | local | local: ה-IDE הפתוח פותח צ'אט עם הסוכן. cloud: הרצה של סוכן ענן של Ingot |
enabled | true | false משאיר את הקובץ אבל לעולם לא מפעיל אותו |
repo | ה-origin של הפרויקט | owner/name: רק אירועים ממאגר GitHub הזה |
branches | כל ענף | glob של ענף הבסיס ל-pr, של ענף ה-head ל-ci_failure |
pr_actions | opened, reopened, ready_for_review | גם synchronize, edited, closed |
mention | @ingot | comment צריך את הטקסט הזה; "" מקבל כל תגובה |
workflows | כל אחד | ci_failure: glob של שם ה-workflow או ה-check |
slack_channel, keyword | כל ערוץ | slack: ערוץ אחד (#eng או C0123…); keyword חייב להופיע בהודעה (גם ל-webhook) |
cron, timezone | cron: חמישה שדות (0 3 * * *) או @daily; לפחות 5 דקות בין הרצות. הענן משתמש ב-UTC אלא אם הוגדר timezone | |
cooldown | 10 | דקות עד שאותה אוטומציה יכולה לפעול שוב |
model | ברירת המחדל | המודל של הסוכן |
טריגרים
| טריגר | מופעל על |
|---|---|
pr | pull request שנפתח, נפתח מחדש או מוכן לסקירה (pull_request של GitHub) |
comment | תגובה ב-PR או ב-issue, או תגובת סקירה, שמזכירה את @ingot |
ci_failure | הרצה או check של GitHub Actions שנכשלו או חרגו מהזמן (workflow_run, check_run, check_suite) |
slack | אזכור של @Ingot, פקודת /ingot או הודעה בערוץ עם ה-keyword |
webhook | בקשת POST לכתובת ה-webhook של האוטומציה (כל JSON או טקסט) |
cron | לוח הזמנים |
אירועים שנשלחו מבוטים, או מ-Ingot עצמו, לעולם לא מפעילים אוטומציה, כך שאוטומציה לא יכולה להפעיל את עצמה בלולאה. אותו משלוח (אותה הרצת CI, תגובה או עדכון PR) מפעיל אוטומציה פעם אחת בלבד.
להחזיק מטרה עד שהיא מושגת
עם goal, הסוכן ממשיך לעבוד עד שהמטרה מושגת או עד שנוצלו max_iterations סבבים (5 כברירת מחדל, לכל היותר 20):
- הסוכן עובד על הפרומפט, כשהמטרה וקריטריוני
done_whenמול עיניו. - Ingot מריץ את
check(פקודה כמוnpm test), שחייבת להסתיים ב-0. - אם היא נכשלת, הסוכן מקבל את הפלט של ה-check ומנסה שוב.
- ההפעלה מסתיימת כ-Goal met, או Gave up כשהסבבים נגמרים.
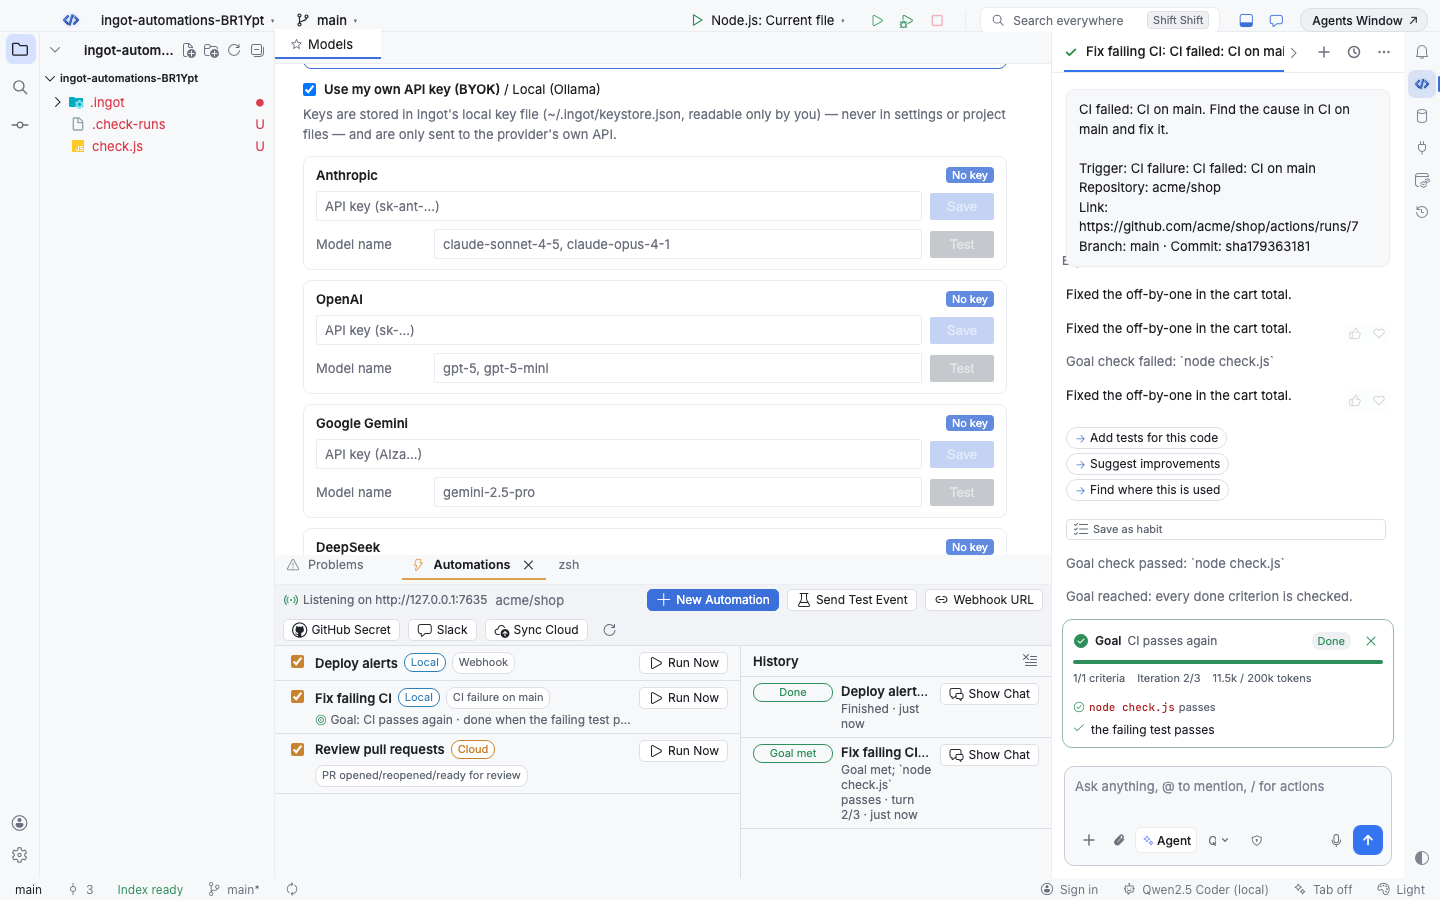
ב-IDE זה מצב המטרה של הצ'אט: באנר המטרה מציג כל קריטריון, את תוצאת ה-check ואת הסבבים שנוצלו. בענן, כל ניסיון הוא הרצה חדשה שמתחילה עם הפלט של ה-check שנכשל.
ב-IDE
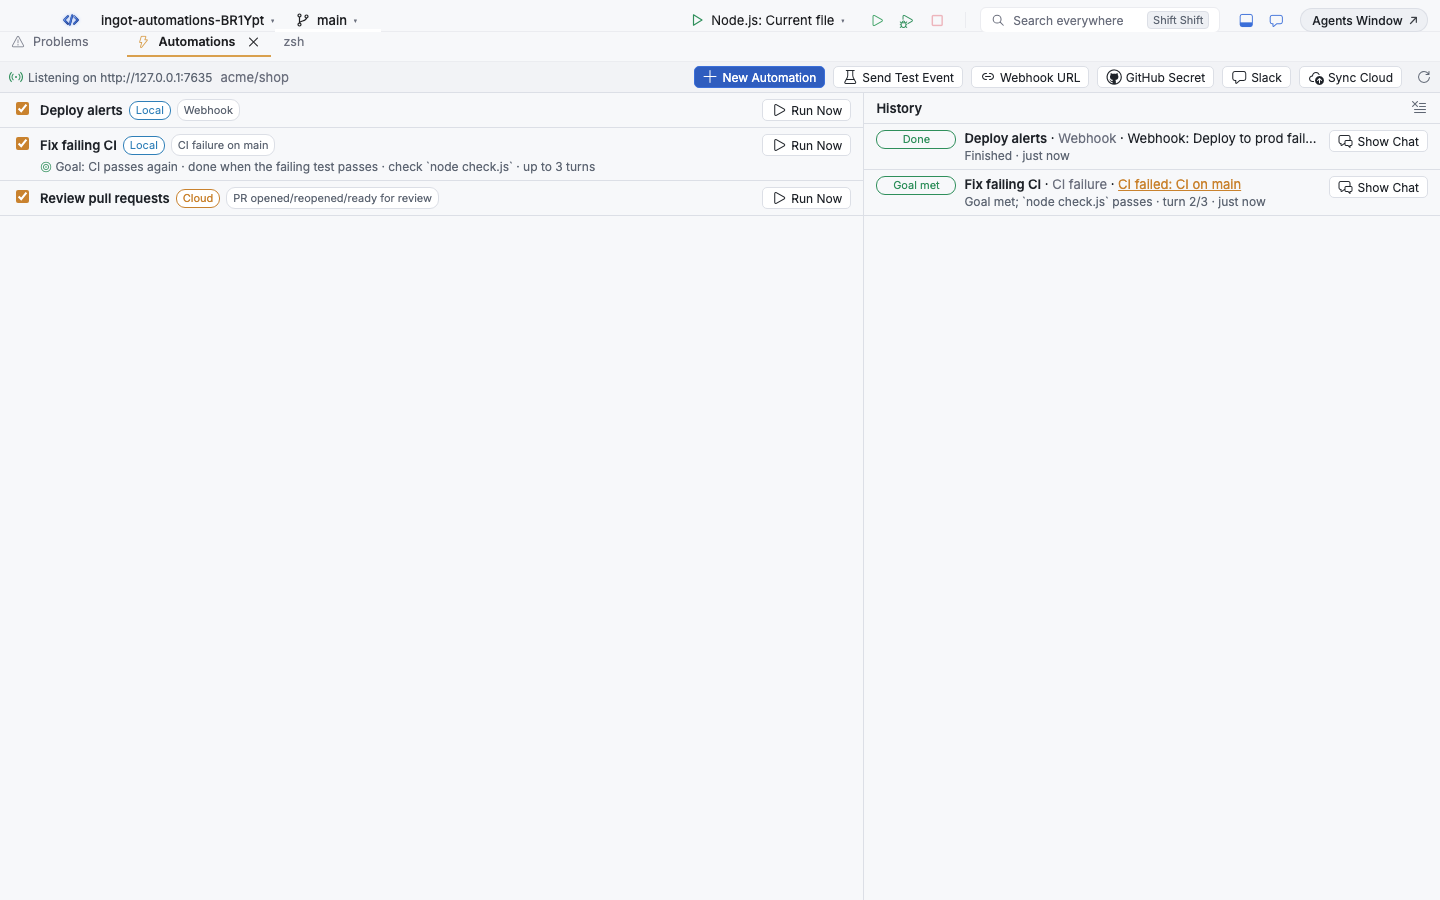
פתחו את Automations בלוח התחתון (Alt+Shift+N ב-Windows וב-Linux, ⌘⌥⇧N ב-macOS). הלוח מציג כל אוטומציה עם הטריגרים, איפה היא רצה והמטרה, ואת ההיסטוריה של כל הפעלה: מה הפעיל אותה, כמה סבבים נוצלו והתוצאה. Show Chat פותח את הצ'אט של ההפעלה.
| פעולה | macOS | Windows / Linux |
|---|---|---|
| לוח Automations | ⌘⌥⇧N | Alt+Shift+N |
| New Automation… (מתבנית או מטופס ריק) | ⌘⌥⇧C | Ctrl+Alt+Shift+C |
| Run Automation Now… | ⌘⌥J | Ctrl+Alt+J |
| Send Test Event to Automations… | ⌘⌥G | Ctrl+Alt+G |
כל הפעולות נמצאות גם ב-Find Action, יחד עם Copy Automation Webhook URL, Copy GitHub Webhook Secret for Automations, Set Slack Signing Secret for Automations, Sync Cloud Automations, Reload Automations ו-Clear Automation History. ההגדרות נמצאות ב-Settings › Automations: המתג הכללי, המקלט המקומי והפורט שלו (7391), כמה אוטומציות יכולות לרוץ במקביל (2) וההתראות.
GitHub, Slack ו-webhooks
אוטומציות מקומיות מאזינות למקלט בתוך ה-IDE בכתובת http://127.0.0.1:7391:
/github: הוסיפו webhook ב-GitHub (Settings › Webhooks של המאגר) עם content typeapplication/jsonוהסוד מ-Copy GitHub Webhook Secret for Automations. בחרו Pull requests, Issue comments, Pull request review comments, Workflow runs ו-Check runs./slack: ה-request URL של ה-Events API וכתובת ה-slash command של אפליקציית ה-Slack שלכם; שמרו את ה-signing secret שלה עם Set Slack Signing Secret for Automations./hooks/<id>: כל כלי יכול לשלוח POST לכאן עם הטוקן מ-Copy Automation Webhook URL (Authorization: Bearer <token>או?token=).
GitHub ו-Slack לא מגיעים ישירות ל-127.0.0.1: העבירו דרך מנהרה (למשל gh webhook forward), או השתמשו ב-run: cloud.
לאוטומציות ענן יש כתובות ציבוריות בשרת של Ingot. Sync Cloud בלוח (או ingot automations sync) מעלה את קובצי run: cloud ומציג את הכתובות:
| Hook | כתובת | חתום עם |
|---|---|---|
| GitHub | /api/bot/automations/hooks/<key>/github | סוד ה-webhook של GitHub שלכם (X-Hub-Signature-256) |
| Slack | /api/bot/automations/hooks/<key>/slack | ה-signing secret של אפליקציית ה-Slack |
| Webhook | /api/bot/automations/hooks/<key>/hooks/<id> | טוקן ה-webhook שלכם |
קריאות לא חתומות נדחות. אוטומציות ענן דורשות תוכנית עם סוכני ענן של Zaprex (Silver, Gold או Platinum), והן משתמשות בדקות, באישורים ובמגבלות שלה.
מהטרמינל
npx @ingotide/cli automations                     # רשימה: טריגרים, איפה רצה, מטרה, ההרצה הבאה
npx @ingotide/cli automations validate            # בודק כל קובץ; יוצא עם 1 כשיש שגיאות (CI)
npx @ingotide/cli automations new --template fix-ci
npx @ingotide/cli automations test --github workflow_run payload.json --show-prompt
npx @ingotide/cli automations sync                # מעלה את אוטומציות run: cloud
npx @ingotide/cli automations run fix-ci          # Run Now בענן
npx @ingotide/cli automations fires               # הפעלות ענן אחרונות וניסיונות המטרה
test עובד בלי רשת: הוא מראה אילו אוטומציות אירוע לדוגמה של GitHub, Slack, webhook או לוח זמנים מפעיל, ולמה האחרות לא. פקודות הענן צריכות טוקן גישה אישי (--token או INGOT_TOKEN). כל האפשרויות ב-CLI.
בטיחות
- לסוכן של אוטומציה יש אותם כלים, ארגז חול ואישורים כמו לצ'אט שאתם פותחים; צעד מסוכן עדיין מחכה לאישור שלכם.
- לכל היותר 2 אוטומציות מקומיות רצות במקביל (Settings › Automations); אירוע שמגיע כשהן עסוקות מדולג, והשולח מקבל את הסיבה.
- כבו את כל האוטומציות ב-Settings › Automations, או אחת עם תיבת הסימון שלה בלוח (זה כותב
enabled: falseבקובץ). - הסודות נשמרים במאגר המפתחות של ה-IDE או מוצפנים בשרת, לעולם לא בקבצים.