ארגז החול של הסוכן
הרצת פקודות של סוכנים בארגז חול של מערכת ההפעלה ב-macOS, Linux ו-Windows, עם רשימת היתרים לכל פרויקט של פקודות, שרתים ותיקיות.
Beta Agent Sandbox פעיל כברירת מחדל. פקודות שסוכן מריץ קוראות כרגיל, אבל כותבות רק בפרויקט, בתיקיות הזמניות, במטמוני החבילות ובתיקיות שהתרתם. פקודות חדשות, שרתים חדשים ונתיבים מחוץ לפרויקט שואלים קודם, ו-Allow in workspace בכרטיס שומר את התשובה שלכם לפרויקט.
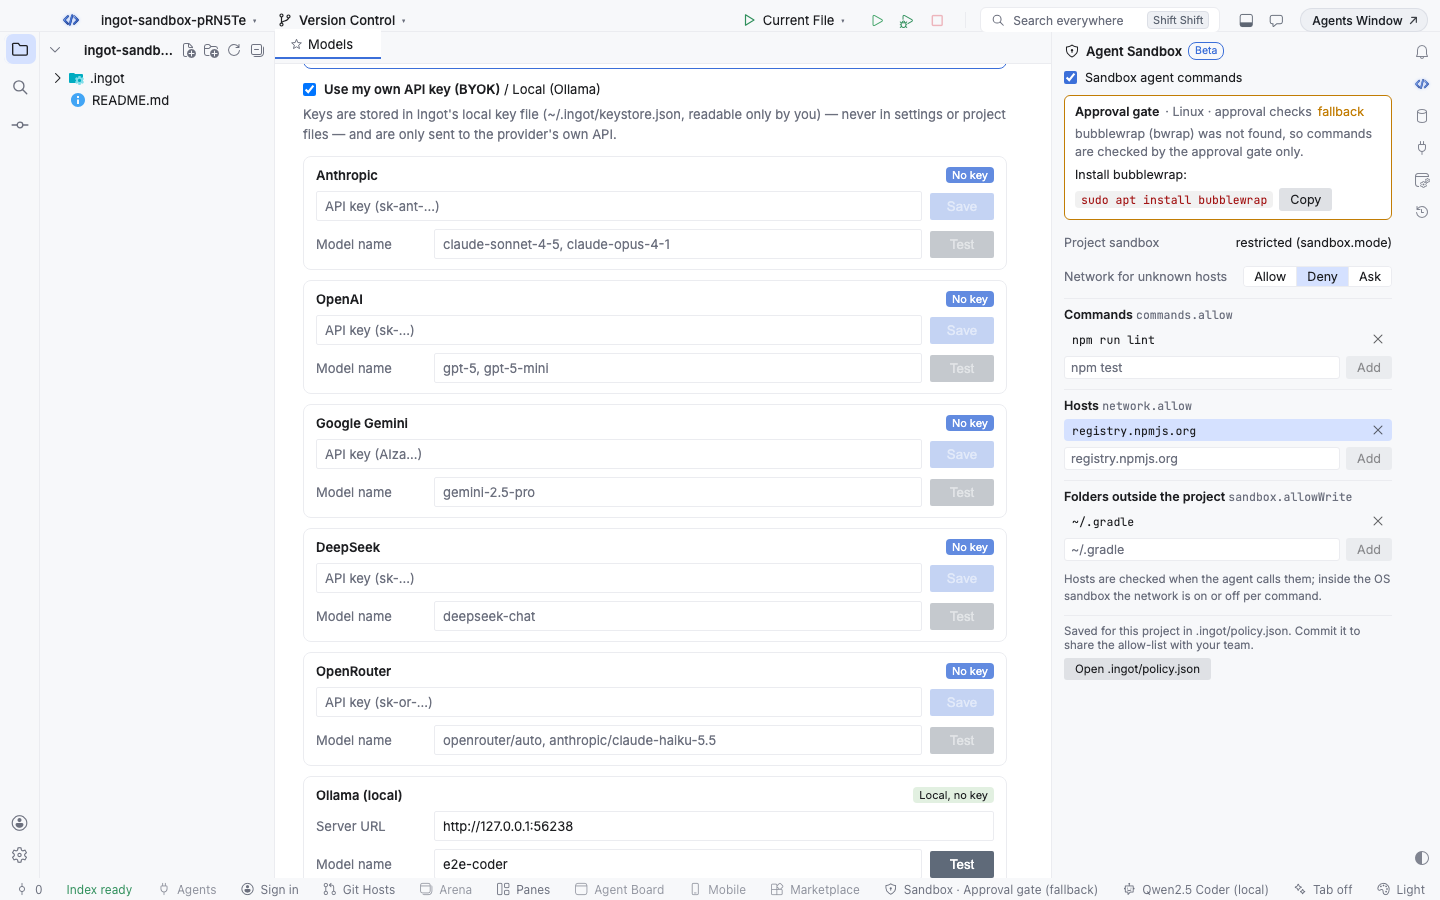
הפעלה
את Agent Sandbox מוצאים בשלוש דרכים, כמו כל פיצ'ר אופציונלי:
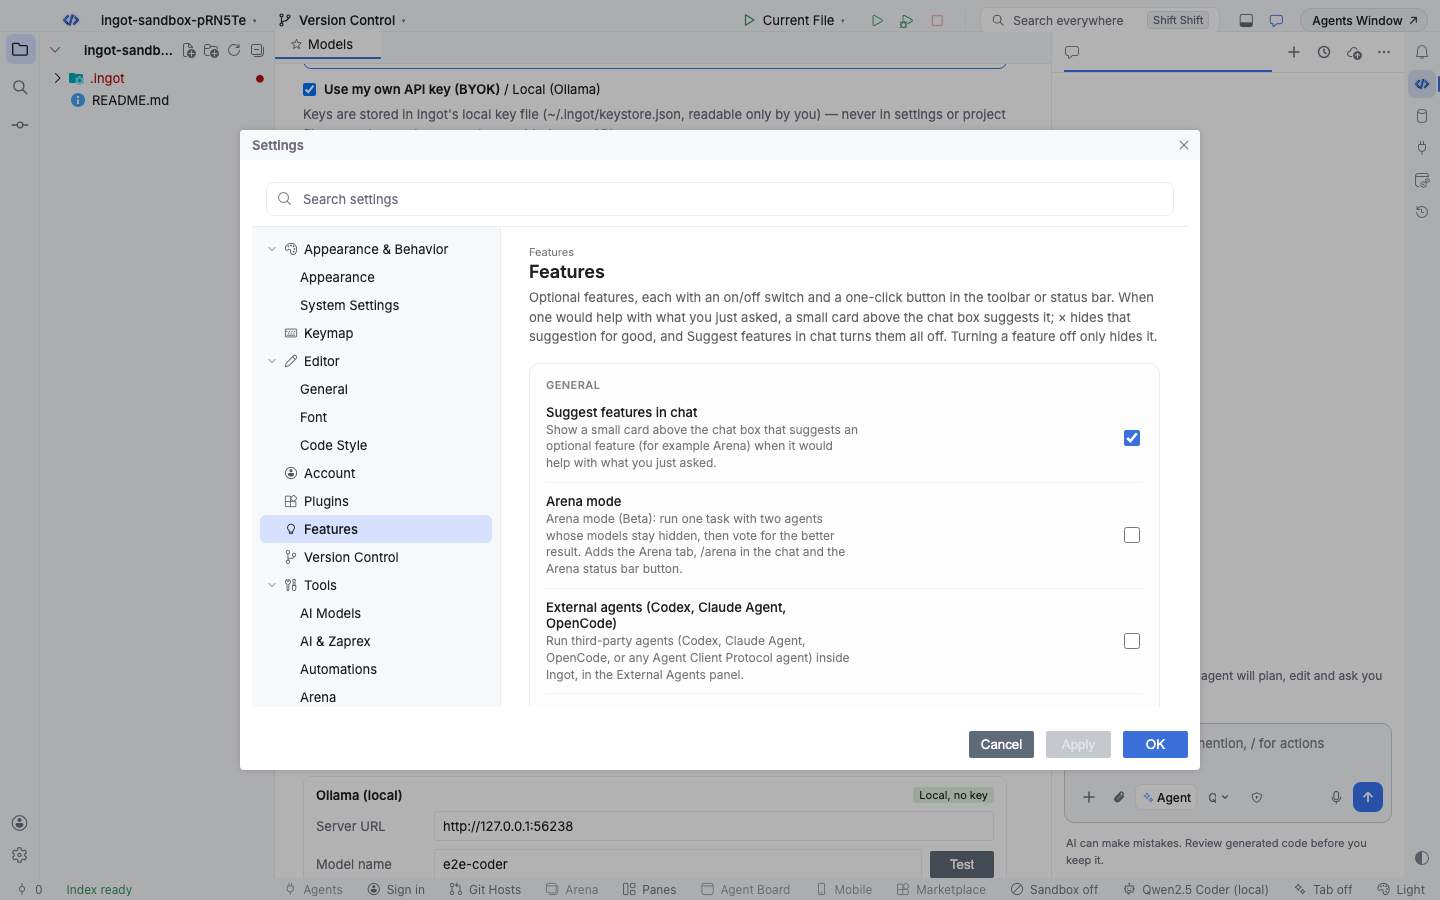
- הצעה בצ'אט. כשארגז החול כבוי ומבקשים מהסוכן להתקין, להוריד או להריץ סקריפט ("install the deps", "curl that endpoint"), כרטיס קטן מעל תיבת הצ'אט מציע Enable Sandbox. **×** מסתיר אותו לתמיד.
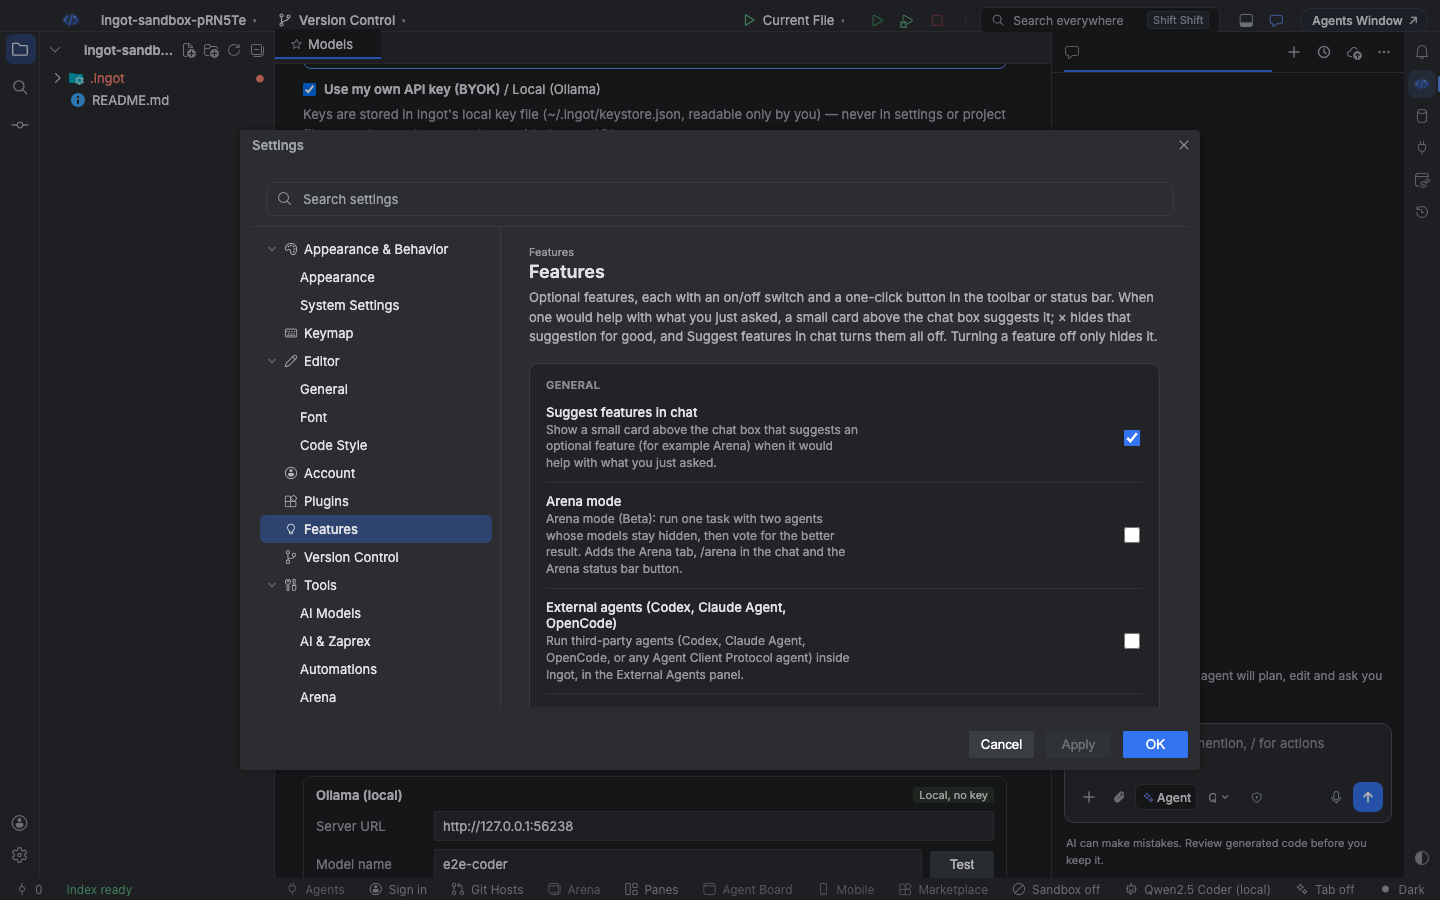
- הגדרות › Features › Agent Sandbox. מתג הפעלה וכיבוי.
- הכפתור Sandbox בשורת המצב. מציג את ארגז החול שבשימוש (
Sandbox · bubblewrap) אוSandbox off. לחיצה אחת מפעילה אותו ופותחת את החלונית.
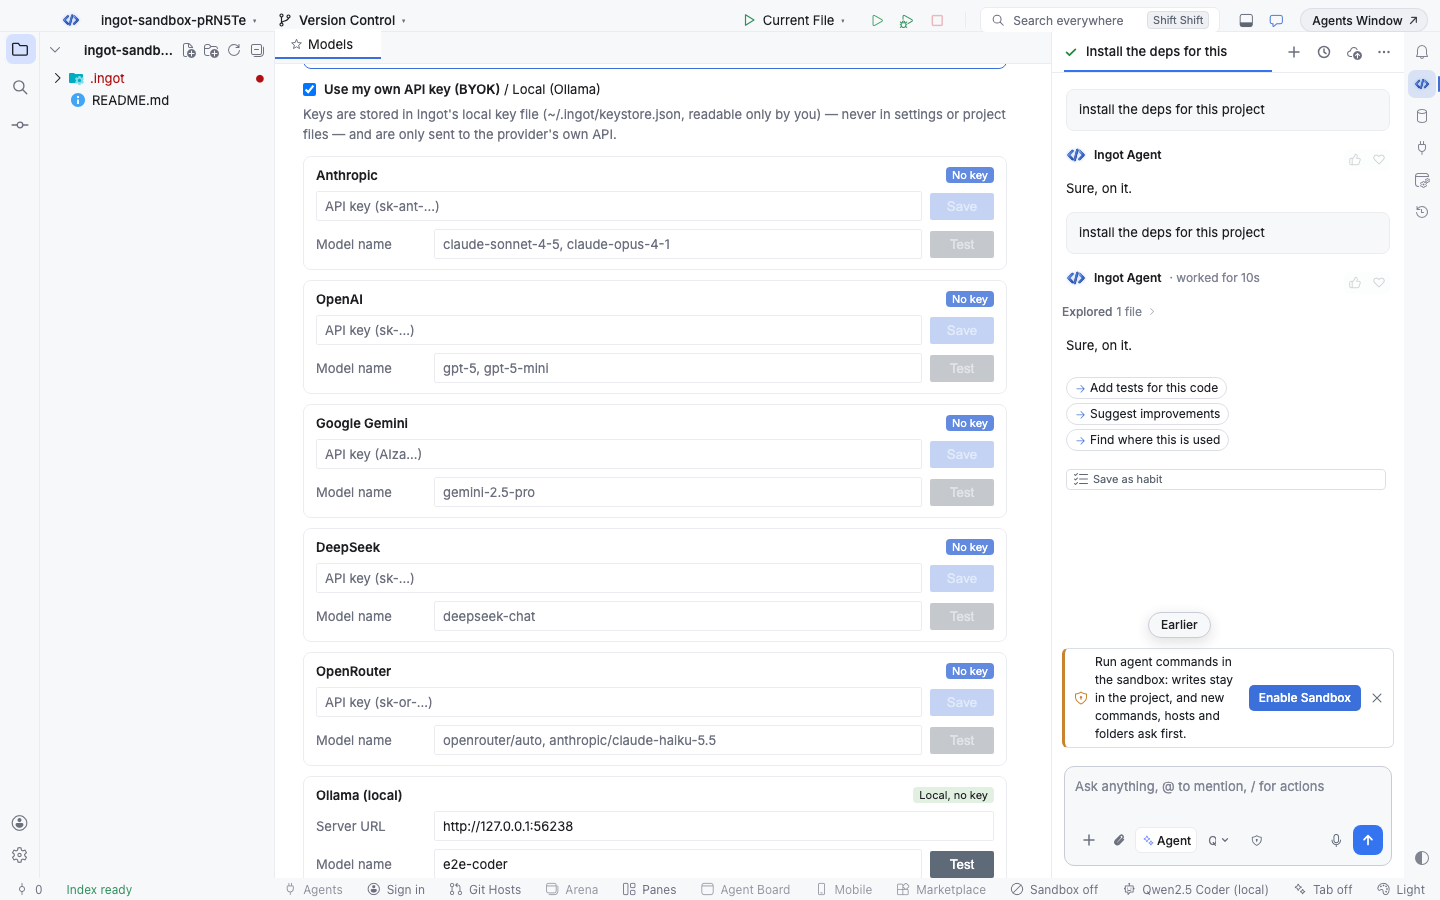
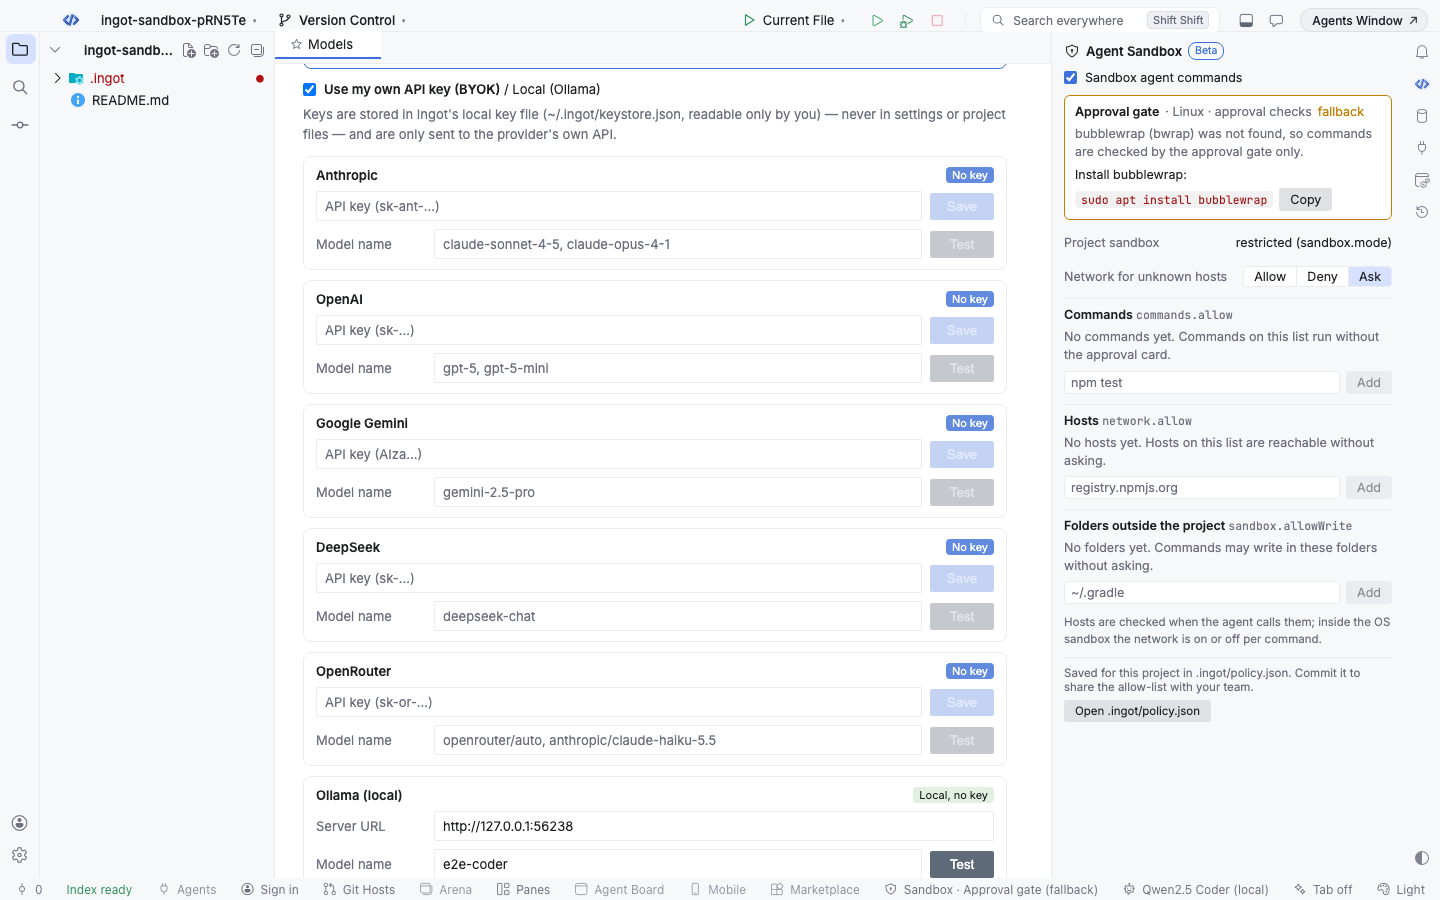
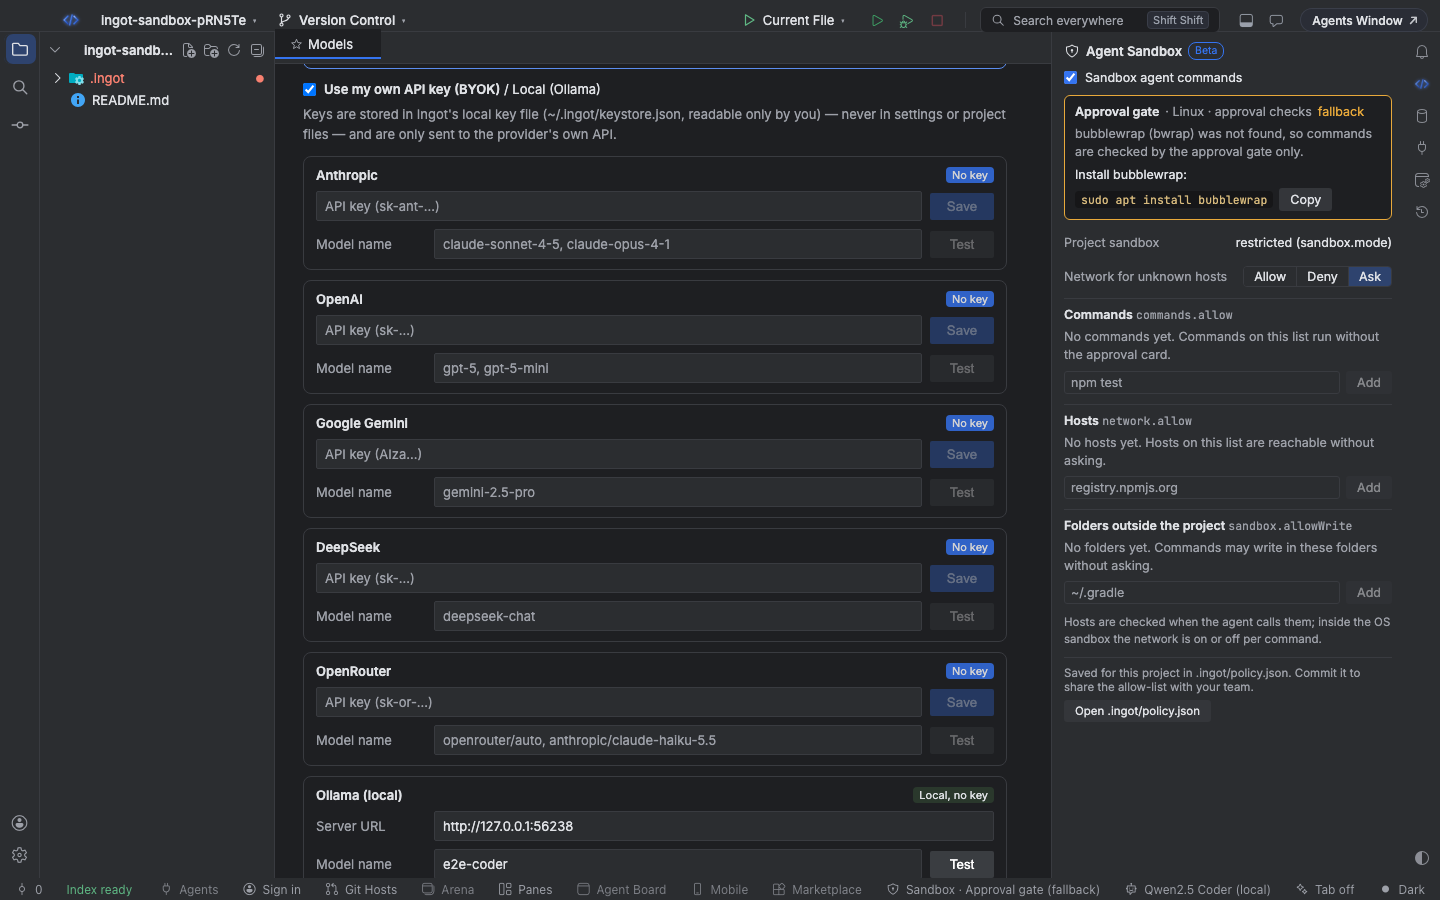
כיבוי מריץ את פקודות הסוכן בלי בידוד של מערכת ההפעלה. הכללים ב-.ingot/policy.json וכרטיסי האישור עדיין חלים.
איך זה עובד בכל מערכת
| מערכת | ארגז חול | מה הוא עושה |
|---|---|---|
| macOS | Seatbelt (sandbox-exec, מובנה) | פקודות קוראות כרגיל וכותבות רק בתיקיות המותרות. כשהרשת כבויה, כל התעבורה היוצאת חסומה חוץ מ-localhost |
| Linux | bubblewrap (bwrap) | כל המערכת מחוברת לקריאה בלבד; רק התיקיות המותרות פתוחות לכתיבה. לפקודות יש רשימת תהליכים משלהן, וכשהרשת כבויה אין להן רשת בכלל |
| Windows | שער אישורים | ל-Ingot עדיין אין ארגז חול לכל פקודה ב-Windows. Ingot מבין נתיבי Windows (C:\, \\server\share, %USERPROFILE%, $env:USERPROFILE, ..\) ושואל לפני שפקודה נוגעת במשהו מחוץ לפרויקט |
התיקיות המותרות הן הפרויקט, התיקייה שבה הפקודה רצה, התיקיות הזמניות (/tmp, /var/tmp ותיקיית הזמניים של המערכת; %TEMP% ב-Windows), מטמוני חבילות כמו ~/.npm, ~/.cache, ~/.yarn או ~/.pnpm-store, והתיקיות ב-sandbox.allowWrite.
התקנת bubblewrap ב-Linux
sudo apt install bubblewrap   # Debian, Ubuntu
sudo dnf install bubblewrap   # Fedora
sudo pacman -S bubblewrap     # Arch
Ingot מפעיל פעם אחת ארגז חול חד-פעמי כדי לבדוק ש-bwrap עובד. בלעדיו, או כש-user namespaces בלי הרשאות כבויים (בחלק מהקונטיינרים ומהקרנלים המוקשחים), Ingot עובר לשער האישורים והחלונית מסבירה למה. הפנו את INGOT_BWRAP_BIN אל bwrap שלא נמצא ב-PATH.
רשימת ההיתרים
כל פרויקט שומר את רשימת ההיתרים שלו ב-.ingot/policy.json, ליד שאר מדיניות הסוכן. עשו לקובץ commit כדי לשתף אותו עם הצוות.
{
  "commands": { "allow": ["npm test", "npm run lint"] },
  "network": { "default": "ask", "allow": ["registry.npmjs.org", "*.github.com"] },
  "sandbox": { "mode": "restricted", "allowWrite": ["~/.gradle"] }
}
| רשימה | מפתח | מה היא מתירה |
|---|---|---|
| פקודות | commands.allow | פקודות שרצות בלי כרטיס האישור. רשומה מתאימה גם לאותה פקודה עם ארגומנטים נוספים (npm test מתאים ל-npm test -- --watch) |
| שרתים | network.allow | שרתים שסוכנים יכולים להגיע אליהם בלי לשאול, כולל תת-הדומיינים שלהם. *.example.com מתאים לתת-דומיינים בלבד |
| תיקיות מחוץ לפרויקט | sandbox.allowWrite | תיקיות שפקודות יכולות לכתוב בהן, גם בתוך ארגז החול של המערכת. השתמשו בנתיבים מלאים או ב-~ |
commands.deny ו-network.deny תמיד גוברים על רשימת ההיתרים.
Allow in workspace
כשסוכן רוצה להריץ פקודה חדשה, להגיע לשרת חדש או לכתוב מחוץ לפרויקט, בכרטיס האישור יש Allow in workspace ליד Run. הוא מריץ את הפעולה ומוסיף אותה לרשימת ההיתרים של הפרויקט; העבירו את העכבר מעליו כדי לראות בדיוק מה הוא מוסיף:
- פקודה חדשה מוסיפה את הפקודה ל-
commands.allow - נתיב מחוץ לפרויקט מוסיף את התיקייה שלו ל-
sandbox.allowWrite, והפקודה עדיין רצה בארגז החול, עכשיו עם התיקייה הזו פתוחה לכתיבה - שרת חדש מוסיף את השרת ל-
network.allow, והפקודה רצה עם רשת
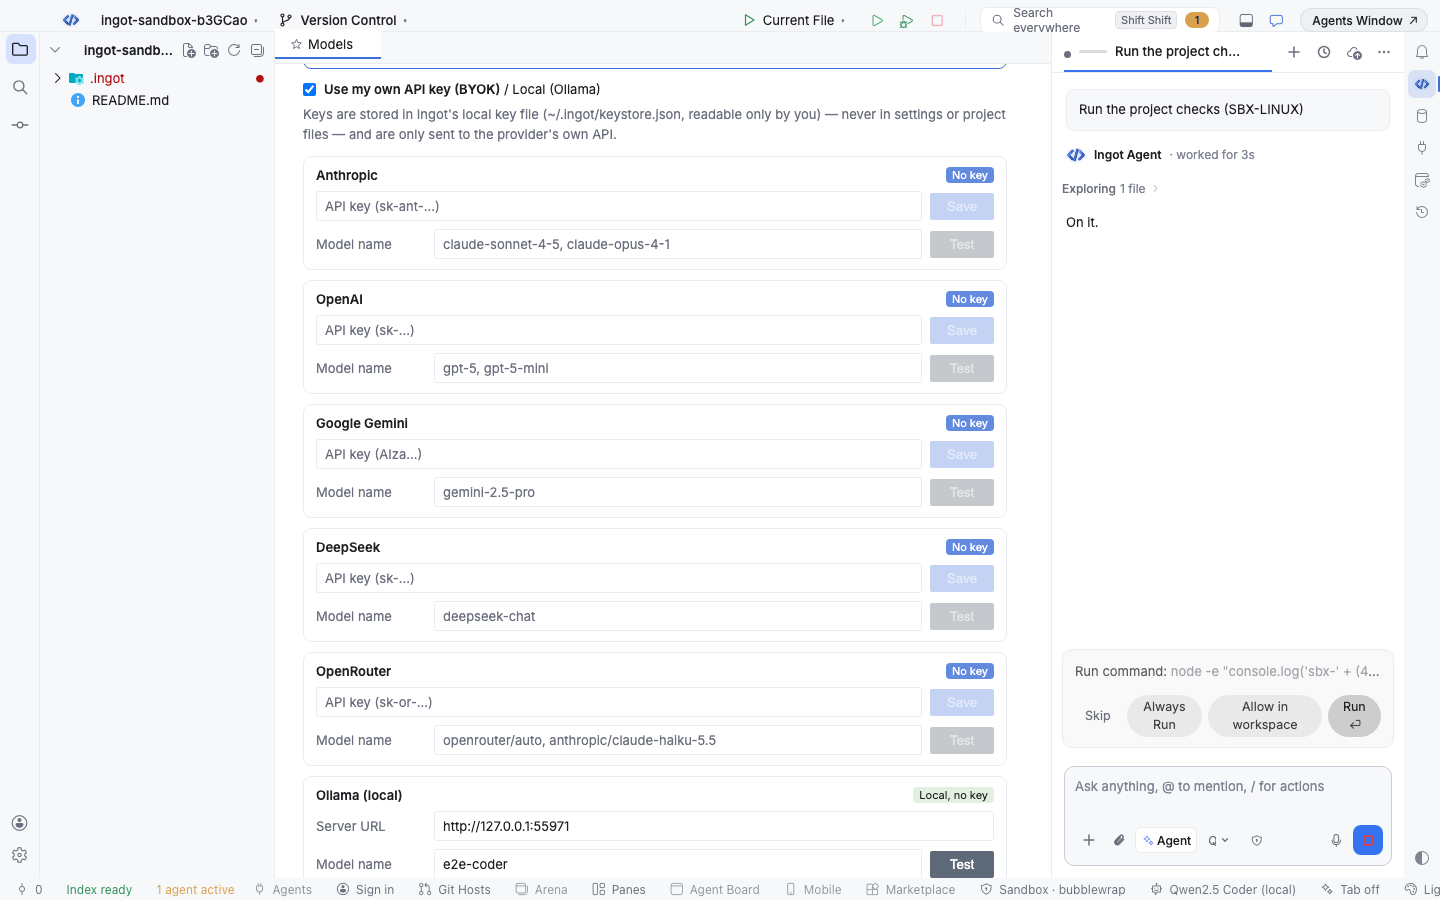
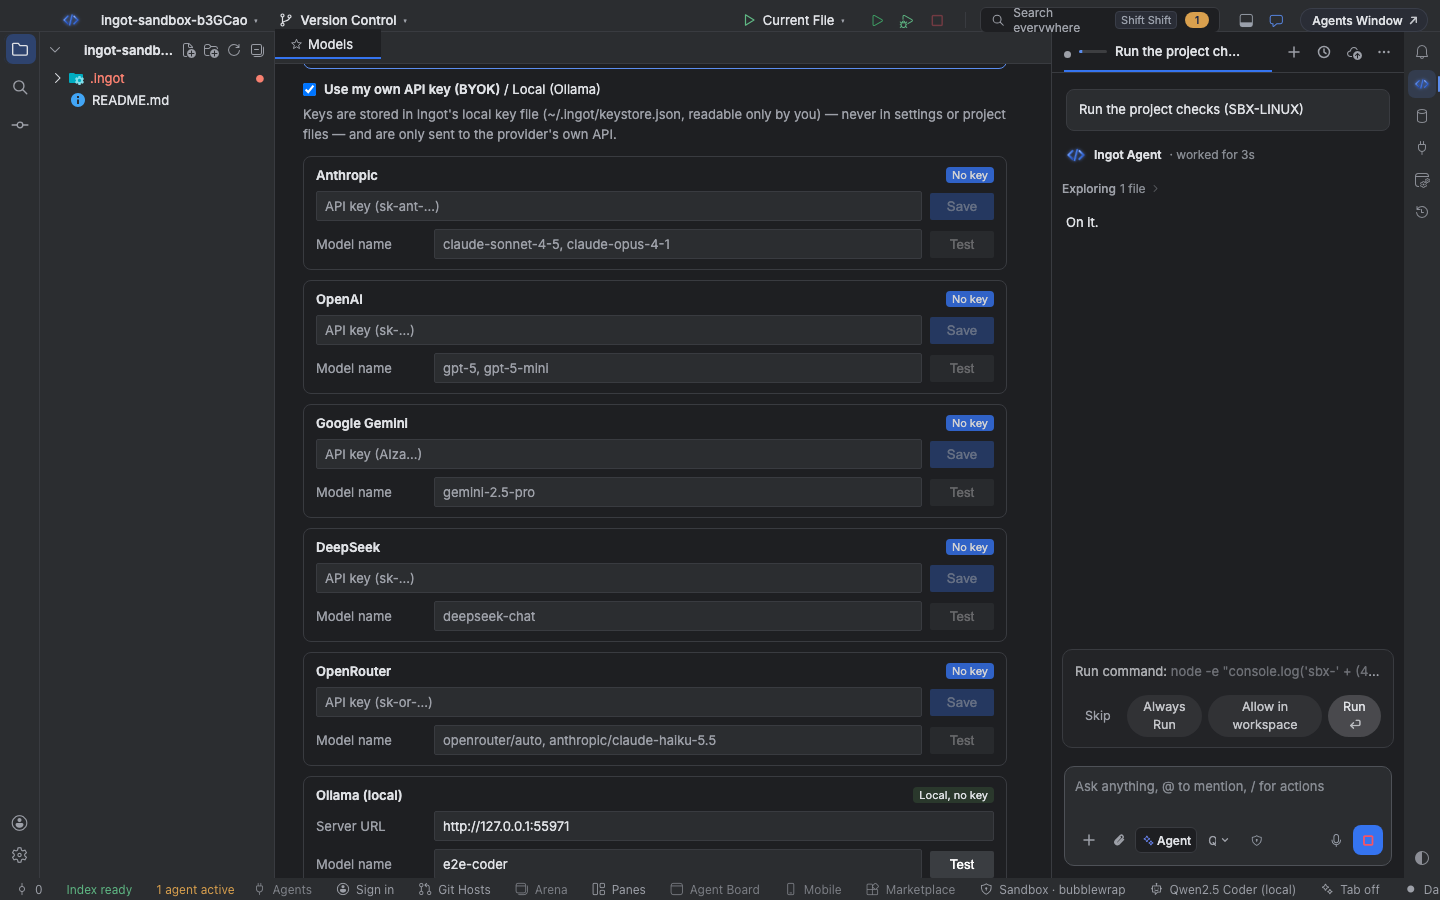
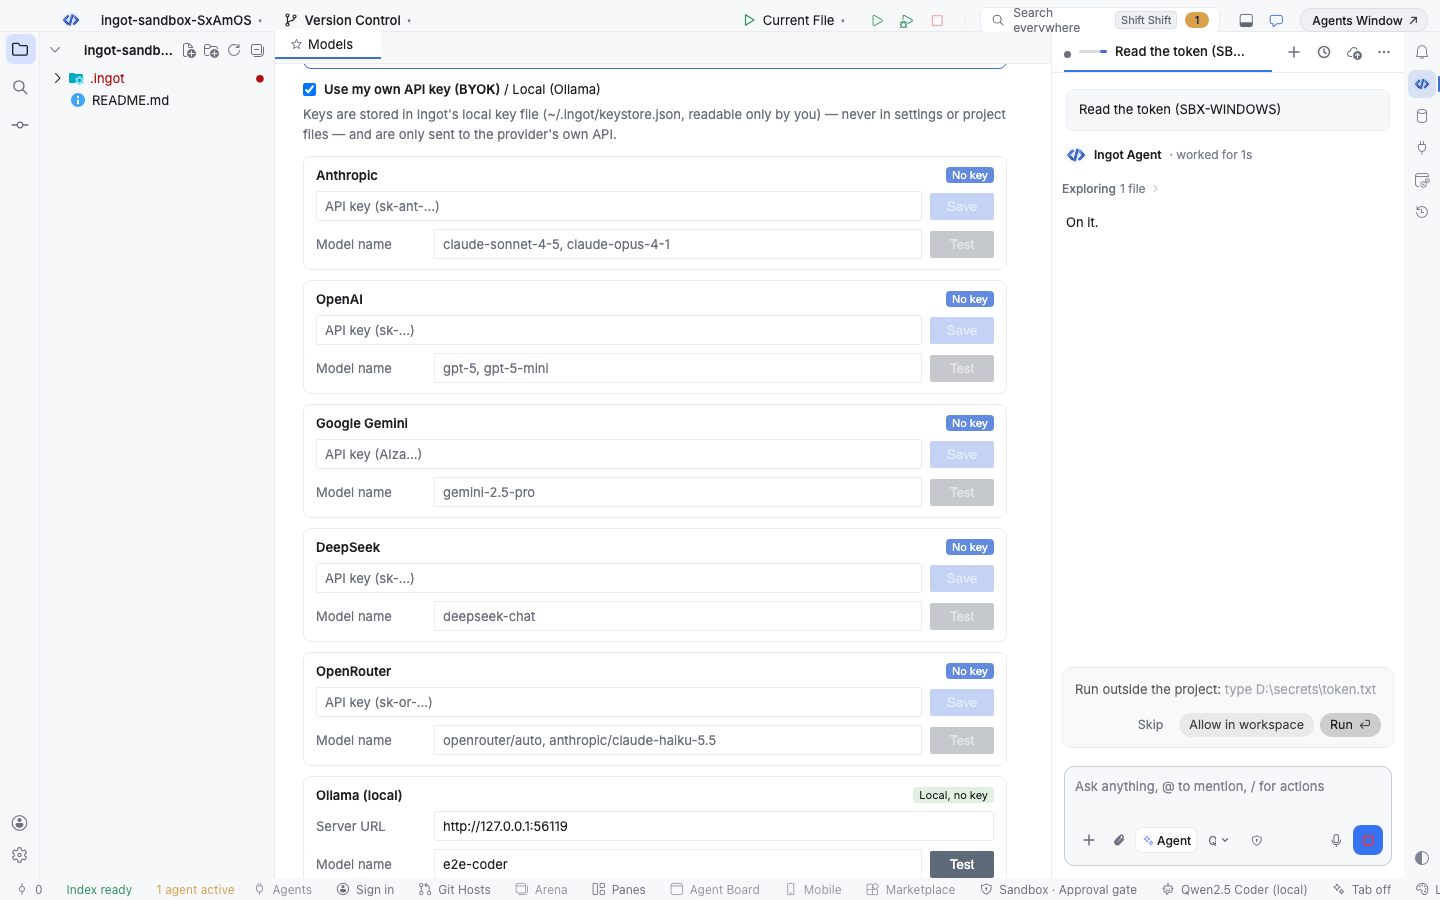
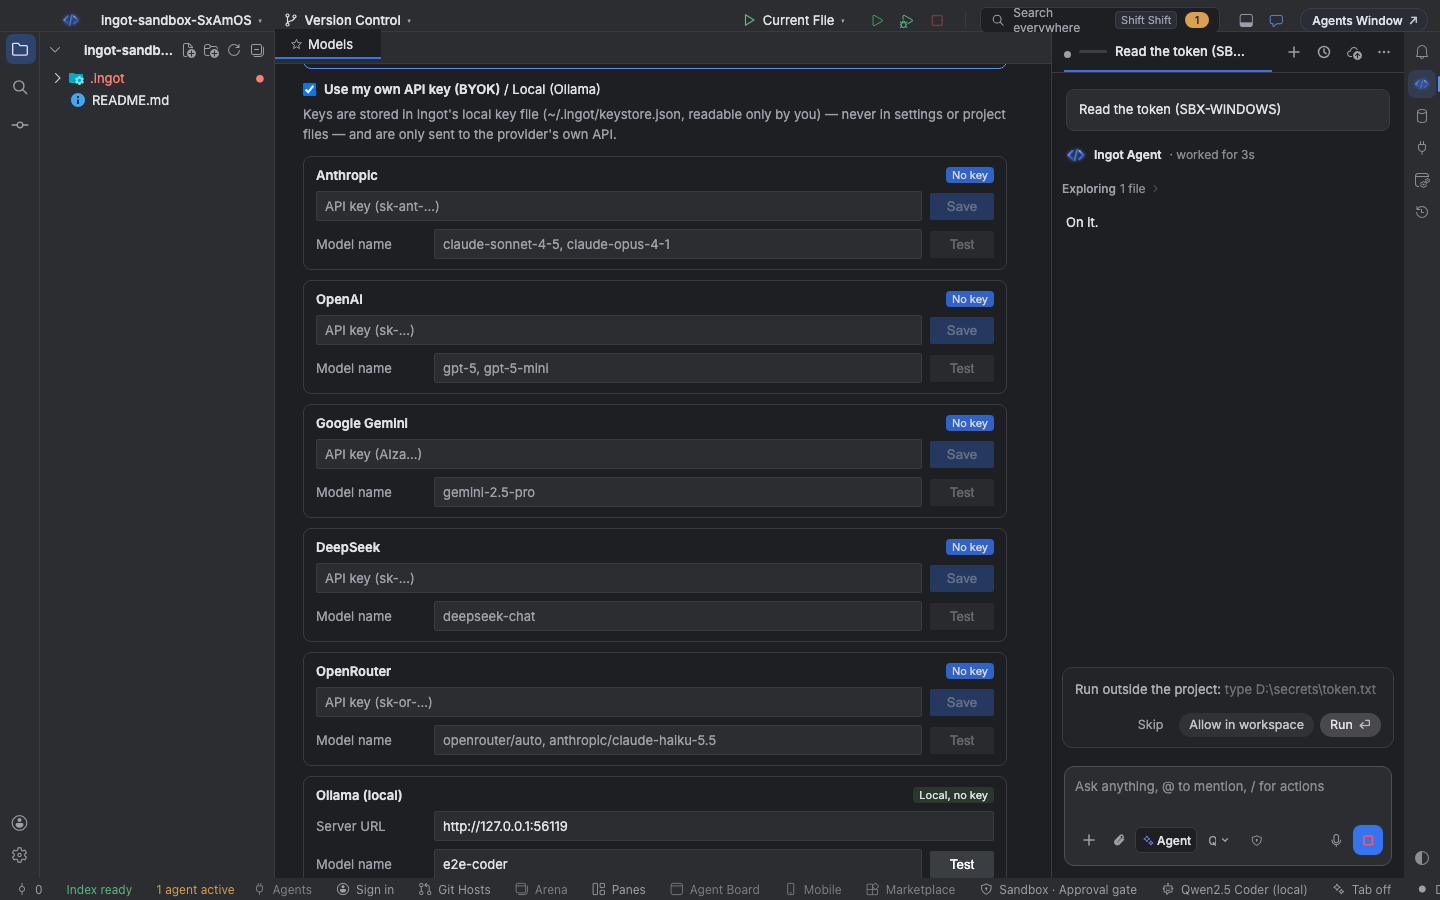
Ingot אף פעם לא מציע פקודה עם $(…), גרשיים הפוכים או * (* היה מתיר יותר מהפקודה שראיתם). כבו את הכפתור עם Offer "Allow in workspace" on approval cards בהגדרות.
רשת
network.default קובע מה קורה עם שרת שלא נמצא באף רשימה:
| ערך | שרתים חדשים |
|---|---|
allow (ברירת מחדל) | נגישים; פקודות רצות עם רשת |
ask | הפקודה של הסוכן ממתינה בכרטיס Reach a new host; פקודות בלי שרת ידוע רצות בלי רשת |
deny | נדחים; פקודות רצות בלי רשת |
שרתים נבדקים כשהסוכן מזכיר אותם (בפקודה, בהורדה מהאינטרנט או בעמוד שהוא פותח). בתוך ארגז החול של המערכת, הרשת פתוחה או סגורה לכל הפקודה, כך שסקריפט שפונה לשרתים אחרים מקבל את אותה רשת כמו הפקודה.
חלונית Agent Sandbox
פותחים אותה מהכפתור בשורת המצב, מ-Agent Sandbox: Turn On and Open ב-Find Action, או עם ⌥⇧⌘F9 (Ctrl+Alt+Shift+F9). היא מציגה:
- את ארגז החול שבשימוש במחשב הזה ואם הוא עובד, עם הפקודה שמתקינה את bubblewrap כשהוא חסר וכפתור Copy
- את המתג שמפעיל או מכבה את Agent Sandbox
- אם הפרויקט כיבה את ארגז החול (
sandbox.modeהואoffב-.ingot/policy.json) - Network for unknown hosts: Allow, Ask או Deny
- את שלוש הרשימות, לכל אחת תיבת קלט: הקלידו פקודה, שרת או תיקייה ולחצו Add (או Enter). **×** מסיר רשומה
- Open .ingot/policy.json
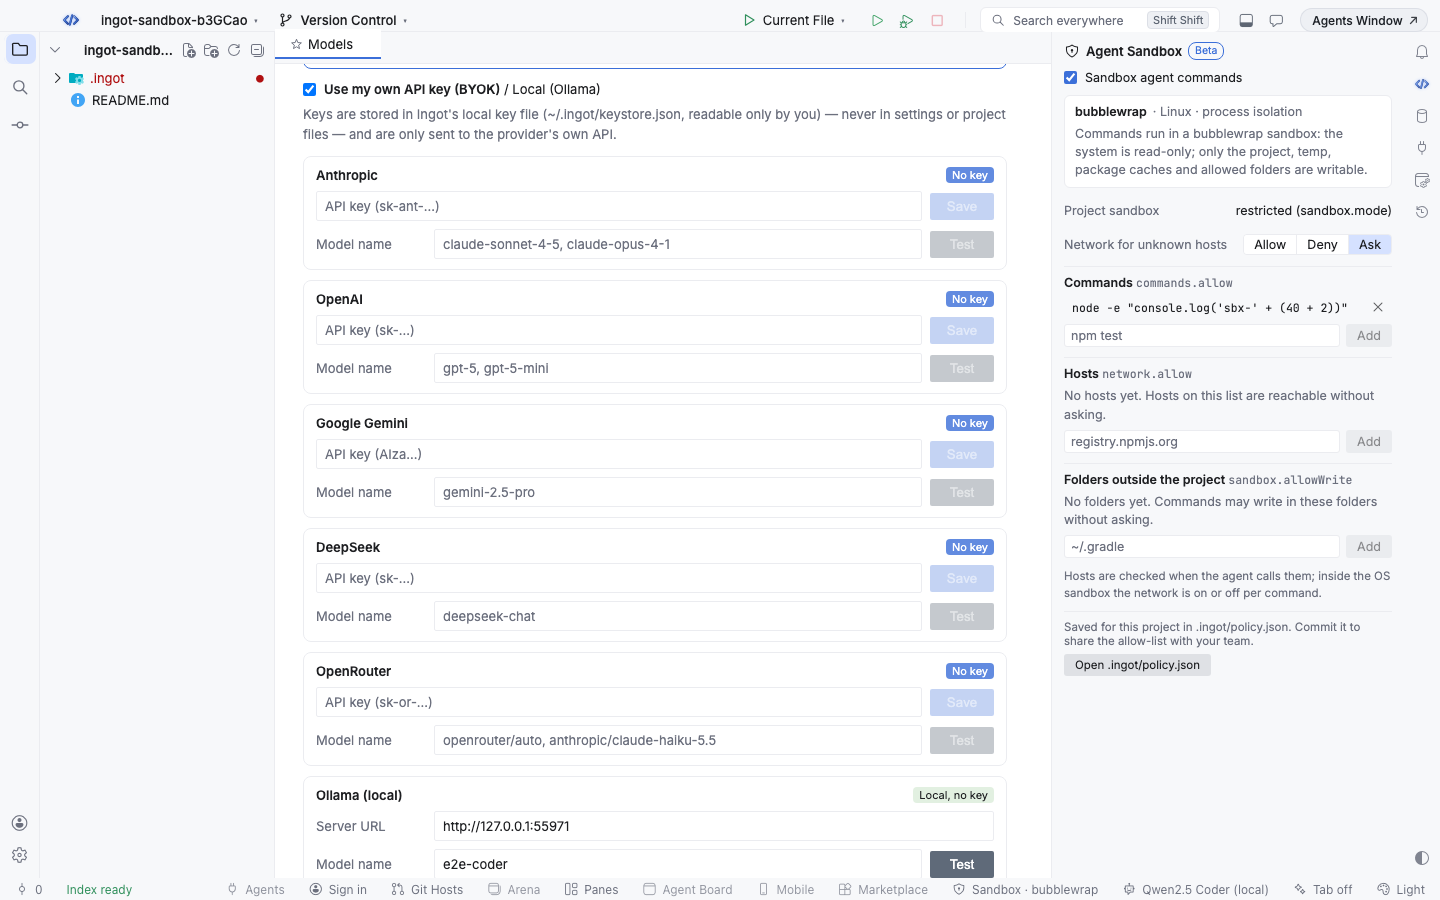
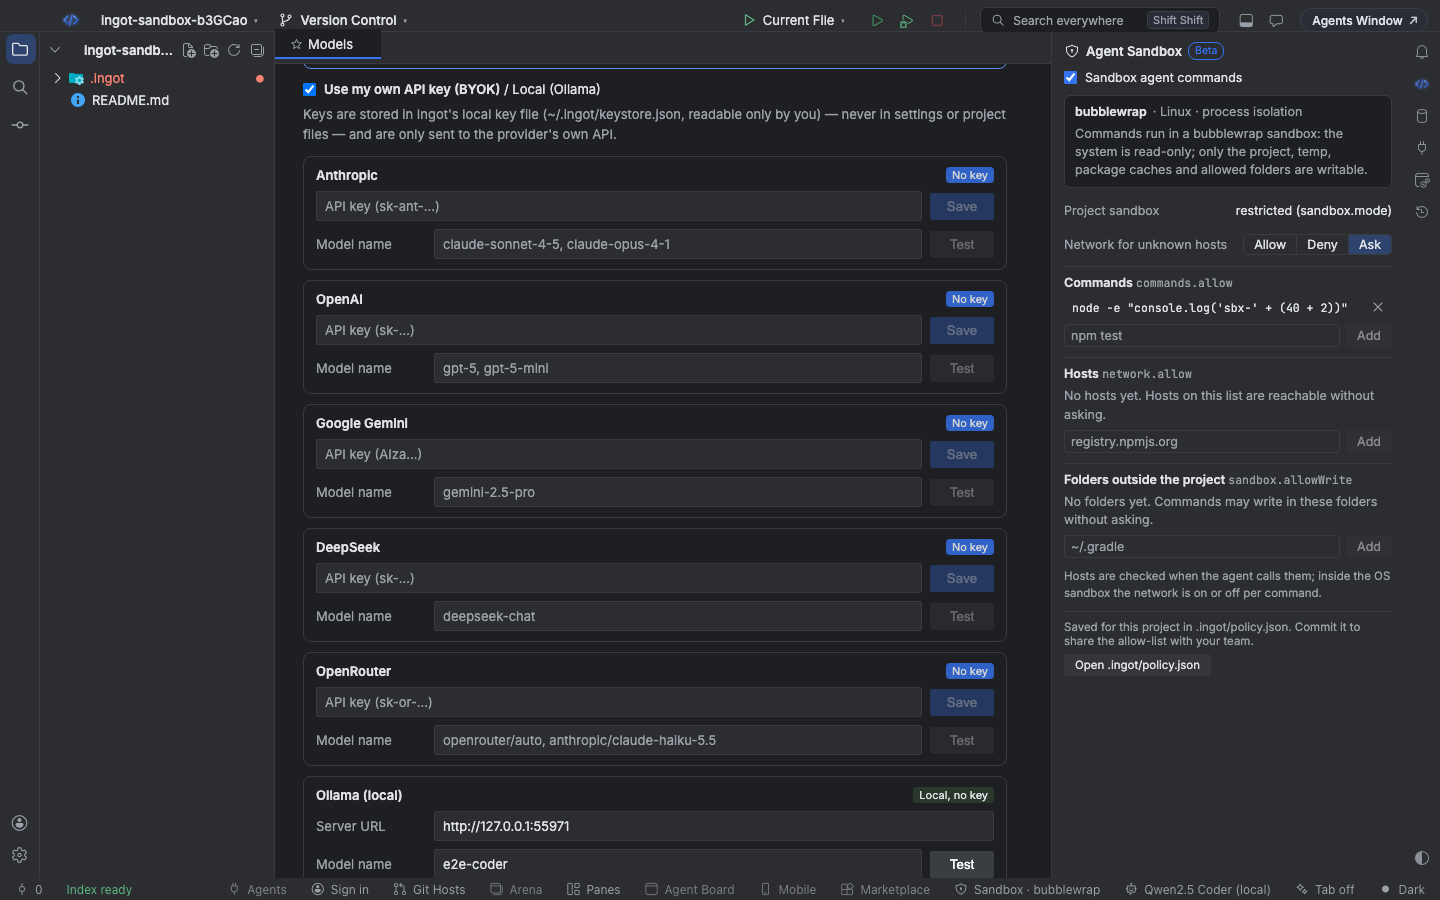
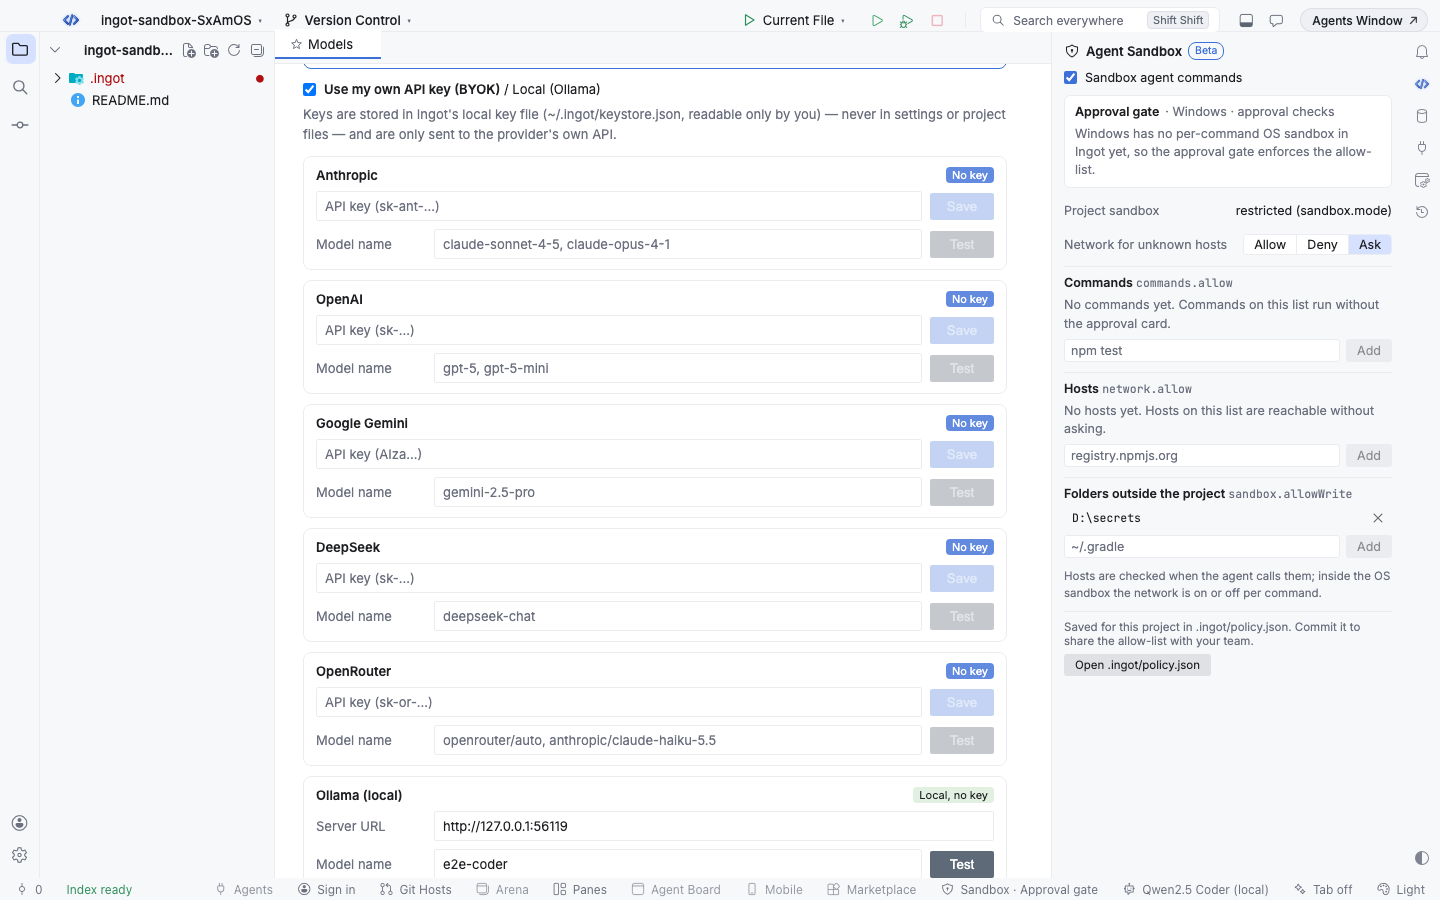
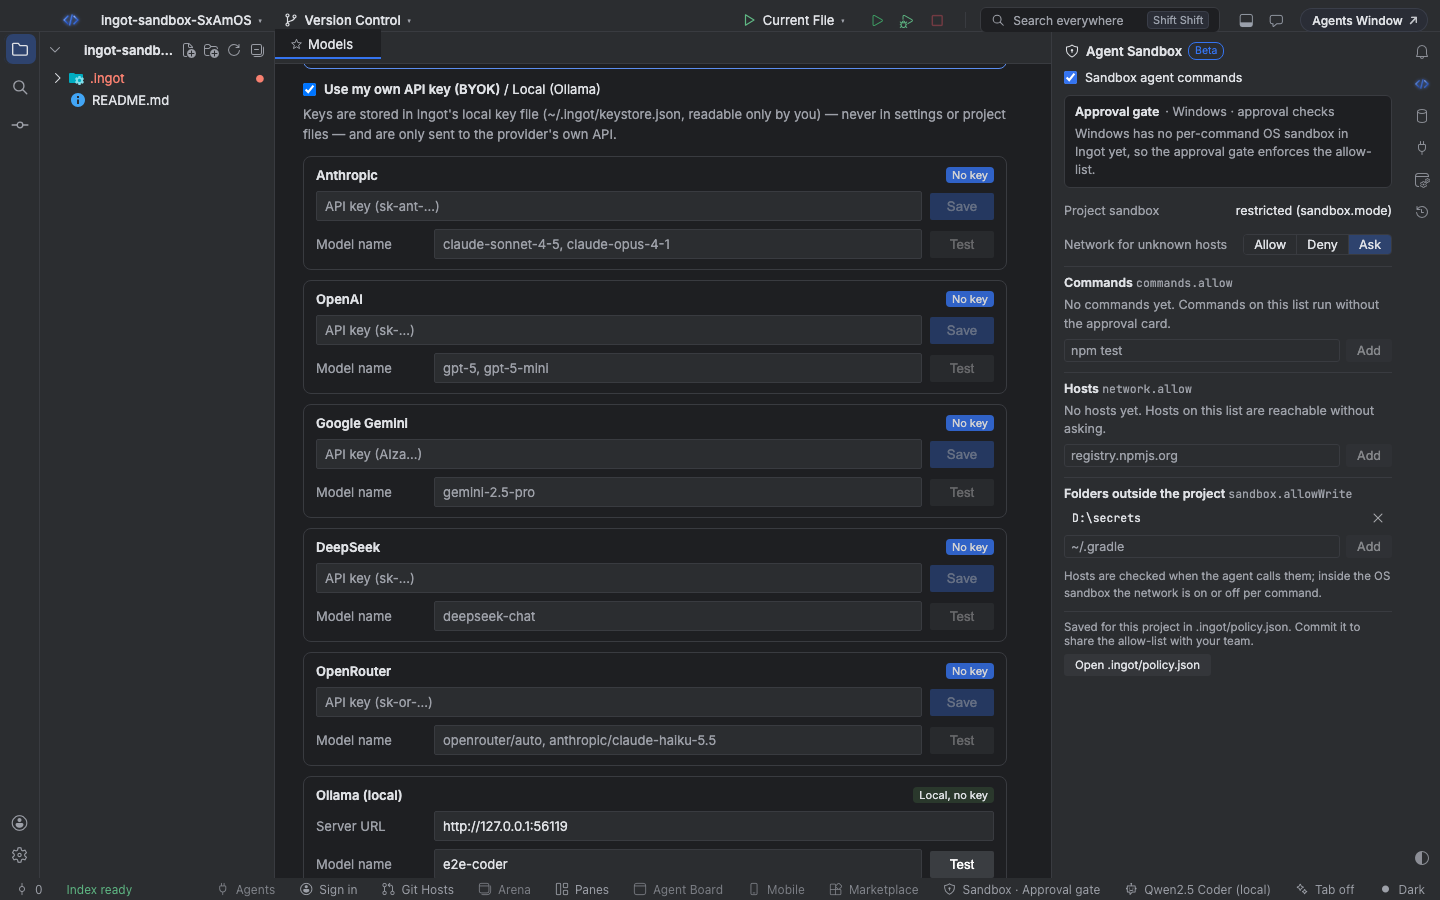
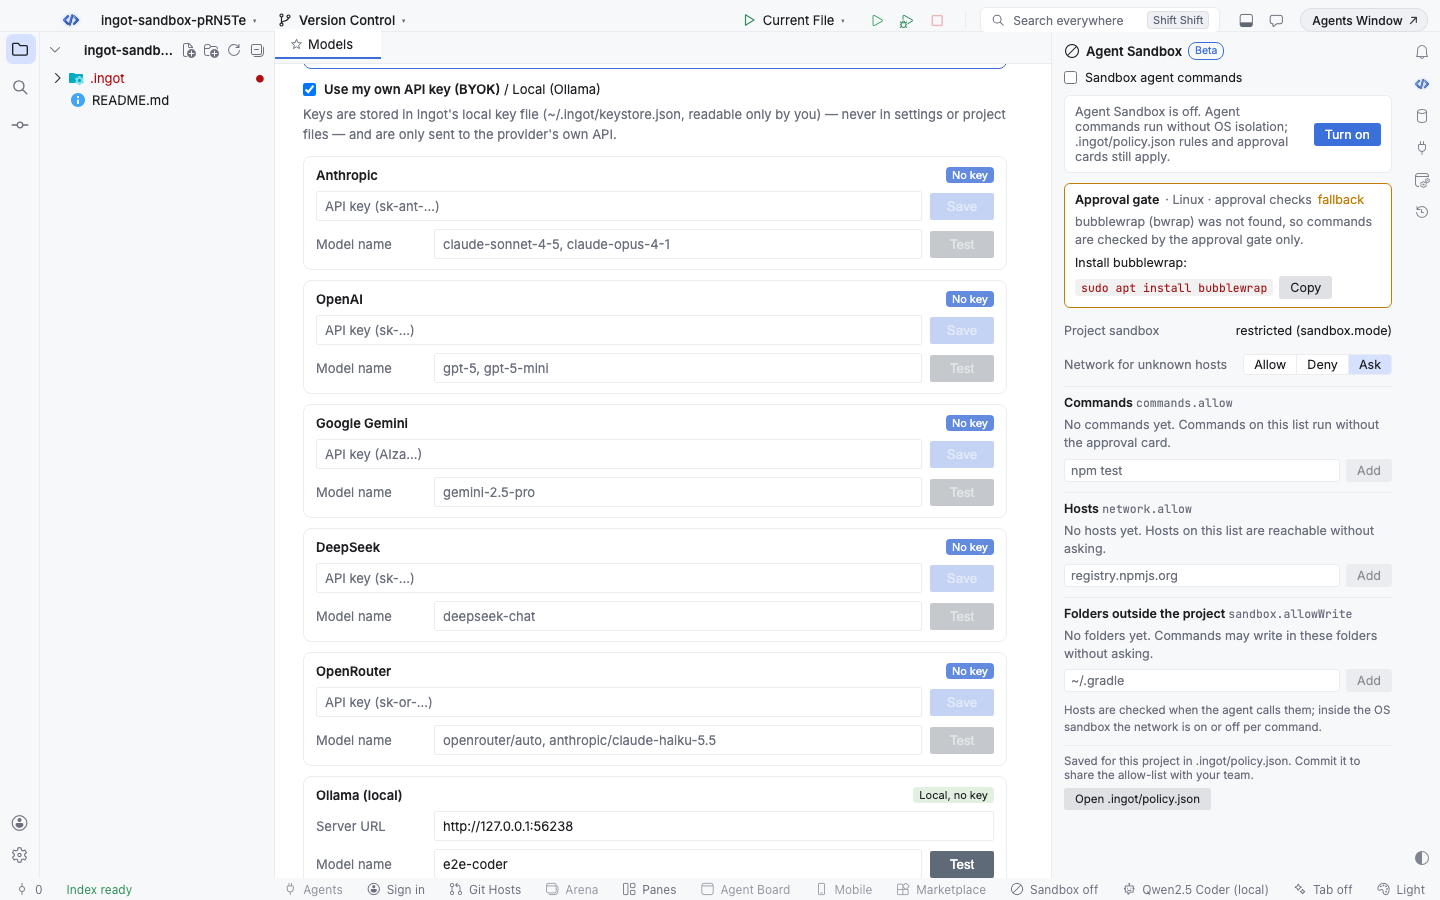
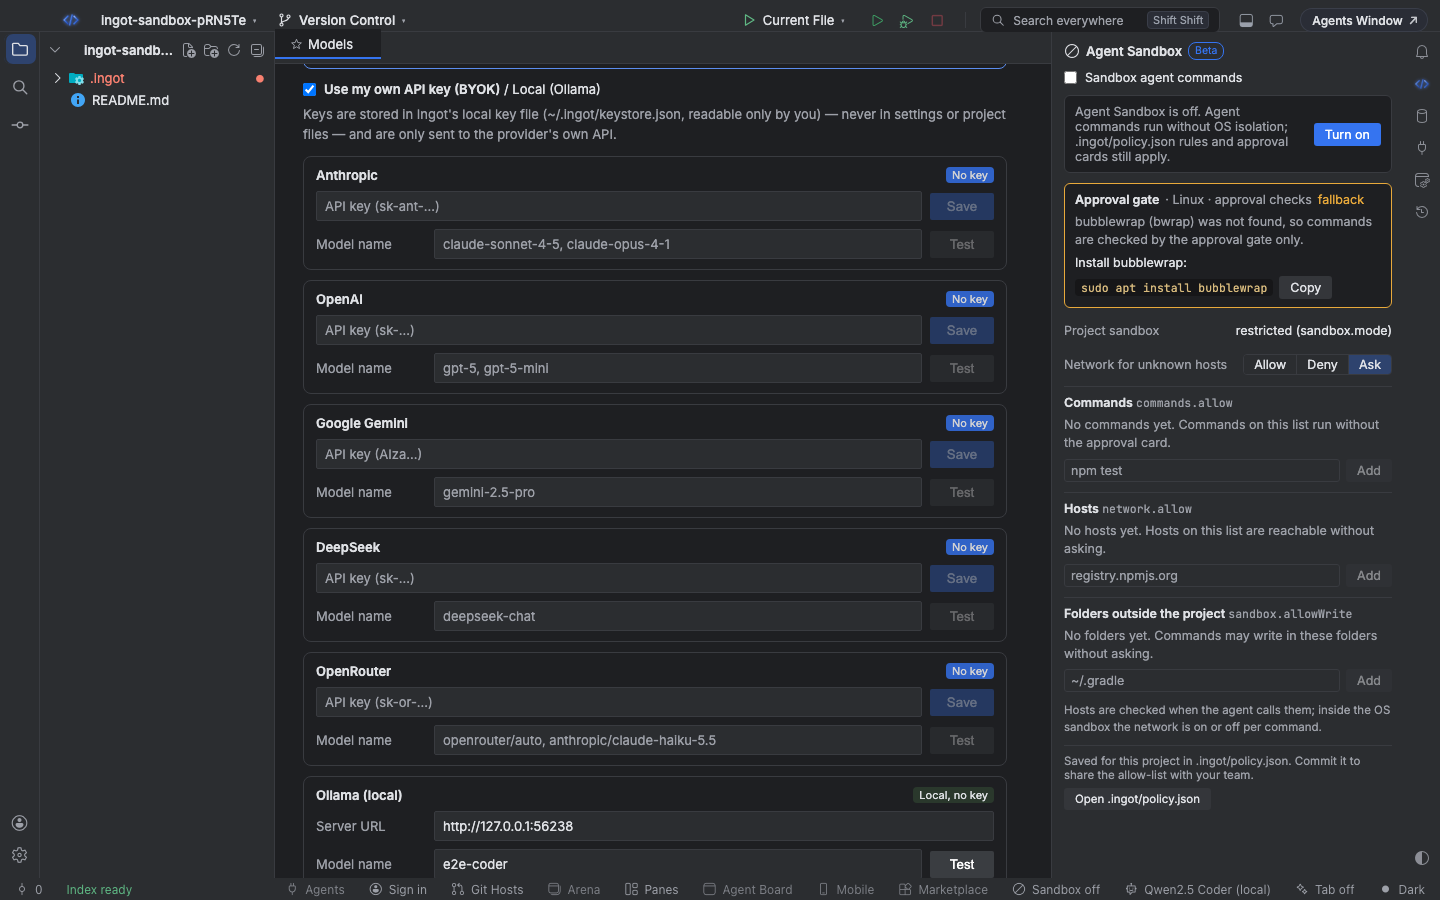
עריכות שומרות על ההערות ועל כל שאר המפתחות בקובץ. כל עוד יש בקובץ שגיאת JSON, החלונית מציגה אותה ולא עורכת את הקובץ.
מקלדת
| פעולה | Find Action | קיצור (macOS / Windows ו-Linux) |
|---|---|---|
| הפעלה ופתיחת החלונית | Agent Sandbox: Turn On and Open | ⌥⇧⌘F9 / Ctrl+Alt+Shift+F9 |
| פתיחה או סגירה של החלונית | Agent Sandbox: Open or Close | אין |
| בחירת ה-preset של ארגז החול | Agent Sandbox and Approvals… | ⌥⇧⌘S / Ctrl+Alt+Shift+S |
הגדרות
הגדרות › Features:
| הגדרה | ברירת מחדל | מה היא עושה |
|---|---|---|
Agent Sandbox (ingot.sandbox.enabled) | true | מריץ את פקודות הסוכן בארגז החול של המערכת (Seatbelt, bubblewrap או שער האישורים ב-Windows). כבוי מריץ אותן בלי בידוד; כללי המדיניות וכרטיסי האישור עדיין חלים |
Suggest features in chat (ingot.suggestions.enabled) | true | מציג את כרטיסי ההצעה הקטנים מעל תיבת הצ'אט, לכל פיצ'ר אופציונלי |
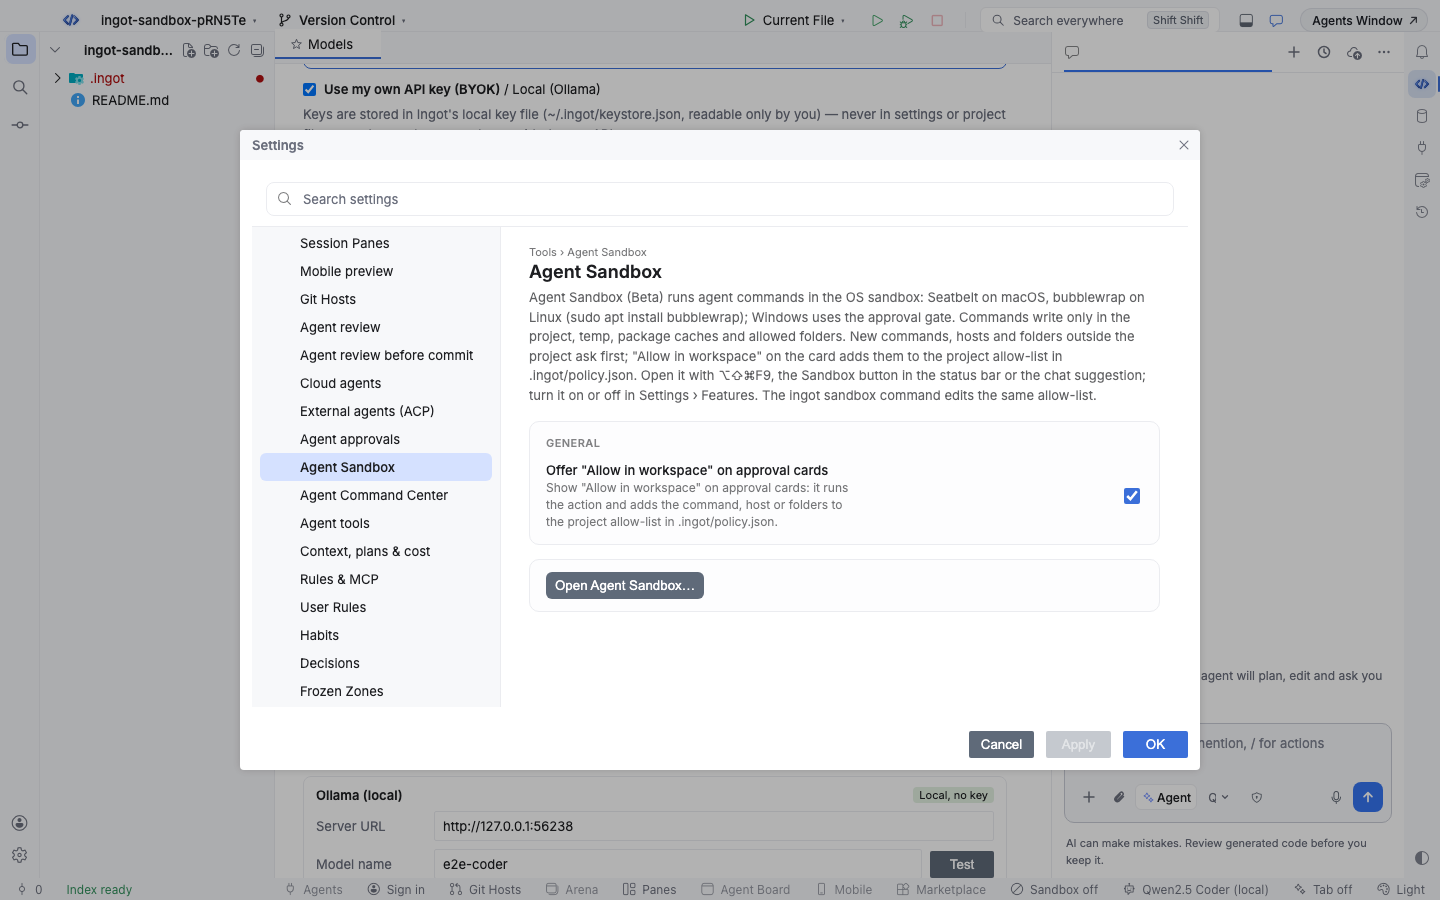
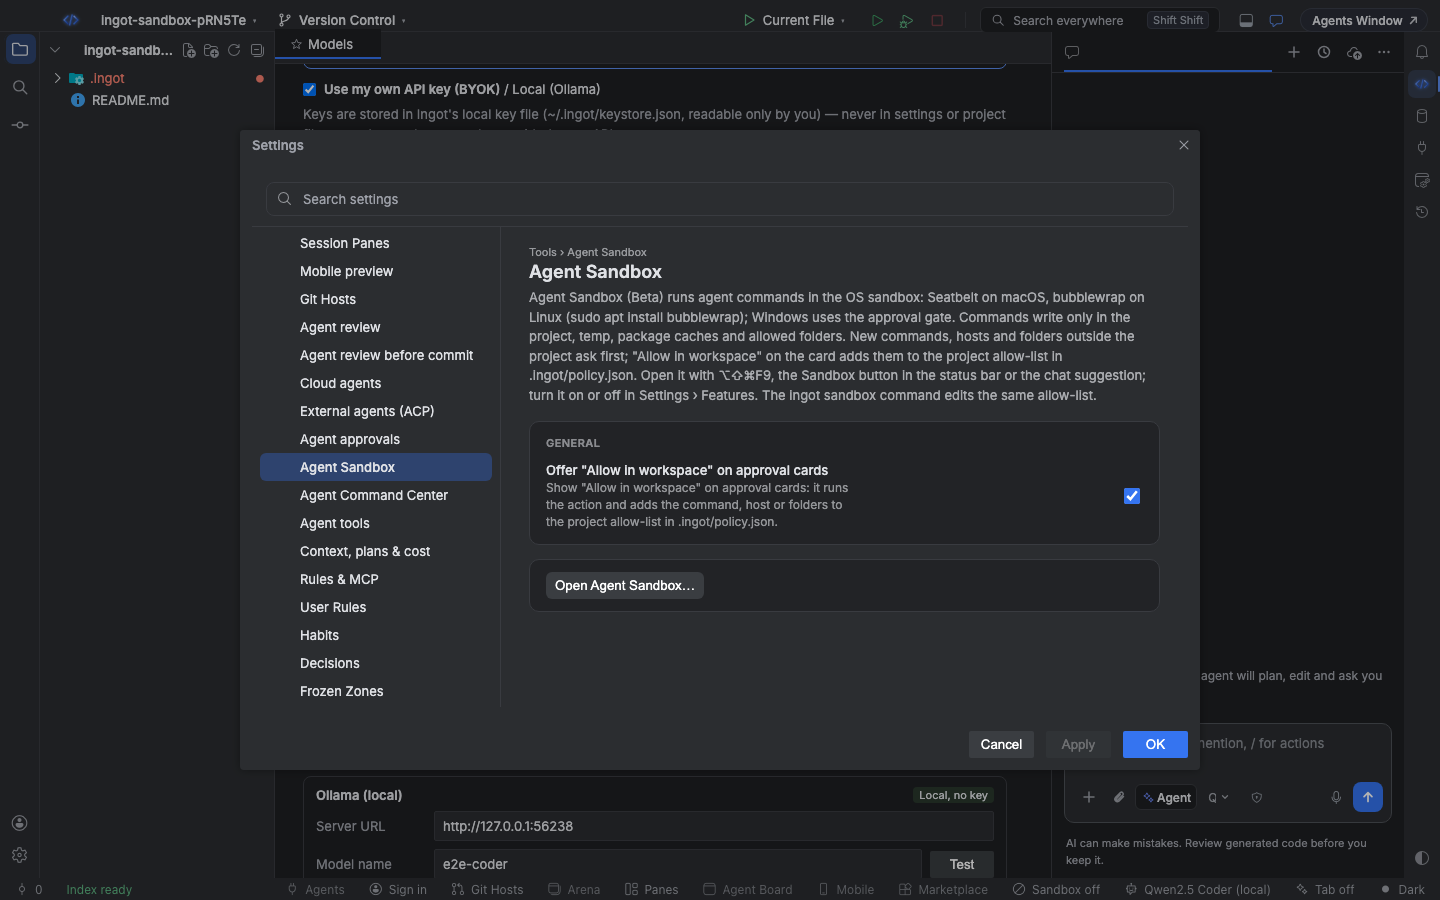
הגדרות › Tools › Agent Sandbox:
| הגדרה | ברירת מחדל | מה היא עושה |
|---|---|---|
Offer "Allow in workspace" on approval cards (ingot.sandbox.allowListPrompts) | true | מציג Allow in workspace בכרטיסי אישור של פקודות, שרתים ותיקיות חדשים מחוץ לפרויקט |
מהטרמינל
ingot sandbox מציג את ארגז החול שהמחשב הזה נותן לסוכנים ועורך את אותה רשימת היתרים. הוא אף פעם לא מריץ סוכן.
npx @ingotide/cli sandbox                                  # this machine's sandbox and the project's settings; --json
npx @ingotide/cli sandbox status --platform linux          # what Ingot would use on Linux
npx @ingotide/cli sandbox list                             # commands, hosts and folders on the allow-list
npx @ingotide/cli sandbox allow command "npm run lint"
npx @ingotide/cli sandbox allow host registry.npmjs.org
npx @ingotide/cli sandbox allow path ~/.gradle
npx @ingotide/cli sandbox remove command "npm run lint"
npx @ingotide/cli sandbox wrap "npm test" --platform linux --network deny   # the command line Ingot runs
allow ו-remove לא כותבים מחדש .ingot/policy.json עם הערות (החלונית שומרת על ההערות). כל האפשרויות נמצאות בעמוד ה-CLI.
שאלות נפוצות
האם יש ארגז חול ב-Windows? עדיין לא ברמת התהליך. ב-Windows, שער האישורים בודק כל פקודה מול רשימת ההיתרים ושואל לפני כל דבר מחוץ לפרויקט, אבל פקודה שאושרה רצה עם ההרשאות שלכם.
האם הסוכן יכול לשנות את רשימת ההיתרים? לא בעצמו. עריכות של הסוכן ב-.ingot/policy.json נדחות, ופקודה שנוגעת בו תמיד שואלת אתכם. רשומות נוספות מכרטיס, מהחלונית, מה-CLI או מהעורך.
ומה עם כלי MCP? כלים משרתי MCP שומרים על כרטיסי האישור שלהם; הם לא רצים בארגז החול של המערכת.