Sandbox del agente
Ejecuta los comandos de los agentes en un sandbox del sistema operativo en macOS, Linux y Windows, con una lista de permitidos por proyecto para comandos, hosts y carpetas.
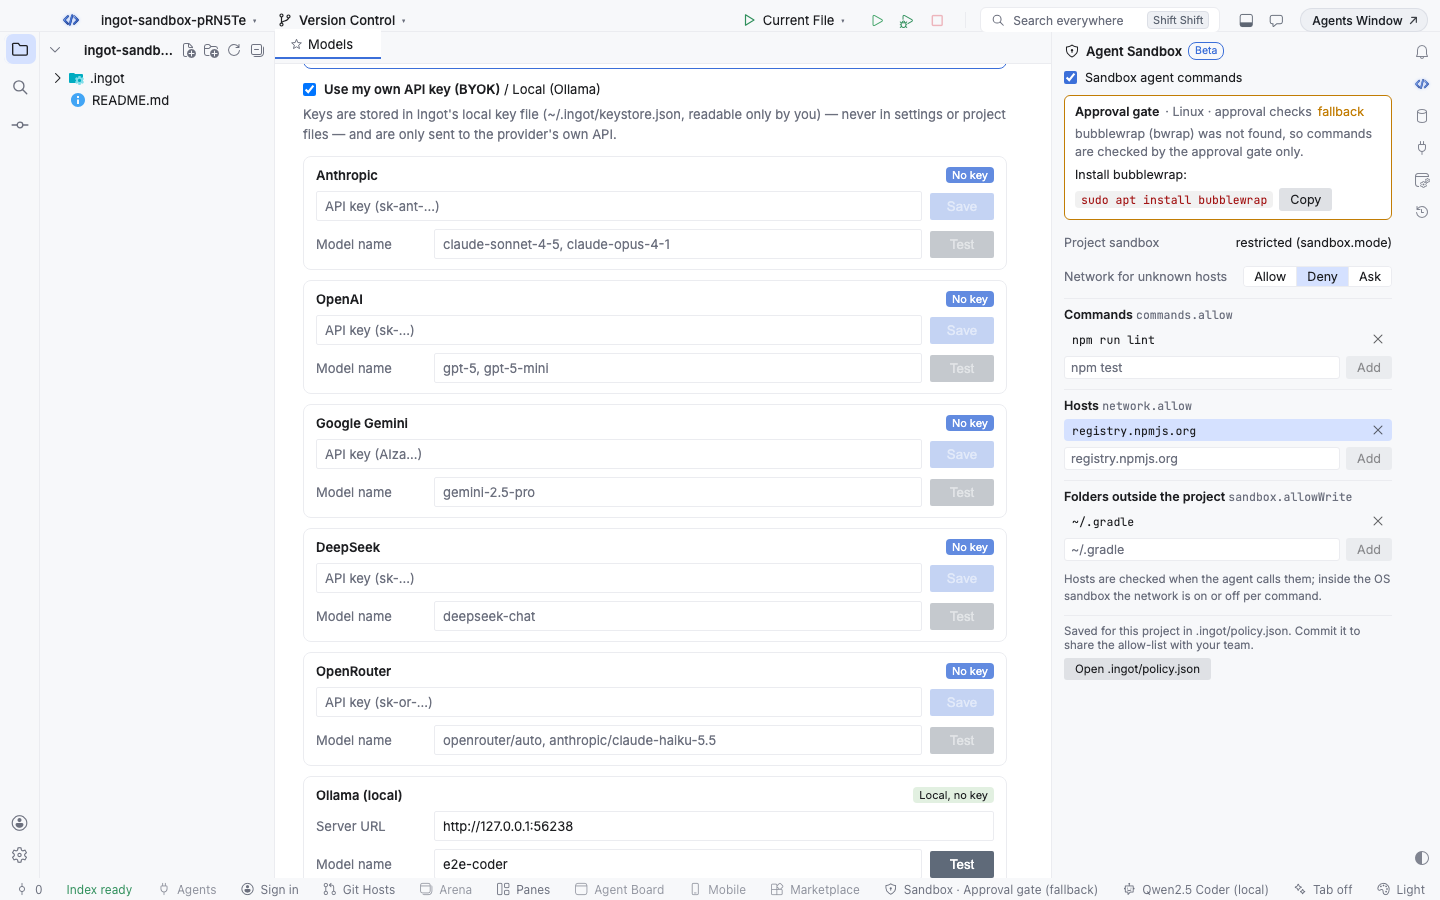
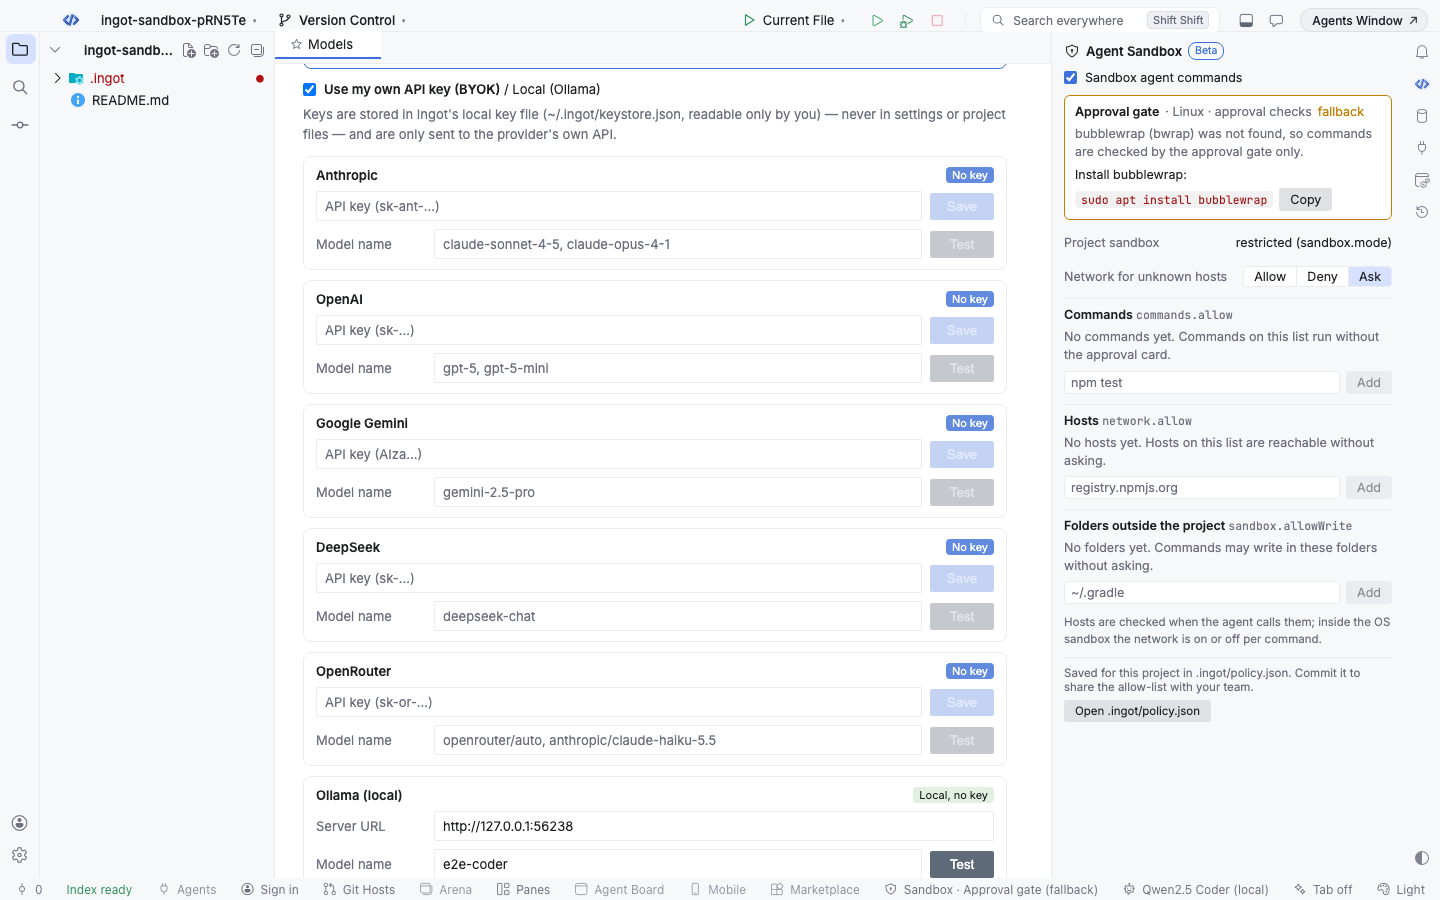
Beta El Agent Sandbox está activado por defecto. Los comandos que ejecuta un agente leen como siempre, pero solo escriben en el proyecto, las carpetas temporales, las cachés de paquetes y las carpetas que permitas. Los comandos nuevos, los hosts nuevos y las rutas fuera del proyecto preguntan primero, y Allow in workspace en la tarjeta guarda tu respuesta para el proyecto.
Activarlo
El Agent Sandbox se encuentra de tres maneras, como cada función opcional:
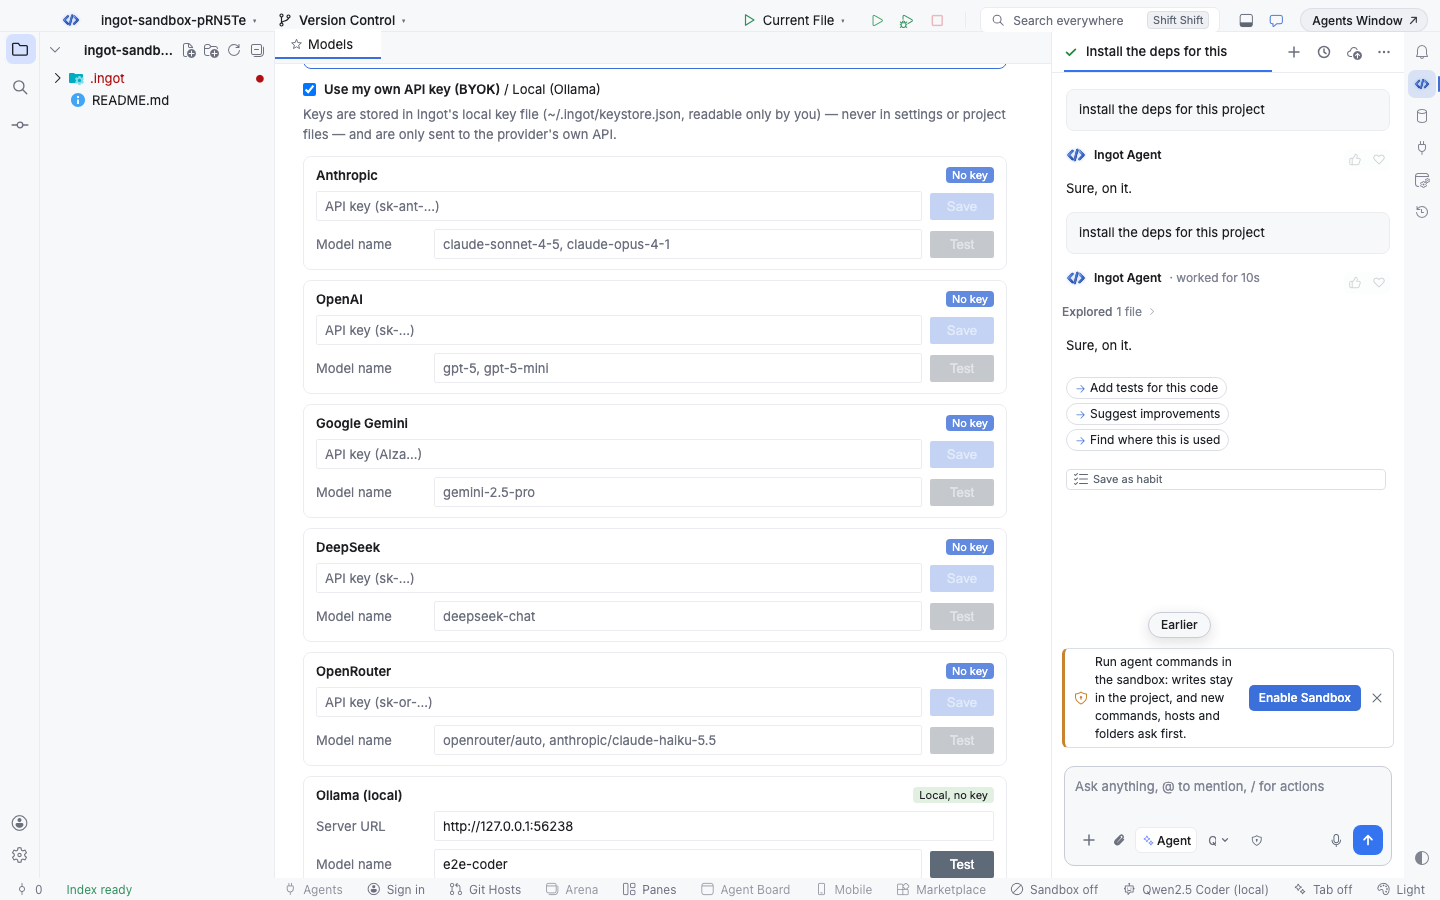
- Una sugerencia en el chat. Si el sandbox está desactivado y pides al agente que instale, descargue o ejecute un script ("install the deps", "curl that endpoint"), una pequeña tarjeta sobre el cuadro del chat ofrece Enable Sandbox. × la oculta para siempre.
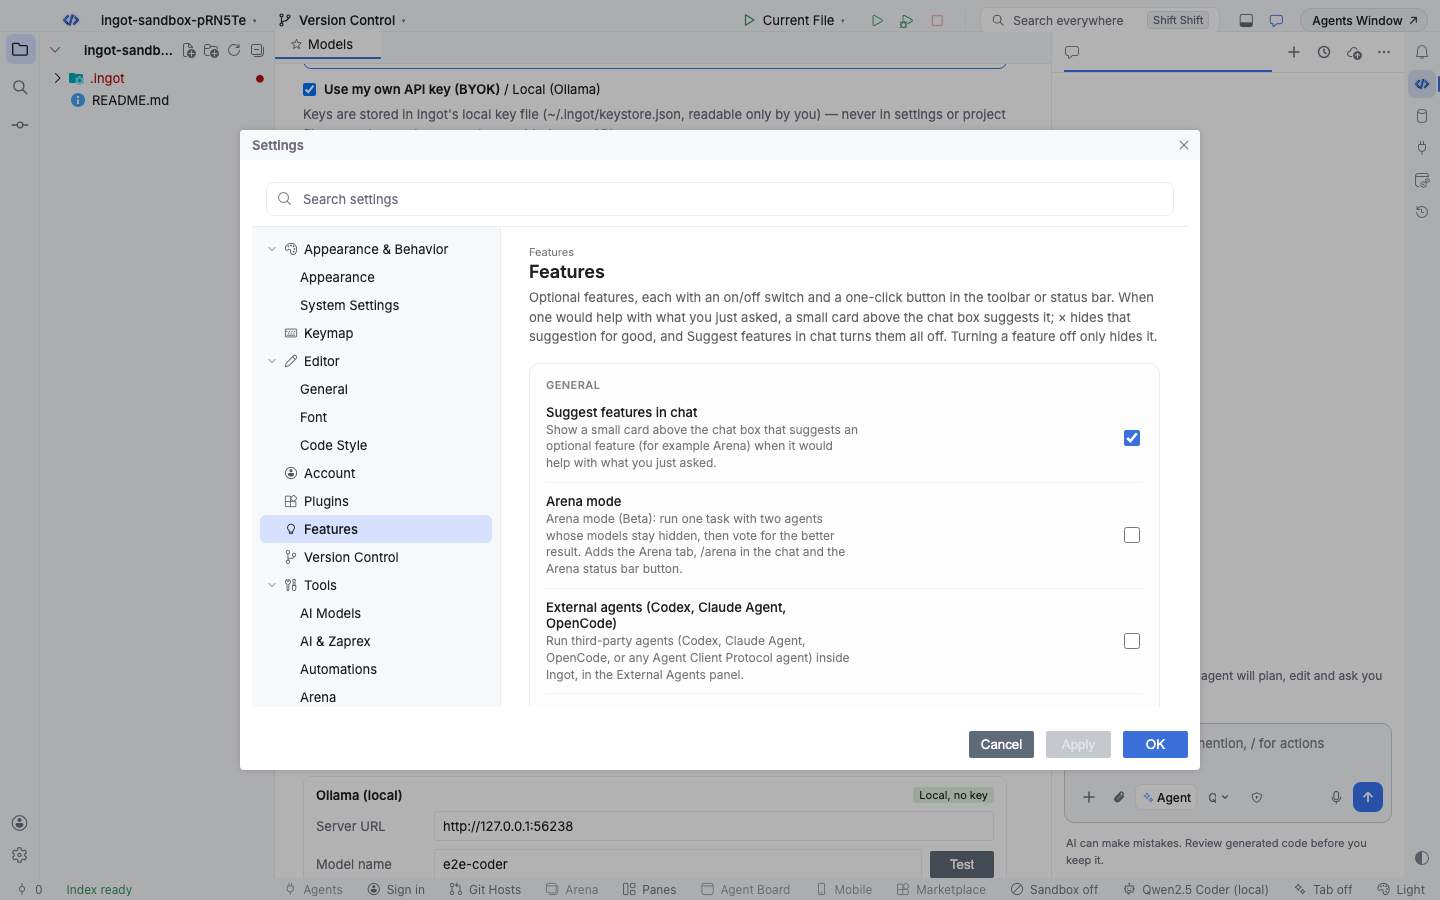
- Ajustes › Features › Agent Sandbox. Un interruptor de encendido y apagado.
- El botón Sandbox de la barra de estado. Muestra el sandbox en uso (
Sandbox · bubblewrap) oSandbox off. Un clic lo activa y abre el panel.
Desactivarlo ejecuta los comandos de los agentes sin aislamiento del sistema operativo. Las reglas de .ingot/policy.json y las tarjetas de aprobación siguen aplicándose.
Cómo funciona en cada sistema
| Sistema | Sandbox | Qué hace |
|---|---|---|
| macOS | Seatbelt (sandbox-exec, incluido) | Los comandos leen como siempre y escriben solo en las carpetas permitidas. Con la red desactivada, se bloquea todo el tráfico saliente salvo localhost |
| Linux | bubblewrap (bwrap) | Todo el sistema se monta en solo lectura; solo las carpetas permitidas admiten escritura. Los comandos tienen su propia lista de procesos y, con la red desactivada, no tienen red |
| Windows | Puerta de aprobación | Ingot aún no tiene un sandbox por comando en Windows. Ingot entiende las rutas de Windows (C:\, \\server\share, %USERPROFILE%, $env:USERPROFILE, ..\) y pregunta antes de que un comando toque algo fuera del proyecto |
Las carpetas permitidas son el proyecto, la carpeta donde se ejecuta el comando, las carpetas temporales (/tmp, /var/tmp y la carpeta temporal del sistema; %TEMP% en Windows), cachés de paquetes como ~/.npm, ~/.cache, ~/.yarn o ~/.pnpm-store, y las carpetas de sandbox.allowWrite.
Instalar bubblewrap en Linux
sudo apt install bubblewrap   # Debian, Ubuntu
sudo dnf install bubblewrap   # Fedora
sudo pacman -S bubblewrap     # Arch
Ingot inicia una vez un sandbox desechable para comprobar que bwrap funciona. Sin él, o cuando los espacios de nombres de usuario sin privilegios están desactivados (algunos contenedores y kernels endurecidos), Ingot pasa a la puerta de aprobación y el panel explica por qué. Apunta INGOT_BWRAP_BIN a un bwrap que no esté en tu PATH.
La lista de permitidos
Cada proyecto guarda su lista de permitidos en .ingot/policy.json, junto al resto de la política del agente. Haz commit del archivo para compartirlo con tu equipo.
{
  "commands": { "allow": ["npm test", "npm run lint"] },
  "network": { "default": "ask", "allow": ["registry.npmjs.org", "*.github.com"] },
  "sandbox": { "mode": "restricted", "allowWrite": ["~/.gradle"] }
}
| Lista | Clave | Qué permite |
|---|---|---|
| Comandos | commands.allow | Comandos que se ejecutan sin la tarjeta de aprobación. Una entrada también coincide con el mismo comando con más argumentos (npm test coincide con npm test -- --watch) |
| Hosts | network.allow | Hosts a los que los agentes pueden llegar sin preguntar, con sus subdominios. *.example.com solo coincide con subdominios |
| Carpetas fuera del proyecto | sandbox.allowWrite | Carpetas donde los comandos pueden escribir, también dentro del sandbox del sistema. Usa rutas absolutas o ~ |
commands.deny y network.deny siempre ganan a la lista de permitidos.
Allow in workspace
Cuando un agente quiere ejecutar un comando nuevo, llegar a un host nuevo o escribir fuera del proyecto, la tarjeta de aprobación tiene Allow in workspace junto a Run. Ejecuta la acción y la añade a la lista de permitidos del proyecto; pasa el ratón por encima para ver exactamente qué añade:
- un comando nuevo añade el comando a
commands.allow - una ruta fuera del proyecto añade su carpeta a
sandbox.allowWrite, y el comando sigue ejecutándose en el sandbox, ahora con esa carpeta con permiso de escritura - un host nuevo añade el host a
network.allow, y el comando se ejecuta con la red activada
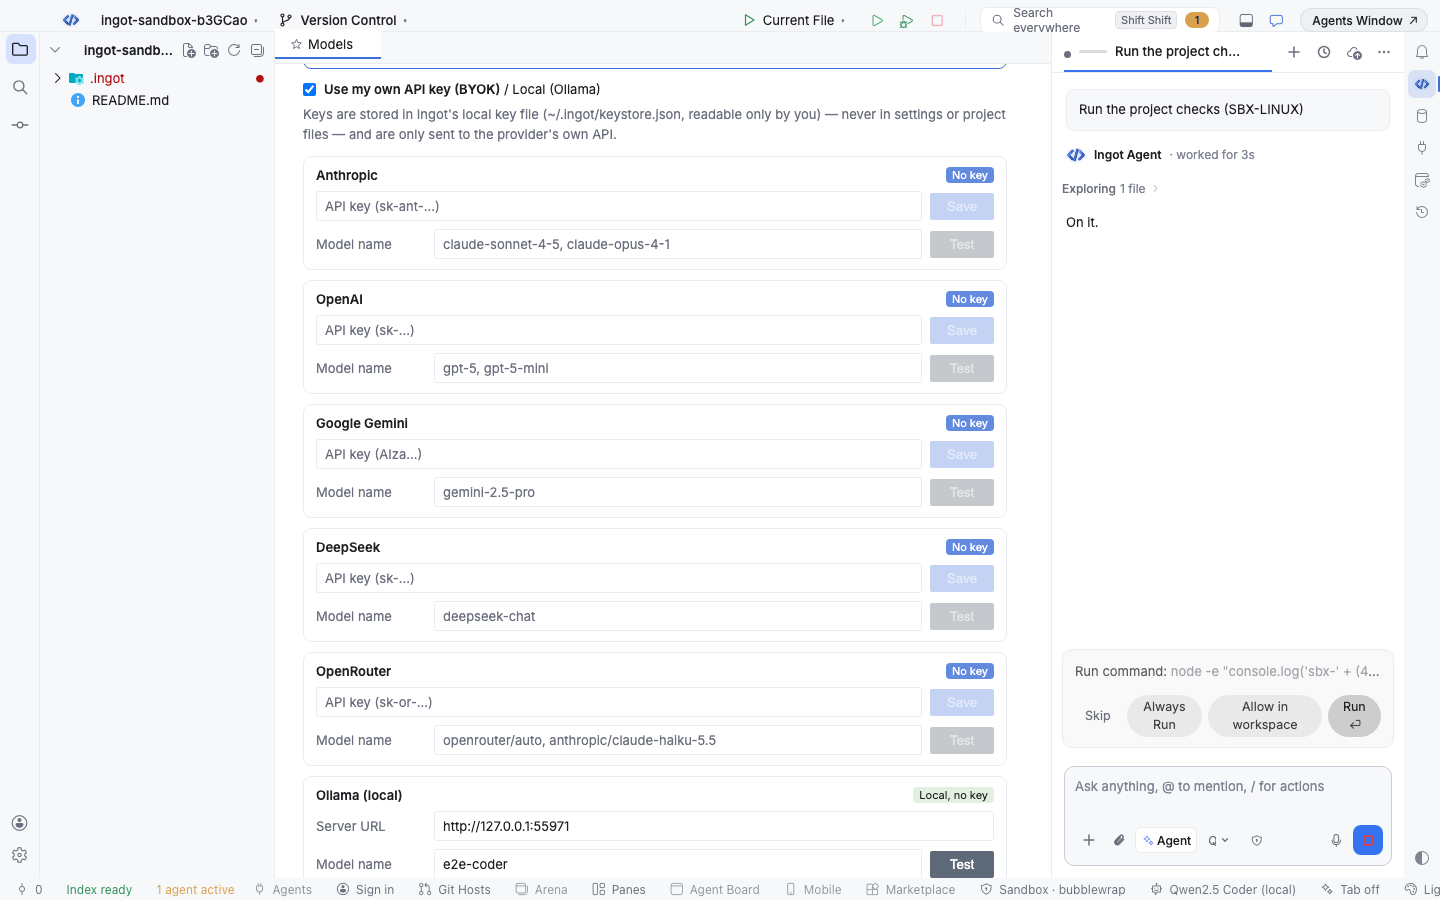
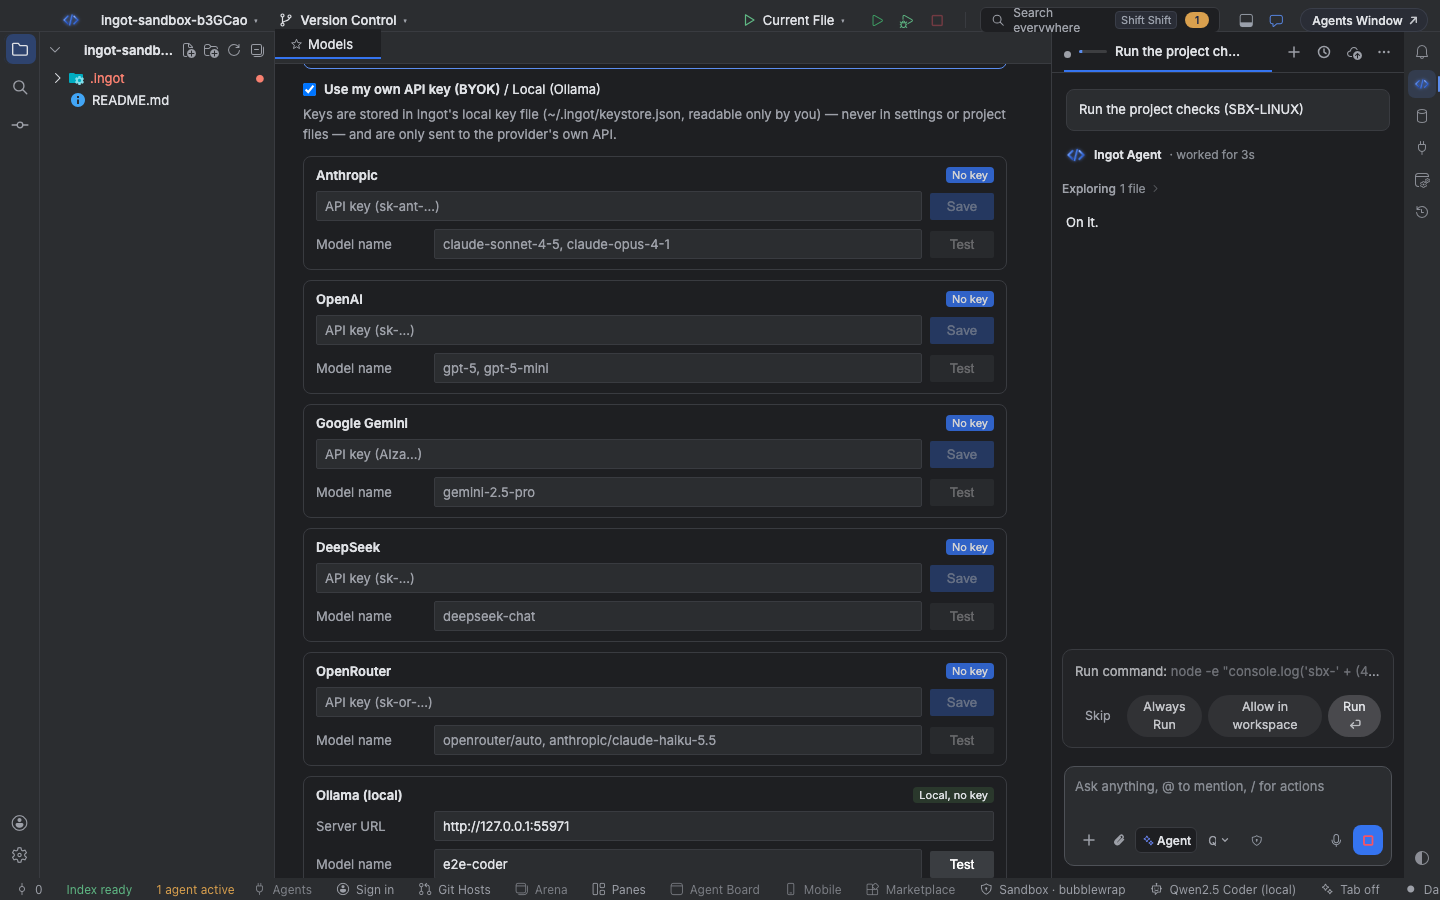
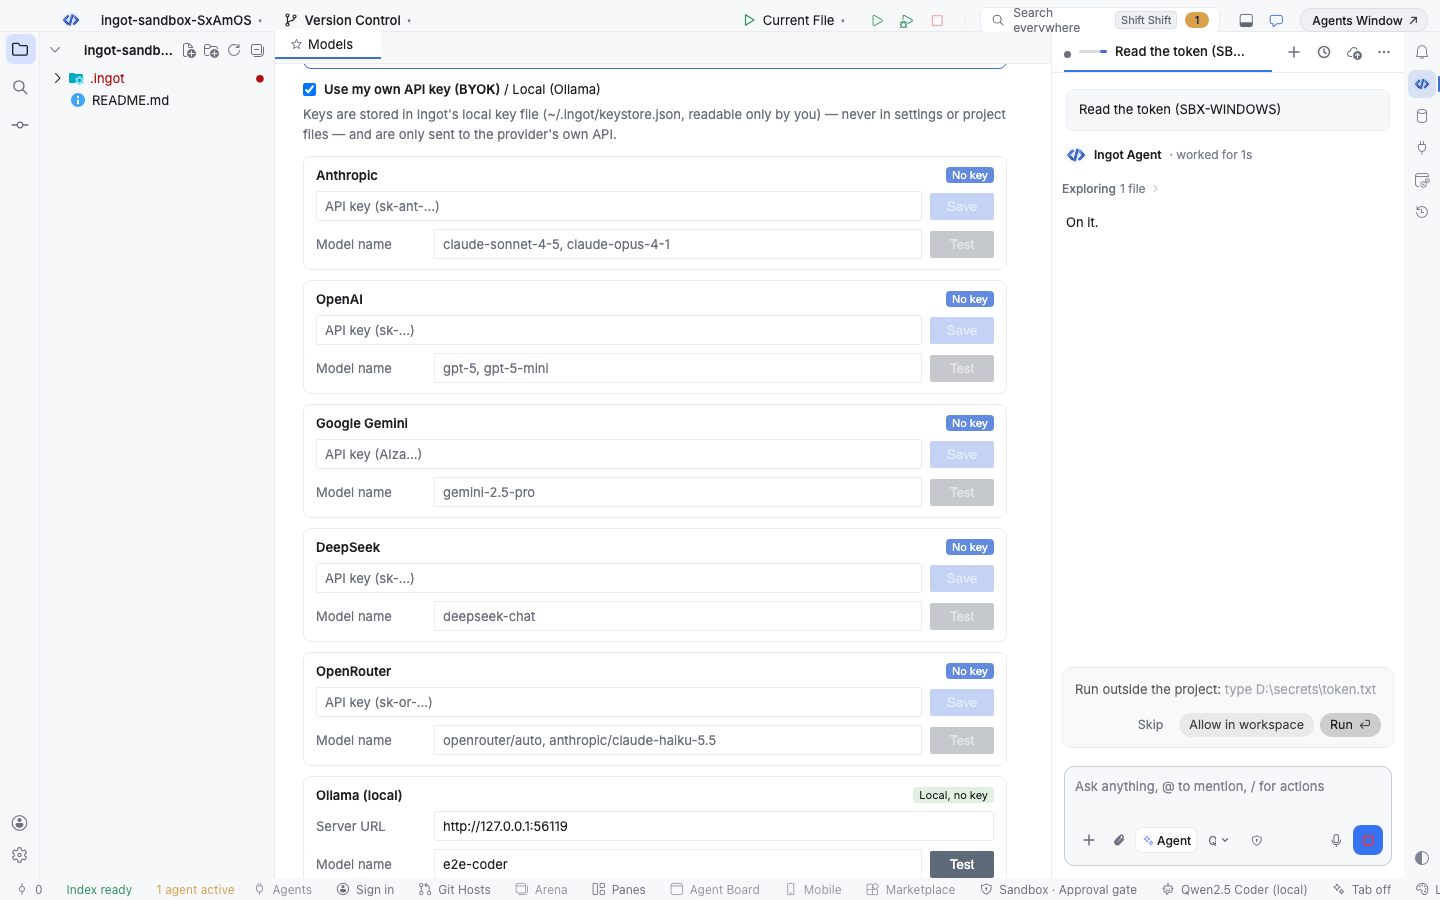
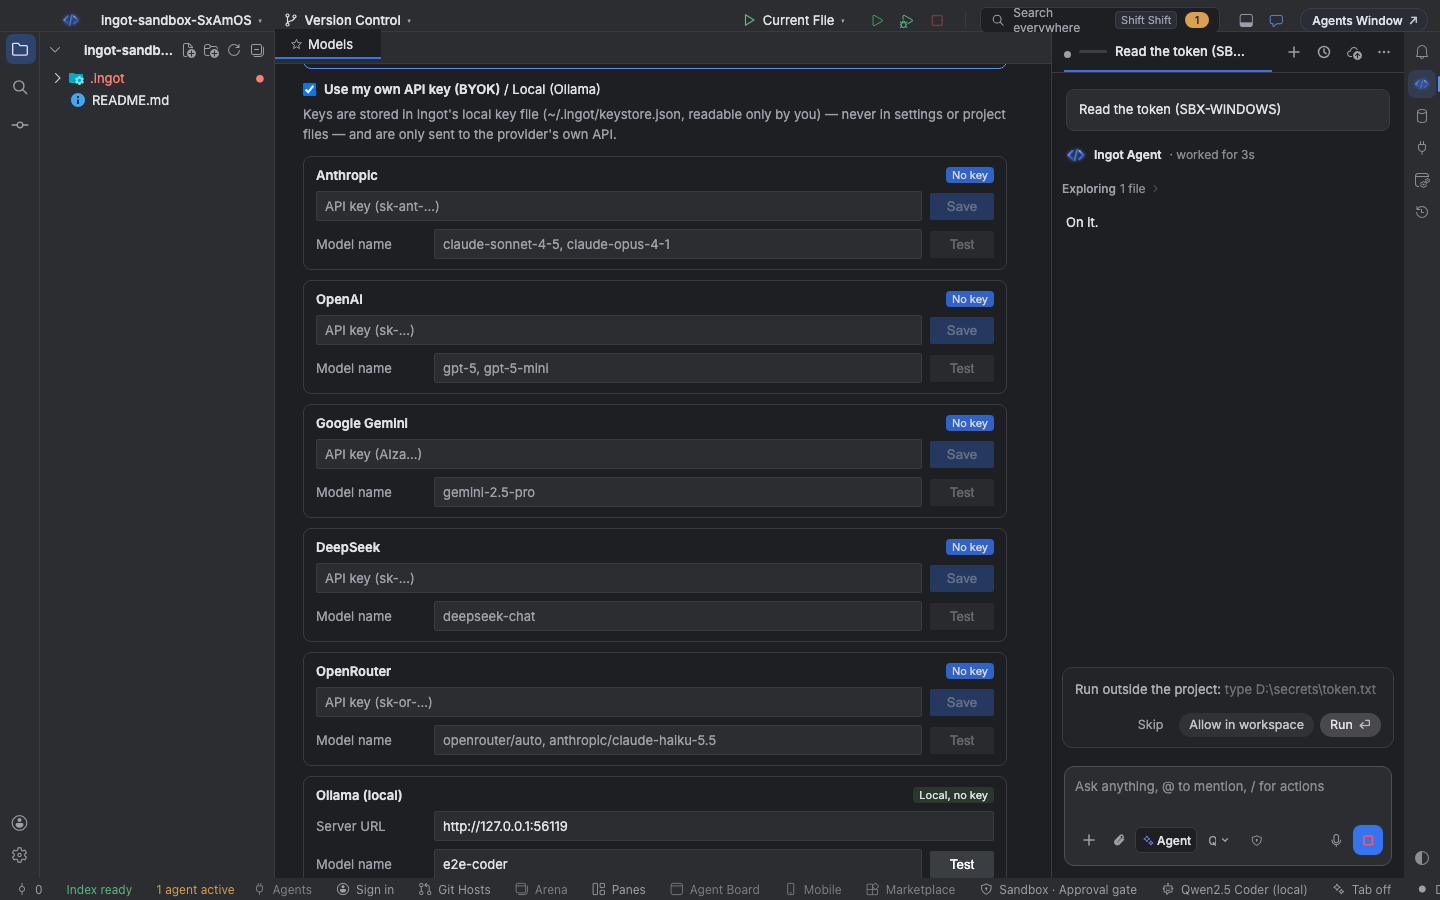
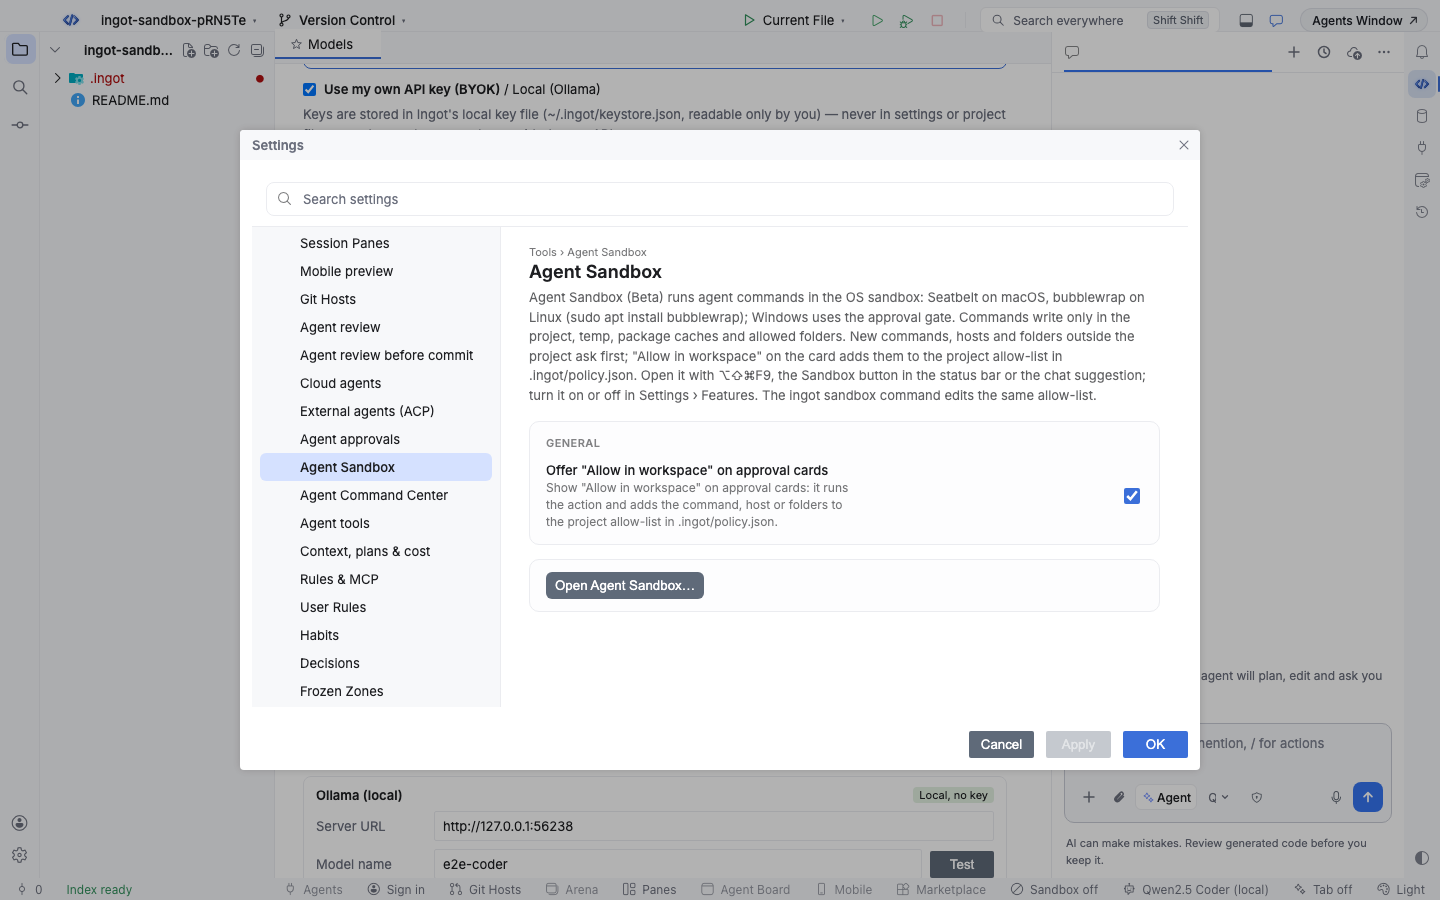
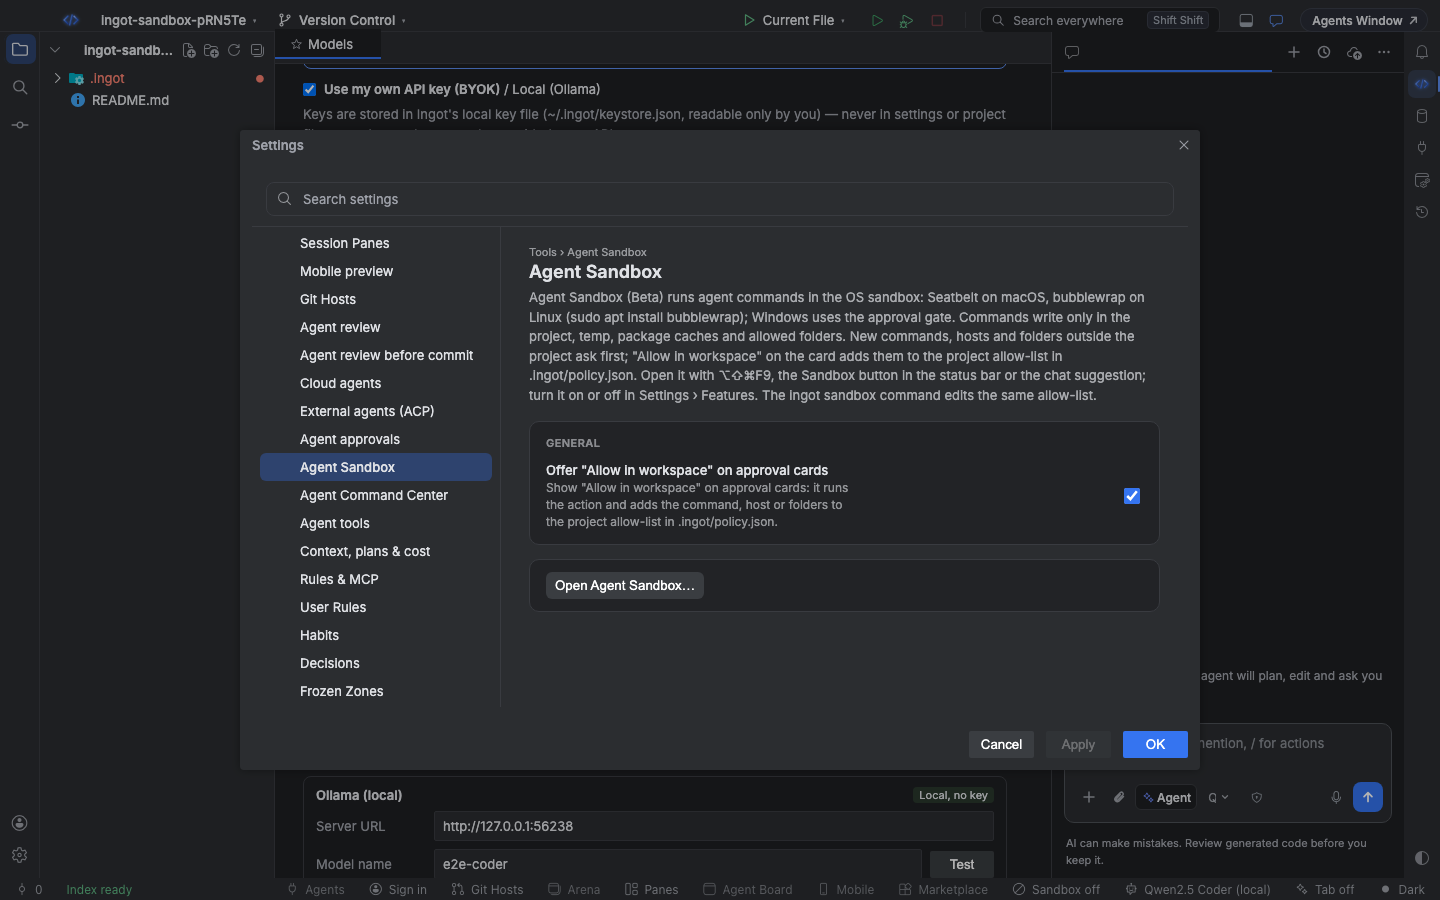
Ingot nunca ofrece un comando con $(…), comillas invertidas o * (un * permitiría más que el comando que viste). Desactiva el botón con Offer "Allow in workspace" on approval cards en Ajustes.
Red
network.default decide qué pasa con un host que no está en ninguna lista:
| Valor | Hosts nuevos |
|---|---|
allow (por defecto) | Accesibles; los comandos se ejecutan con la red activada |
ask | El comando del agente espera en una tarjeta Reach a new host; los comandos sin un host conocido se ejecutan con la red desactivada |
deny | Rechazados; los comandos se ejecutan con la red desactivada |
Los hosts se comprueban cuando el agente los nombra (en un comando, una descarga web o una página que abre). Dentro del sandbox del sistema, la red está activada o desactivada para todo el comando, así que un script que llama a otros hosts tiene la misma red que el comando.
El panel Agent Sandbox
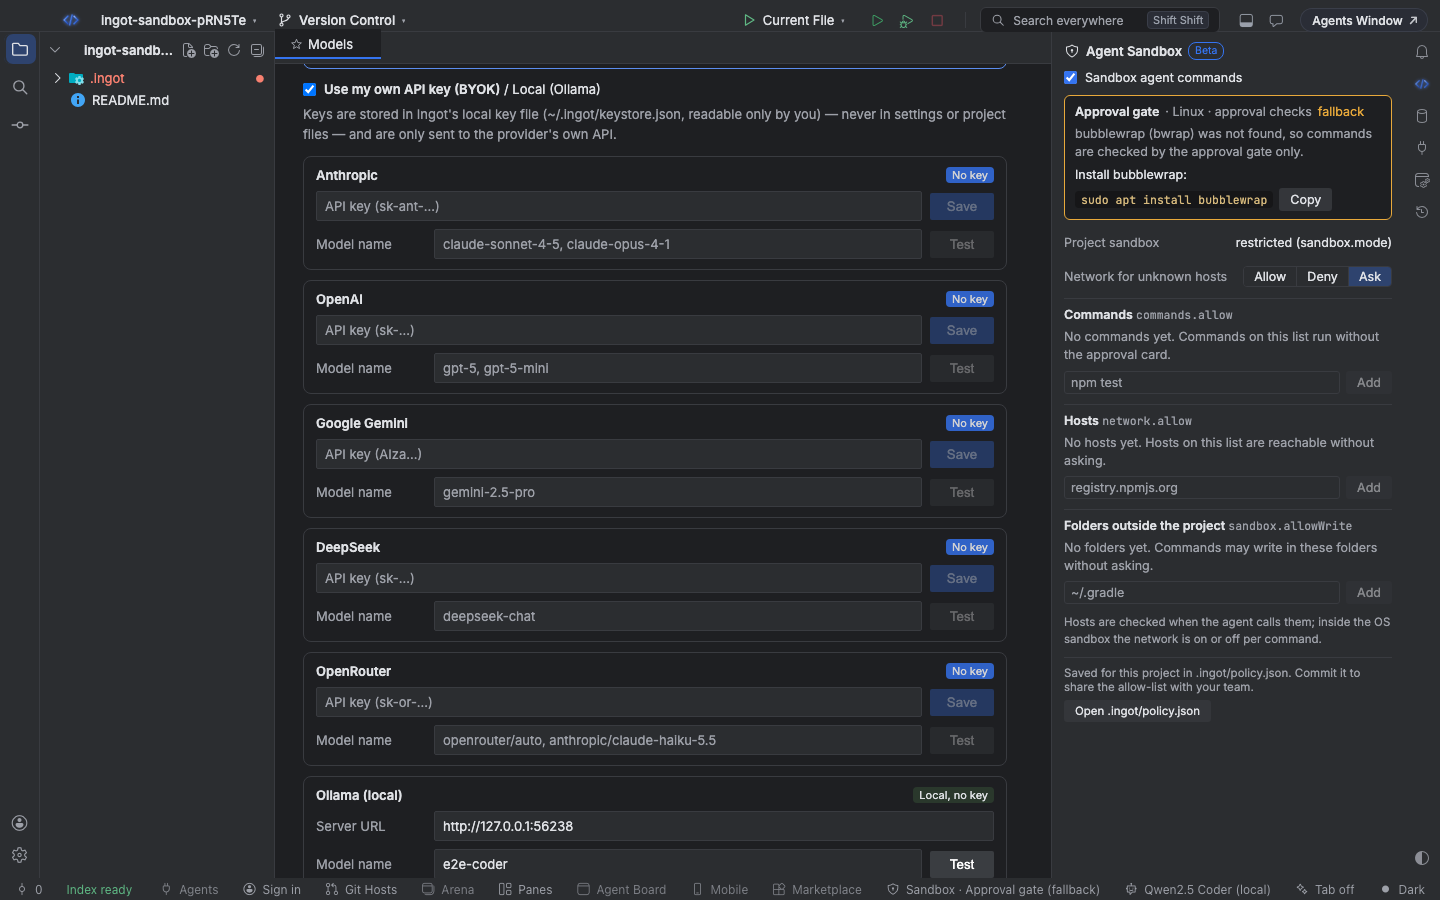
Ábrelo con el botón de la barra de estado, Agent Sandbox: Turn On and Open en Find Action, o ⌥⇧⌘F9 (Ctrl+Alt+Shift+F9). Muestra:
- el sandbox que usa esta máquina y si funciona, con el comando que instala bubblewrap cuando falta y un botón Copy
- el interruptor que activa o desactiva el Agent Sandbox
- si el proyecto desactivó el sandbox (
sandbox.modeesoffen.ingot/policy.json) - Network for unknown hosts: Allow, Ask o Deny
- las tres listas, cada una con un cuadro de entrada: escribe un comando, un host o una carpeta y pulsa Add (o Intro). × quita una entrada
- Open .ingot/policy.json
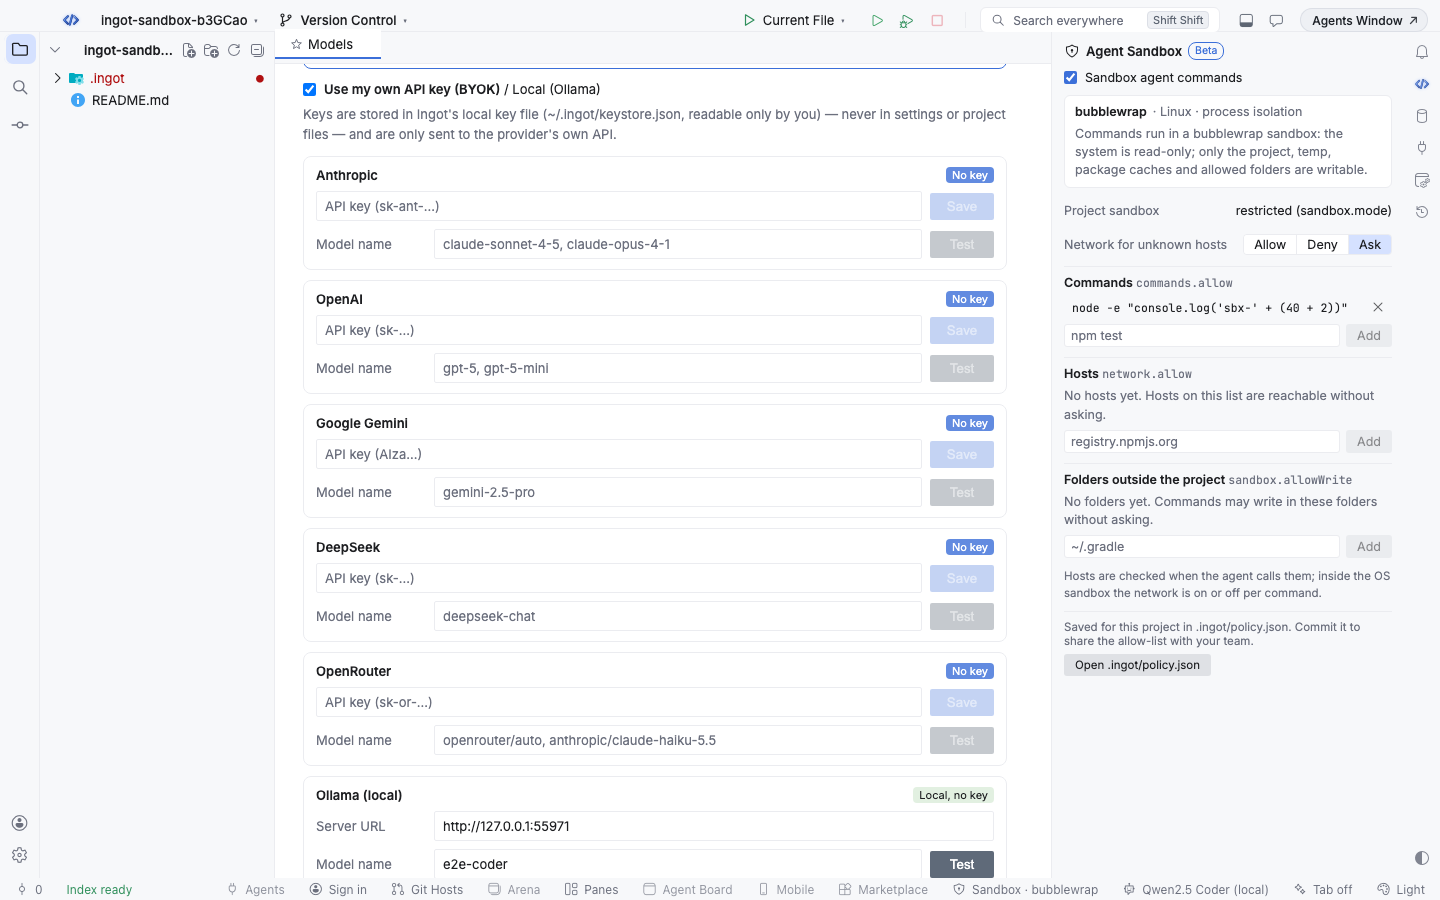
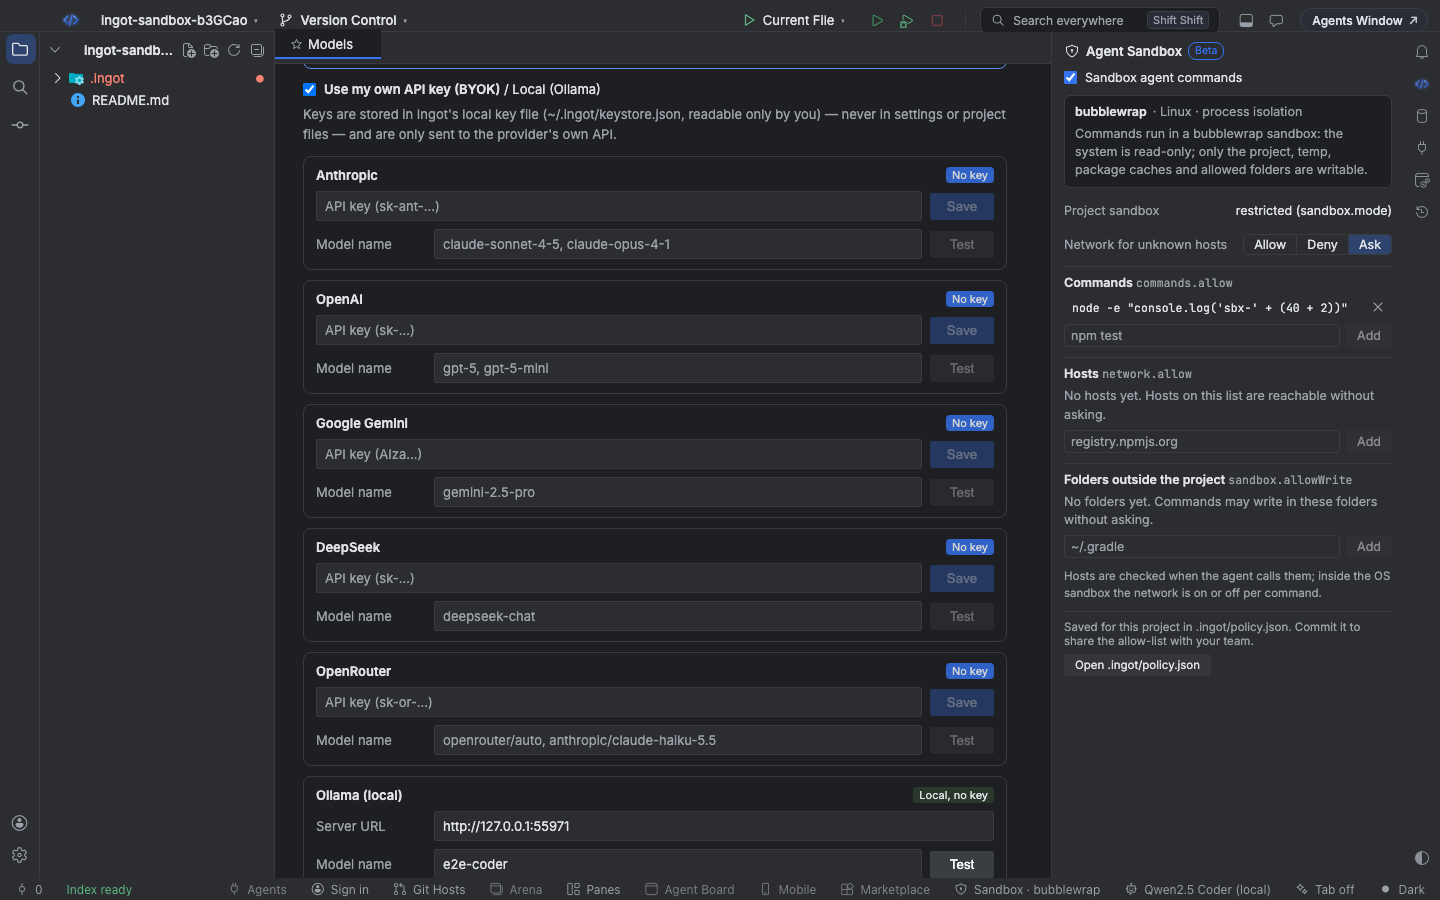
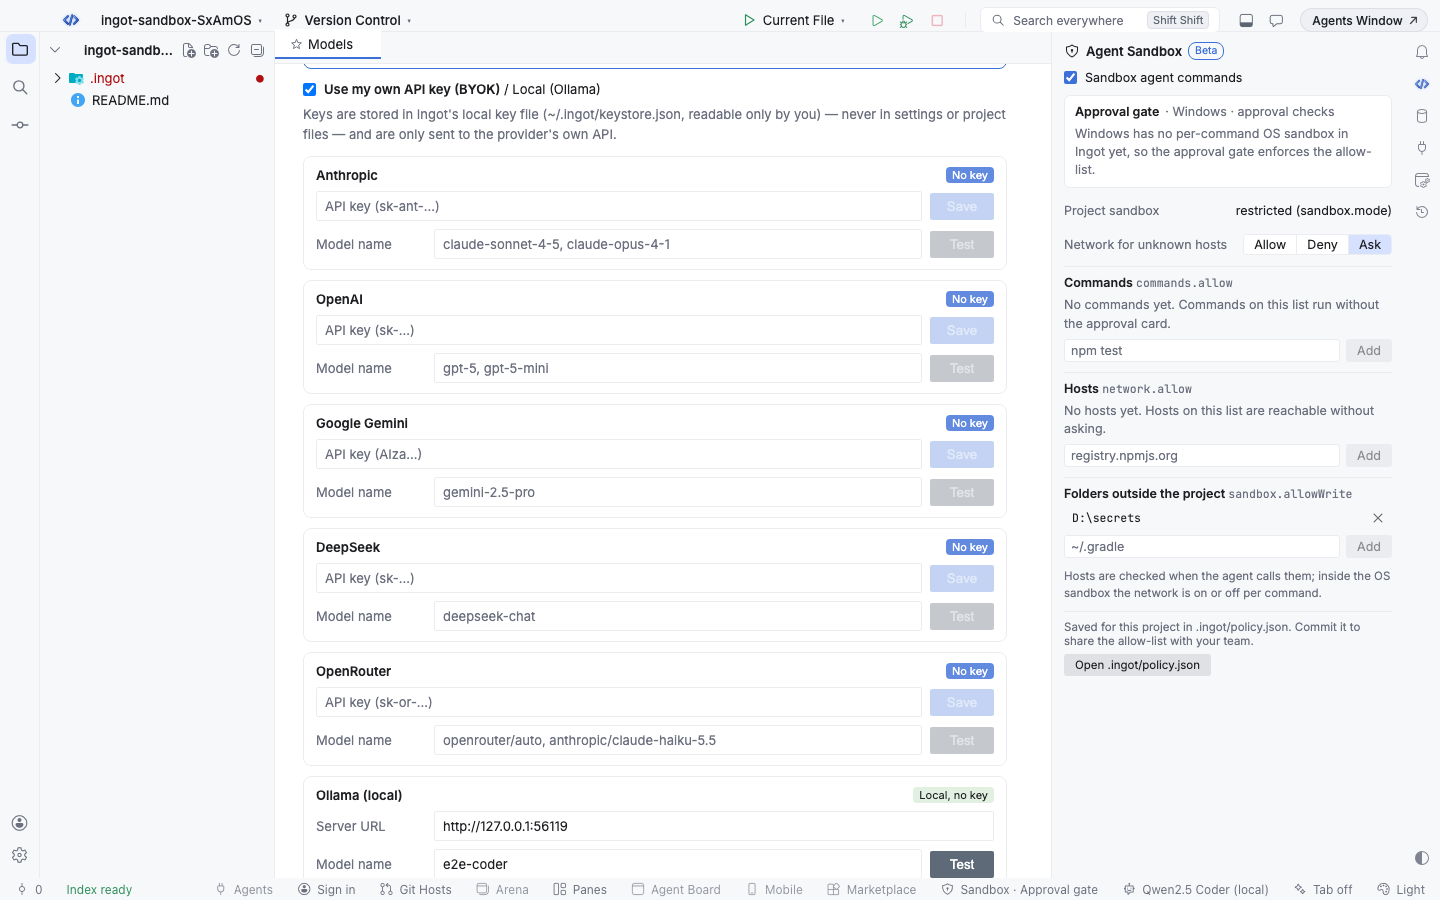
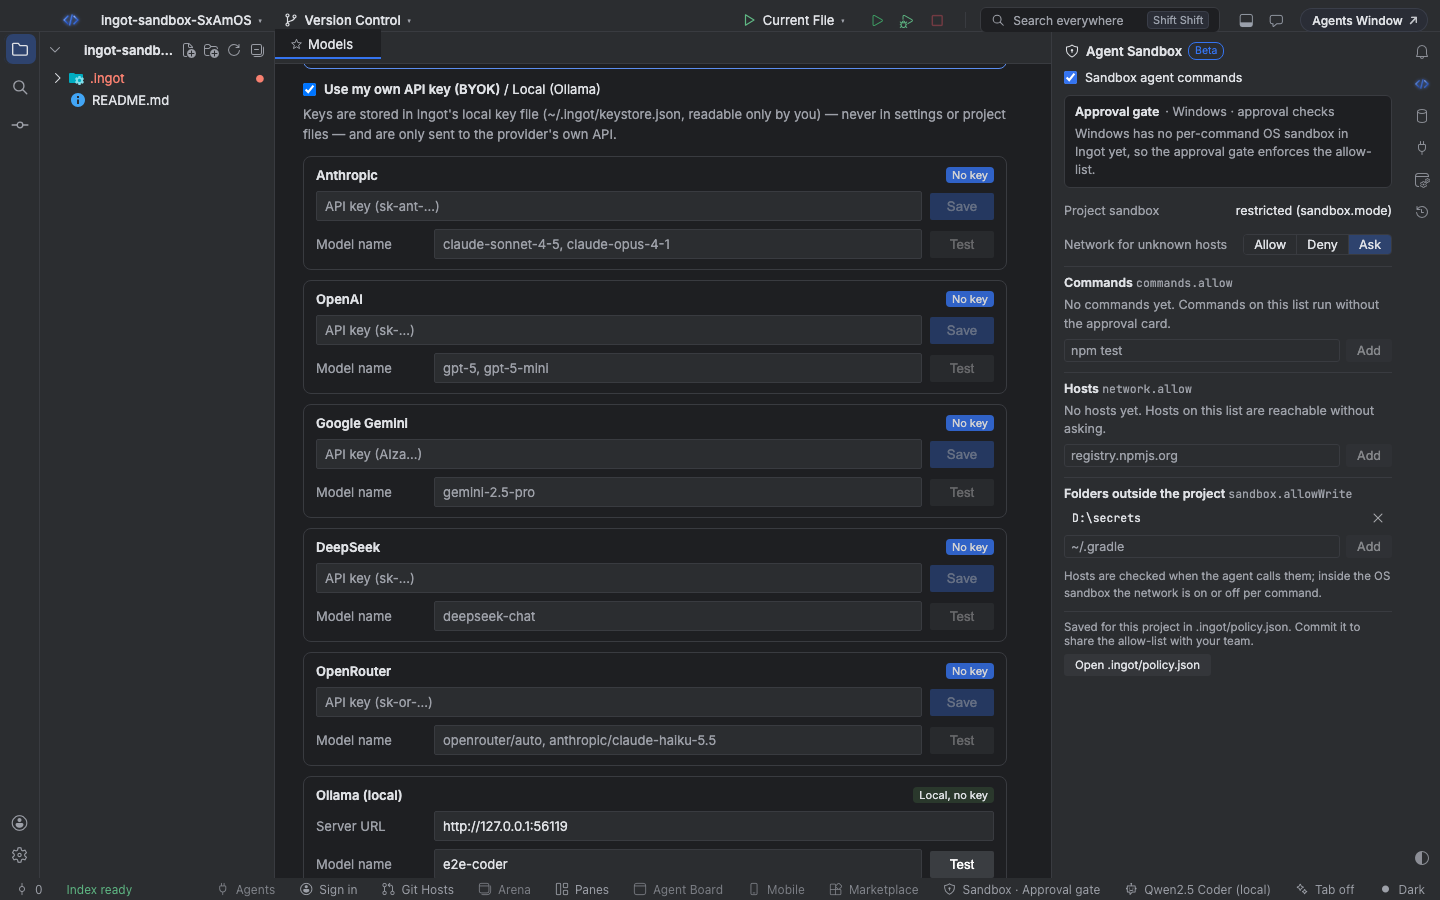
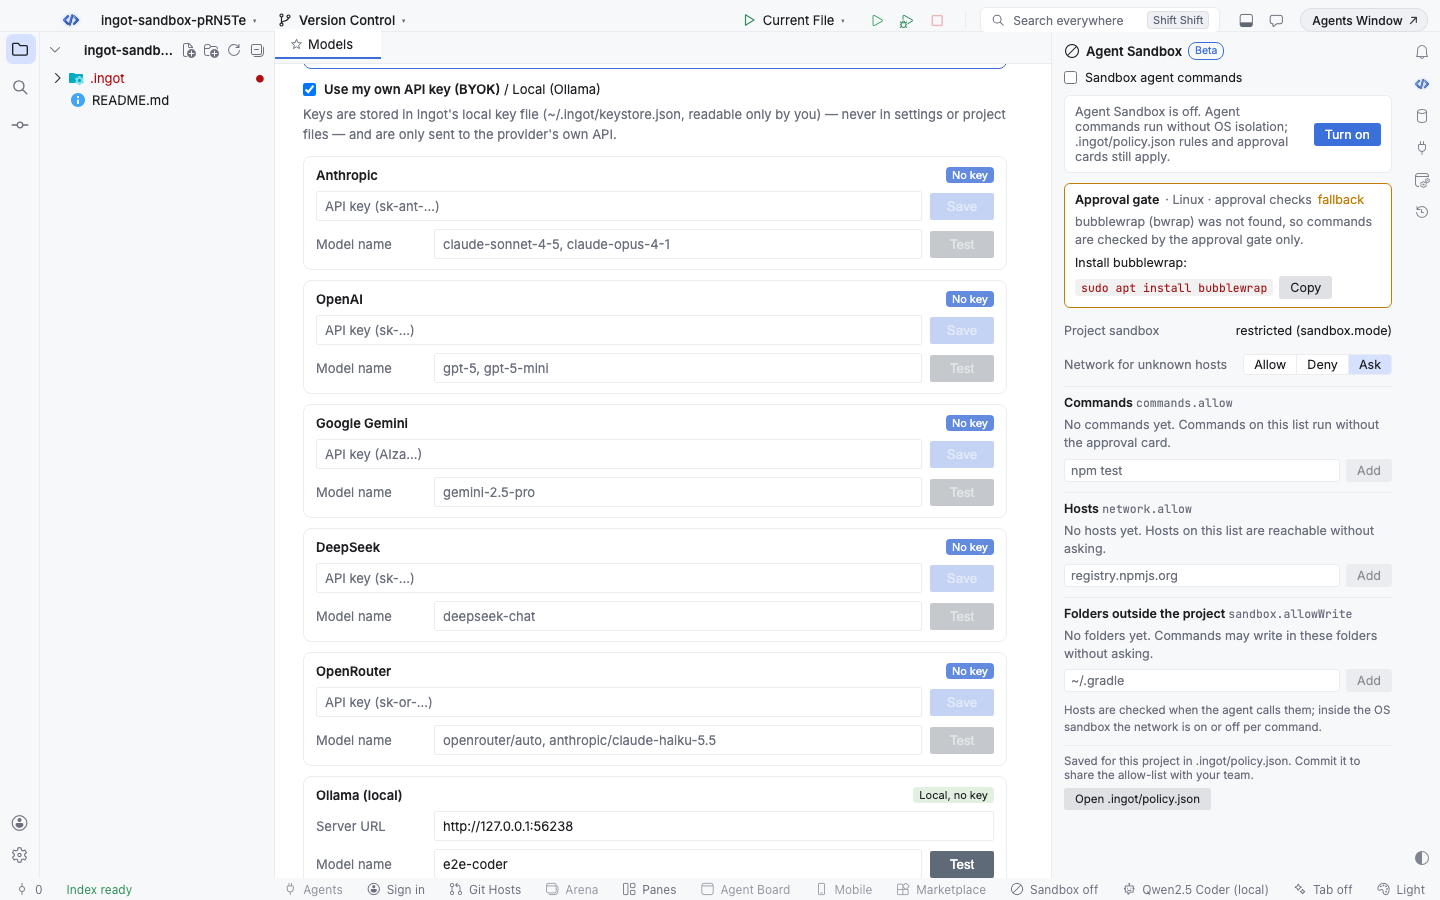
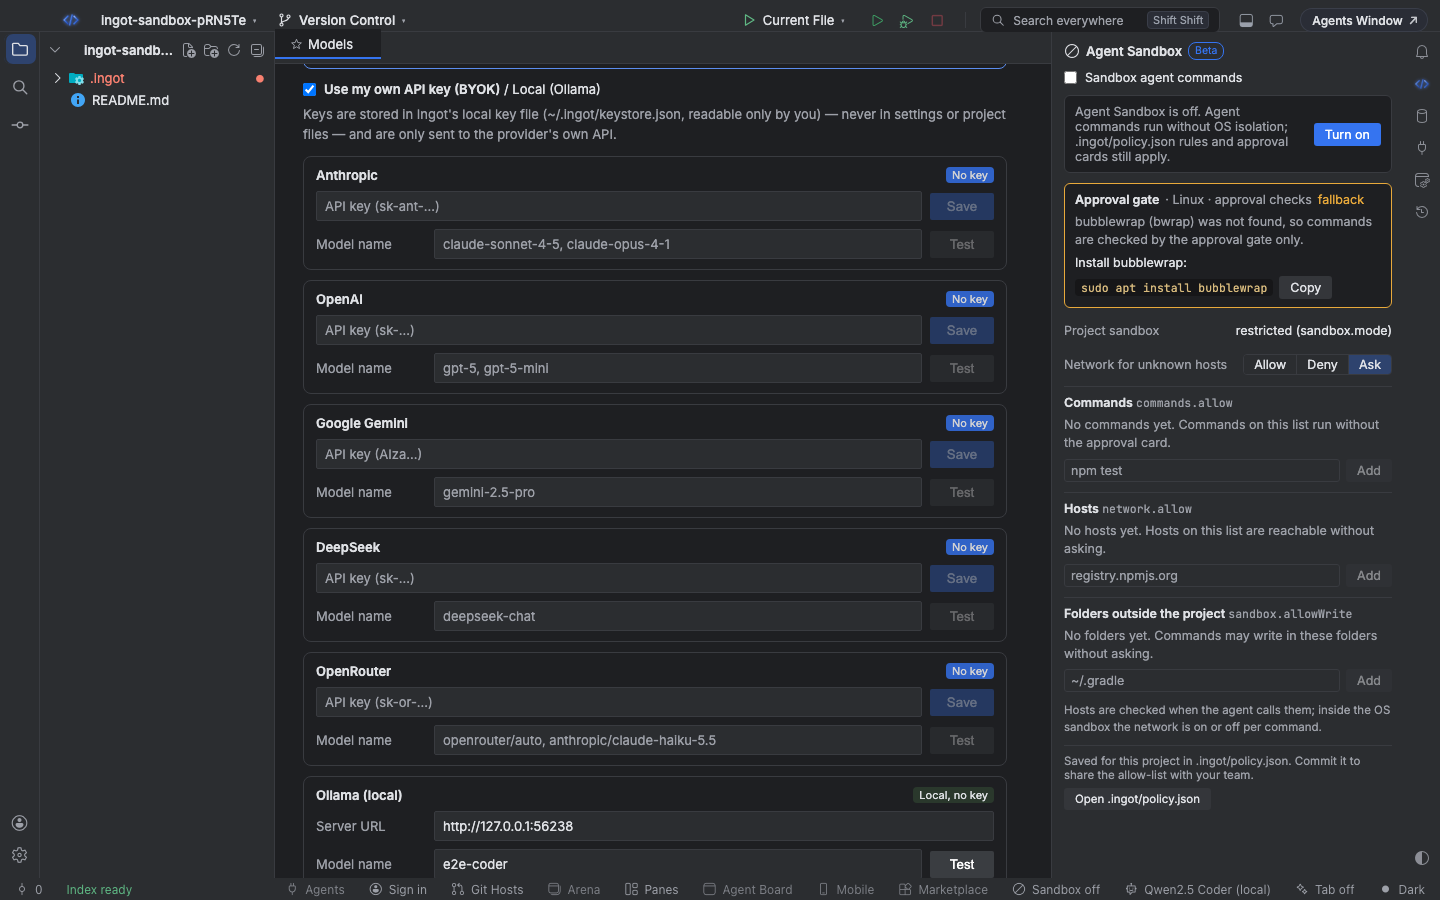
Las ediciones conservan los comentarios y todas las demás claves del archivo. Mientras el archivo tenga un error de JSON, el panel lo muestra y no edita el archivo.
Teclado
| Acción | Find Action | Atajo (macOS / Windows y Linux) |
|---|---|---|
| Activar y abrir el panel | Agent Sandbox: Turn On and Open | ⌥⇧⌘F9 / Ctrl+Alt+Shift+F9 |
| Abrir o cerrar el panel | Agent Sandbox: Open or Close | ninguno |
| Elegir el preset del sandbox | Agent Sandbox and Approvals… | ⌥⇧⌘S / Ctrl+Alt+Shift+S |
Ajustes
Ajustes › Features:
| Ajuste | Por defecto | Qué hace |
|---|---|---|
Agent Sandbox (ingot.sandbox.enabled) | true | Ejecuta los comandos de los agentes en el sandbox del sistema (Seatbelt, bubblewrap o la puerta de aprobación en Windows). Desactivado los ejecuta sin aislamiento; las reglas de la política y las tarjetas de aprobación siguen aplicándose |
Suggest features in chat (ingot.suggestions.enabled) | true | Muestra las pequeñas tarjetas de sugerencia sobre el cuadro del chat, para cada función opcional |
Ajustes › Tools › Agent Sandbox:
| Ajuste | Por defecto | Qué hace |
|---|---|---|
Offer "Allow in workspace" on approval cards (ingot.sandbox.allowListPrompts) | true | Muestra Allow in workspace en las tarjetas de aprobación de comandos, hosts y carpetas fuera del proyecto nuevos |
Desde la terminal
ingot sandbox muestra el sandbox que esta máquina da a los agentes y edita la misma lista de permitidos. Nunca ejecuta un agente.
npx @ingotide/cli sandbox                                  # el sandbox de esta máquina y los ajustes del proyecto; --json
npx @ingotide/cli sandbox status --platform linux          # lo que Ingot usaría en Linux
npx @ingotide/cli sandbox list                             # comandos, hosts y carpetas de la lista de permitidos
npx @ingotide/cli sandbox allow command "npm run lint"
npx @ingotide/cli sandbox allow host registry.npmjs.org
npx @ingotide/cli sandbox allow path ~/.gradle
npx @ingotide/cli sandbox remove command "npm run lint"
npx @ingotide/cli sandbox wrap "npm test" --platform linux --network deny   # la línea de comando que ejecuta Ingot
allow y remove no reescriben un .ingot/policy.json con comentarios (el panel conserva los comentarios). Todas las opciones están en la página de la CLI.
Preguntas frecuentes
¿Windows tiene sandbox? Todavía no a nivel de proceso. En Windows, la puerta de aprobación comprueba cada comando con la lista de permitidos y pregunta antes de cualquier cosa fuera del proyecto, pero un comando aprobado se ejecuta con tus permisos.
¿Puede el agente cambiar la lista de permitidos? No por su cuenta. Las ediciones del agente en .ingot/policy.json se rechazan, y un comando que lo toca siempre te pregunta. Las entradas se añaden desde una tarjeta, el panel, la CLI o el editor.
¿Y las herramientas MCP? Las herramientas de servidores MCP mantienen sus propias tarjetas de aprobación; no se ejecutan en el sandbox del sistema.